Bonjour et bienvenue dans cette nouvelle leçon.
Dans notre discussion précédente, nous avons exploré les risques "internes" de l'intelligence artificielle en finance, comme le biais algorithmique et le manque de transparence. Nous avons vu l'importance de construire des systèmes justes et explicables. Aujourd'hui, nous allons déplacer notre attention des risques internes vers les menaces externes.
L'objectif de cette leçon est d'analyser les principaux risques de cybersécurité dans la finance numérique et de décrire les stratégies de mitigation courantes. La transformation digitale qui offre tant d'opportunités ouvre également de nouvelles portes aux acteurs malveillants. Comprendre comment identifier et contrer ces menaces est fondamental pour garantir la confiance et la stabilité de l'écosystème financier.
1. La cybersécurité en finance : Un enjeu stratégique
La cybersécurité en finance ne se résume pas à un problème technique ; c'est un impératif stratégique. Le secteur financier est la cible privilégiée des cybercriminels pour des raisons évidentes : il gère directement l'argent et détient une quantité massive de données personnelles et financières très sensibles. Une attaque réussie peut avoir des conséquences dévastatrices, allant bien au-delà des pertes financières directes.
Pour bien poser les bases, je vous propose de visionner un extrait d'une vidéo qui introduit pourquoi la cybersécurité est si cruciale pour ce secteur.
Cybersecurity In Finance | Cybersecurity In Financial Services | CyberSecurity | Simplilearn
Cette vidéo de Simplilearn, intitulée 'Cybersecurity In Finance', explique de manière claire les raisons pour lesquelles le secteur financier est une cible de choix et introduit les concepts fondamentaux de la protection des données.
Veuillez regarder le segment de 03:17 à 08:30. Il couvre l'importance de la cybersécurité en finance, les conséquences des attaques (financières, réputationnelles, réglementaires) et introduit le pilier fondamental de la sécurité : la triade CIA.
Comme l'a souligné la vidéo, la confiance est la monnaie la plus précieuse en finance. Une seule brèche peut éroder des décennies de réputation. Au cœur de toute stratégie de cybersécurité se trouve la triade CIA, un modèle qui définit les objectifs fondamentaux de la sécurité de l'information :
- Confidentialité (Confidentiality) : Assurer que les données ne sont accessibles qu'aux personnes autorisées. C'est le secret bancaire à l'ère numérique.
- Intégrité (Integrity) : Garantir que les données sont exactes, complètes et n'ont pas été modifiées de manière non autorisée. Par exemple, s'assurer qu'un virement de 100 € ne puisse pas être changé en 10 000 €.
- Disponibilité (Availability) : S'assurer que les systèmes et les données sont accessibles et fonctionnels lorsque les clients et les employés en ont besoin. Une panne des services bancaires en ligne ou des distributeurs automatiques est une violation de la disponibilité.
Toute menace ou stratégie de défense peut être analysée à travers le prisme de son impact sur un ou plusieurs de ces trois piliers.
2. Typologie des risques de cybersécurité en finance numérique
Les menaces évoluent constamment, devenant de plus en plus sophistiquées. Il est essentiel de comprendre le paysage actuel des risques pour pouvoir s'en protéger efficacement. Le rapport suivant de PwC dresse un panorama très pertinent des menaces visant spécifiquement les FinTechs.
An emerging equation between FinTech and cybersecurity
Ce rapport de PwC, intitulé 'An emerging equation between FinTech and cybersecurity', fournit une excellente synthèse des menaces actuelles et émergentes.
Veuillez lire la section 3, en particulier les parties 3.2 'Current cybersecurity threats for FinTechs' et 3.3 'Emerging cybersecurity threats for FinTechs' (pages 12-13). Concentrez-vous sur la nature de chaque menace.
En s'appuyant sur ce rapport et d'autres sources, voici une classification des principaux risques :
Menaces Actuelles :
- Menaces liées au Cloud : Les institutions financières migrent massivement vers le cloud. Des configurations incorrectes, des API non sécurisées ou une mauvaise gestion des accès peuvent exposer l'ensemble de l'infrastructure.
- Ransomware (Rançongiciel) : Des logiciels malveillants qui chiffrent les données d'une organisation et exigent une rançon pour les débloquer. Pour une banque, cela peut paralyser les opérations.
- Phishing (Hameçonnage) et Ingénierie Sociale : Des techniques visant à tromper des employés ou des clients pour qu'ils révèlent des informations confidentielles (mots de passe, identifiants). C'est souvent le point d'entrée de nombreuses attaques.
- Attaques sur la chaîne d'approvisionnement (Supply Chain Attacks) : Attaquer une institution financière non pas directement, mais via l'un de ses fournisseurs tiers moins sécurisé (un cabinet de conseil, un fournisseur de logiciel, etc.).
- Exploitation des API : Les API sont les connecteurs qui permettent à différents services financiers de communiquer. Si elles sont mal sécurisées, elles deviennent des portes d'entrée pour les pirates.
- Menaces internes (Insider Threats) : Un employé (mécontent, négligent ou malveillant) qui abuse de ses accès légitimes pour voler des données ou perturber les systèmes.
Menaces Émergentes :
- Phishing amélioré par l'IA et Deepfakes : L'IA permet de créer des emails de phishing ou des messages vocaux/vidéo (deepfakes) ultra-personnalisés et très convaincants, rendant la détection humaine beaucoup plus difficile.
- Menaces de l'informatique quantique : À terme, des ordinateurs quantiques puissants pourraient casser les algorithmes de chiffrement actuels. Les pirates pourraient adopter une stratégie "récolter maintenant, déchiffrer plus tard".
- Vulnérabilités de la Finance Décentralisée (DeFi) : Les plateformes DeFi reposent sur des "smart contracts". Des failles dans le code de ces contrats peuvent être exploitées pour dérober des fonds de manière instantanée et souvent irréversible.
Cette liste montre que la surface d'attaque est vaste et en constante expansion.
3. Un cadre structuré pour la gestion des risques
Face à cette complexité, une approche réactive est insuffisante. Les organisations ont besoin d'un processus systématique pour gérer les risques. Votre formation en analyse quantitative vous a familiarisé avec les cadres de gestion du risque en économie ; la cybersécurité utilise une logique similaire.
Pour comprendre ce processus, il faut d'abord définir les termes clés.
Risk Management in Cybersecurity- Information Security Risk Management | Quantitative & Qualitative
Cette vidéo de CyberPlatter, 'Risk Management in Cybersecurity', bien que détaillée, offre une excellente définition des concepts fondamentaux de la gestion des risques.
Veuillez regarder le segment de 05:27 à 13:50. Il définit clairement les briques de base de l'analyse de risque : Actif (Asset), Menace (Threat), Vulnérabilité (Vulnerability), Exposition (Exposure), Risque (Risk) et Mesure de protection (Safeguard).
Pour résumer cette interdépendance cruciale : une menace exploite une vulnérabilité pour nuire à un actif, ce qui crée un risque. Une mesure de protection vise à réduire ce risque.
Ce processus de gestion du risque est formalisé dans des cadres comme celui du NIST (National Institute of Standards and Technology). Le Risk Management Framework (RMF) du NIST est une référence mondiale qui propose une approche structurée en 7 étapes.
Risk Management in Cybersecurity- Information Security Risk Management | Quantitative & Qualitative
La même vidéo explique de manière très synthétique le cadre RMF du NIST.
Regardez le segment de 43:17 à 46:52. Il présente les sept étapes du framework : Préparer, Catégoriser, Sélectionner, Implémenter, Évaluer, Autoriser et Surveiller.
Ce cycle de vie (Préparer -> Catégoriser -> Sélectionner -> Implémenter -> Évaluer -> Autoriser -> Surveiller) montre que la cybersécurité n'est pas un projet ponctuel, mais un processus continu d'amélioration et d'adaptation.
4. Le "Playbook" des stratégies de mitigation
Maintenant que nous avons identifié les risques et un cadre pour les gérer, voyons quelles sont les stratégies de défense concrètes. Une approche efficace repose sur le principe de la "défense en profondeur" (defense-in-depth), qui consiste à superposer plusieurs couches de sécurité.
Les infographies ci-dessous donnent un bon aperçu visuel de ces stratégies.

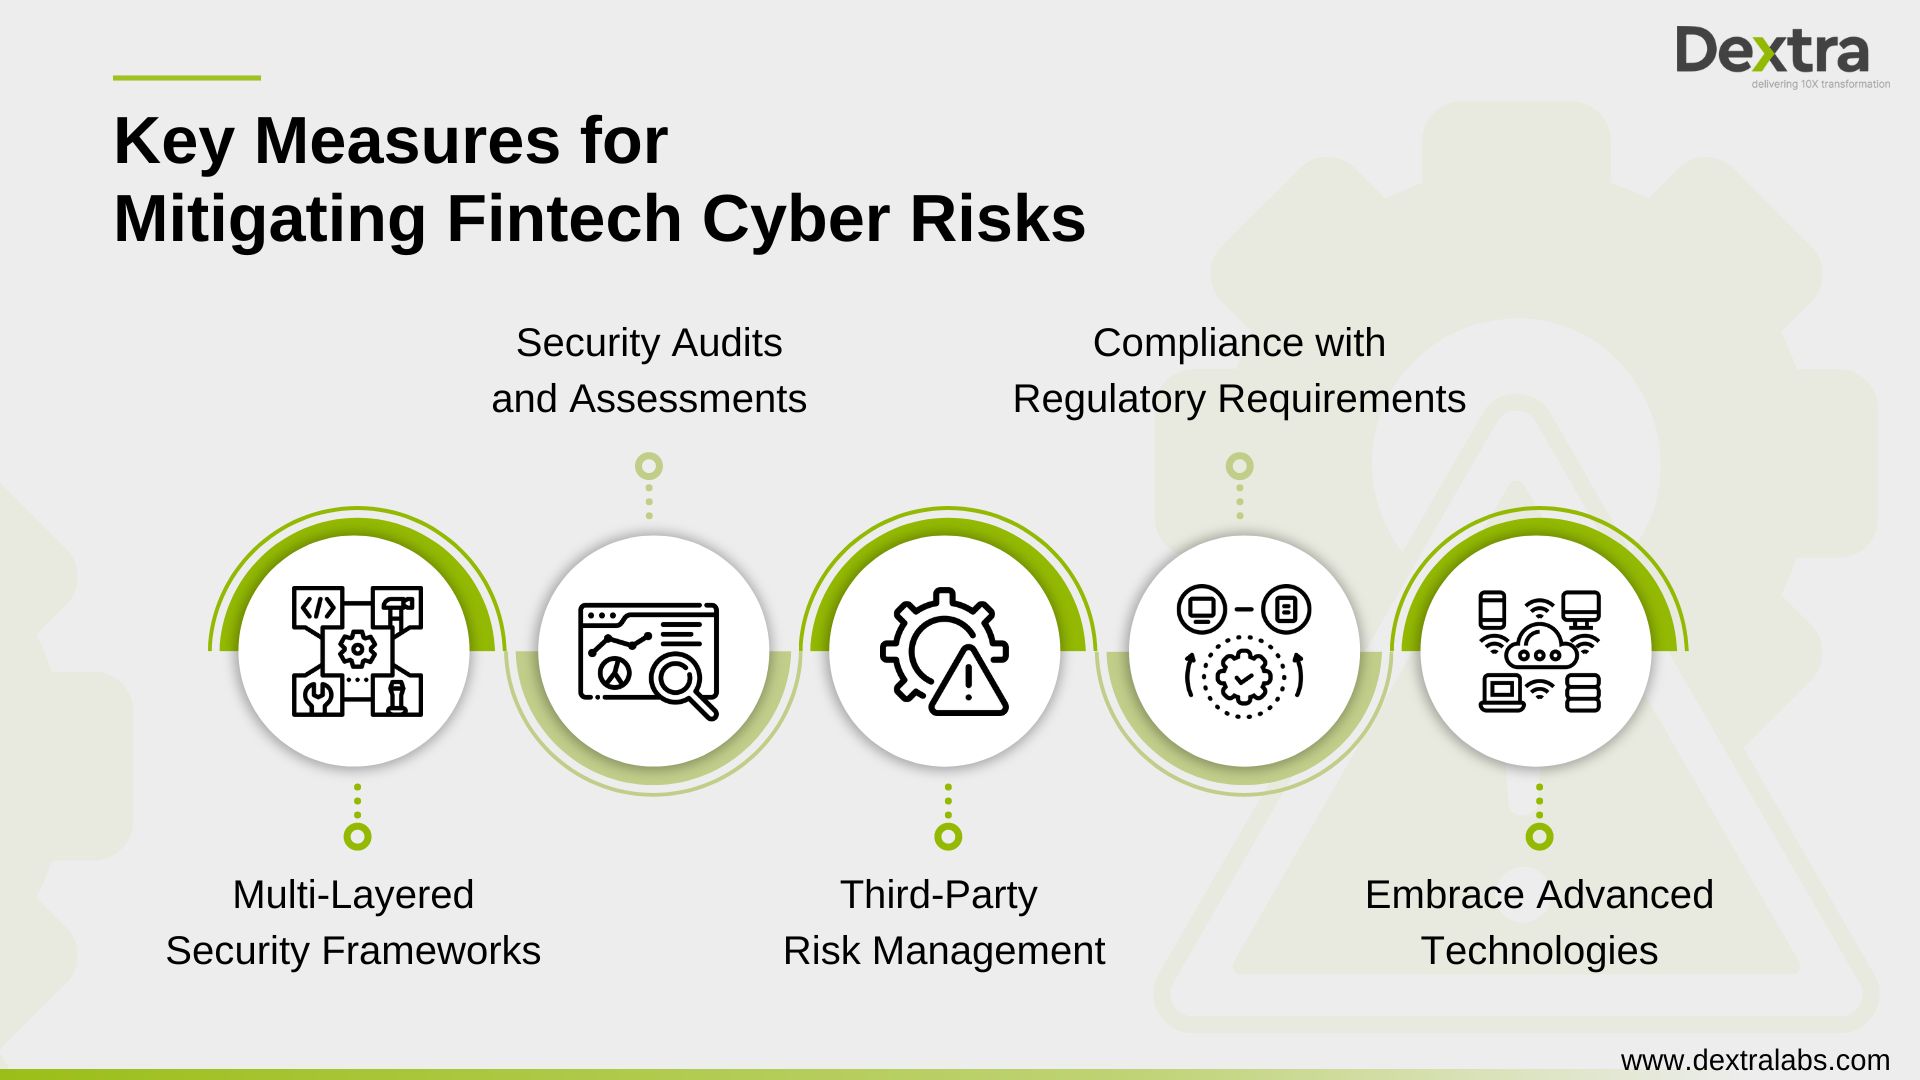
Pour approfondir ces concepts avec une vision moderne, le rapport de PwC propose un "playbook" très concret.
An emerging equation between FinTech and cybersecurity
Le rapport de PwC contient une section dédiée aux stratégies de cyber-résilience pour les FinTechs.
Veuillez lire la section 5, 'Securing the future of FinTech – The security playbook' (pages 16-17). Elle détaille des stratégies modernes comme l'architecture 'Zero Trust', la sécurité des API et l'utilisation de l'IA pour la détection.
En synthétisant ces ressources, nous pouvons regrouper les stratégies de mitigation en trois grandes catégories :
1. Défenses Technologiques :
- Architecture "Zero Trust" : Le principe est "ne jamais faire confiance, toujours vérifier". Chaque demande d'accès, même interne, est rigoureusement authentifiée et autorisée. Cela contrecarre les menaces internes et les mouvements latéraux des pirates.
- Authentification Multi-Facteurs (MFA) : Une mesure de base mais essentielle. Même si un mot de passe est volé, l'attaquant a besoin d'un second facteur (ex: code sur smartphone) pour se connecter.
- Chiffrement (Encryption) : Rendre les données illisibles sans la clé de déchiffrement. Essentiel pour protéger les données au repos (sur les serveurs) et en transit (sur le réseau).
- Utilisation de l'IA et du Machine Learning : Déployer des systèmes qui analysent les comportements en temps réel pour détecter des anomalies (ex: une transaction inhabituelle, une connexion depuis un lieu suspect) avant que l'attaque ne réussisse.
- Sécurité des API : Mettre en place des passerelles de sécurité (API gateways), surveiller le trafic et appliquer des contrôles d'accès stricts sur toutes les API.
2. Défenses Procédurales et de Gouvernance :
- Audits de sécurité et tests d'intrusion (Penetration Testing) : Engager des "hackers éthiques" pour simuler des attaques et trouver les failles avant les vrais pirates.
- Plan de réponse à incident : Un plan détaillé qui définit qui fait quoi en cas d'attaque, pour contenir les dommages, communiquer avec les parties prenantes (clients, régulateurs) et restaurer les services.
- Formation et sensibilisation des employés : L'humain est souvent le "maillon faible". Des formations régulières pour reconnaître le phishing et adopter les bonnes pratiques de sécurité sont cruciales.
- Gestion des risques des tiers : Évaluer la posture de sécurité de tous les fournisseurs et partenaires et leur imposer des exigences contractuelles en matière de cybersécurité.
3. Défenses Stratégiques :
- Conformité réglementaire (RegTech) : Utiliser la technologie pour automatiser la surveillance et le reporting de la conformité avec des régulations comme le RGPD (Europe) ou le PCIDSS (cartes de paiement).
- Préparation à l'ère post-quantique : Commencer à planifier la transition vers des algorithmes de cryptographie résistants aux ordinateurs quantiques.
- Cyber-assurance : Transférer une partie du risque financier résiduel à un assureur.
Les exemples de brèches réelles, comme ceux cités dans le rapport de PwC (section 7, page 21), montrent tragiquement ce qui se passe lorsque ces défenses échouent. L'attaque contre Equifax en 2017, due à un simple patch de sécurité non appliqué, a exposé les données de 143 millions de personnes et illustre l'importance capitale d'une hygiène de sécurité de base.
Testez votre compréhension !
Une startup FinTech lance un service de "robo-advisory" basé sur des algorithmes d'IA, accessible via une application mobile et un site web. Elle s'intègre via des API à plusieurs courtiers traditionnels. En vous basant sur la leçon, identifiez deux risques de cybersécurité majeurs pour cette entreprise et proposez une stratégie de mitigation pertinente pour chacun.
Voir la réponse
-
Risque 1 : Exploitation des API. Les API qui connectent la FinTech aux courtiers sont des cibles critiques. Une faille pourrait permettre à un attaquant de passer des ordres frauduleux ou de voler des données de portefeuille.
- Stratégie de mitigation : Mettre en œuvre une sécurité robuste des API. Cela inclut l'utilisation de passerelles API (API Gateways) pour centraliser le contrôle, l'authentification forte (ex: OAuth 2.0), le chiffrement de tout le trafic, et une surveillance continue pour détecter les schémas d'appel anormaux.
-
Risque 2 : Compromission des comptes clients. Les attaquants pourraient utiliser des techniques de phishing pour voler les identifiants et mots de passe des clients et ainsi accéder à leurs comptes pour liquider des actifs ou voler des informations.
- Stratégie de mitigation : Mettre en place l'Authentification Multi-Facteurs (MFA) obligatoire pour tous les comptes clients. En plus du mot de passe, l'utilisateur devra fournir un code généré par une application sur son téléphone. Cela rend le vol de mot de passe seul beaucoup moins utile pour un attaquant.
Conclusion
La cybersécurité n'est plus un sujet réservé aux départements informatiques. Pour toute institution financière à l'ère du numérique, c'est un enjeu de survie qui se situe au cœur de la stratégie d'entreprise et de la gestion des risques.
Points clés à retenir :
- La finance numérique est une cible de premier ordre en raison de la valeur directe de ses actifs (argent et données).
- Les risques sont variés et en constante évolution, allant des attaques classiques comme le phishing à des menaces émergentes exploitant l'IA et la finance décentralisée.
- Une défense efficace est structurée et multi-couches. Elle s'appuie sur des cadres de gestion des risques (comme le RMF du NIST) et combine des mesures technologiques, procédurales et stratégiques.
- La cybersécurité est un processus continu. Elle exige une surveillance constante, des adaptations régulières et une culture de la sécurité partagée par tous au sein de l'organisation.
Pour vos futurs étudiants, il est essentiel de comprendre que l'innovation en finance ne peut être durable sans une fondation de sécurité et de confiance solide.
Dans notre prochaine leçon, nous aborderons une question qui fait le lien entre l'innovation et la régulation : comment les autorités peuvent-elles encourager l'innovation fintech tout en maîtrisant les risques que nous venons d'évoquer ? Nous analyserons les approches réglementaires pour favoriser l'innovation, telles que les "bacs à sable réglementaires" (regulatory sandboxes).