Bonjour ! Dans la leçon précédente, nous avons établi les objectifs fondamentaux de la sécurité de l'information avec la triade CIA : Confidentialité, Intégrité et Disponibilité. Savoir quoi protéger est la première étape. Maintenant, nous allons nous demander : de quoi devons-nous le protéger ?
Cette leçon se concentre sur les menaces qui pèsent sur la sécurité des systèmes d'information. Conformément à l'objectif de la leçon, vous apprendrez à identifier certaines des cybermenaces les plus courantes, comme les logiciels malveillants (malware) et l'hameçonnage (phishing). Nous aborderons également le but des contre-mesures, en nous attardant sur l'une des plus importantes : le chiffrement. Pour un auditeur, reconnaître ces menaces n'est pas seulement une question technique ; c'est essentiel pour évaluer si les défenses d'une entreprise sont adaptées aux dangers réels qu'elle encourt.
Menaces, Vulnérabilités et Exploits : Le Vocabulaire du Risque
Avant de plonger dans des exemples spécifiques, il est utile de clarifier quelques termes fondamentaux qui structurent toute discussion sur la cybersécurité. Votre expérience en gestion des risques vous a familiarisé avec l'analyse des causes et des effets ; les concepts suivants sont très similaires.
Une vidéo d'IBM Technology explique très bien cette terminologie en utilisant une analogie simple avec une banque.
Threats Vulnerabilities and Exploits
Cette vidéo, intitulée "Threats Vulnerabilities and Exploits", définit les concepts de base qui articulent la sécurité.
Regardez les sections suivantes pour bien saisir chaque terme : Menace (Threat): Qu'est-ce qu'une menace ? C'est l'action malveillante potentielle (par exemple, un cambriolage ou une campagne de malware). Vulnérabilité (Vulnerability): Qu'est-ce qu'une faiblesse ? C'est une faille dans le système qui pourrait être utilisée par une menace (une fenêtre en verre, un bug logiciel). Exploit: Comment la faiblesse est-elle utilisée ? C'est la méthode ou l'outil spécifique qui tire parti d'une vulnérabilité (jeter une pierre à travers la fenêtre, le code du malware lui-même). Contrôle/Contre-mesure (Control/Countermeasure): Comment se défend-on ? C'est la mesure mise en place pour réduire le risque (une alarme, un logiciel antivirus).
En résumé, un acteur malveillant utilise un exploit pour tirer parti d'une vulnérabilité afin de réaliser une menace. Les contrôles sont les défenses que l'organisation met en place. Gardez ce cadre à l'esprit lorsque nous examinerons les menaces concrètes.
Panorama des Cybermenaces Courantes
Le paysage des cybermenaces est vaste et en constante évolution. L'image suivante donne un aperçu de dix des catégories de menaces les plus fréquentes auxquelles les organisations sont confrontées aujourd'hui.

Pour cette leçon, nous allons nous concentrer sur deux des menaces les plus répandues et les plus impactantes que vous rencontrerez en tant qu'auditeur IT : les logiciels malveillants et l'hameçonnage.
What Is Data Security? Definition, Types & Best Practices
Cet article de l'Université de Syracuse offre des définitions claires et accessibles des menaces de sécurité les plus communes.
Veuillez lire la section "Common Data Security Threats". Concentrez-vous sur les deux premières sous-sections : Malware and Ransomware : Lisez cette partie pour comprendre ce que sont les logiciels malveillants et leur forme particulièrement agressive, les rançongiciels (ransomware). Phishing and social engineering : Lisez cette définition pour voir comment les attaquants manipulent le comportement humain plutôt que de simplement exploiter des failles techniques.
Approfondissons ces deux menaces clés :
1. Logiciels Malveillants (Malware)
Le terme "malware" est une contraction de "malicious software". C'est une catégorie large qui inclut :
- Virus : Un code qui s'attache à un programme légitime et se propage lorsque ce programme est exécuté.
- Vers (Worms) : Similaires aux virus, mais ils peuvent se propager de manière autonome à travers les réseaux, sans nécessiter d'action de l'utilisateur.
- Chevaux de Troie (Trojans) : Des logiciels qui se font passer pour des applications utiles mais qui contiennent une fonctionnalité malveillante cachée.
- Rançongiciels (Ransomware) : Un type de malware qui chiffre les fichiers de la victime et exige une rançon pour en restaurer l'accès. C'est une menace directe à la disponibilité et à l'intégrité des données.
- Logiciels espions (Spyware) : Collectent des informations sur l'utilisateur à son insu (mots de passe, habitudes de navigation, etc.), portant atteinte à la confidentialité.
En tant qu'auditeur, vous vous intéresserez aux contrôles mis en place pour prévenir l'infection (antivirus, pare-feu) et pour y remédier (procédures de restauration des sauvegardes).
2. Hameçonnage (Phishing) et Ingénierie Sociale
Contrairement au malware qui cible souvent des vulnérabilités techniques, l'ingénierie sociale cible la plus grande des "vulnérabilités" : l'humain. Le phishing est la forme la plus courante d'ingénierie sociale. Il s'agit d'une tentative de tromper une personne pour qu'elle révèle des informations sensibles (comme un mot de passe ou un numéro de carte de crédit) en se faisant passer pour une entité de confiance dans un e-mail, un SMS ou un message.
Le schéma ci-dessous illustre parfaitement le déroulement d'une attaque par phishing.
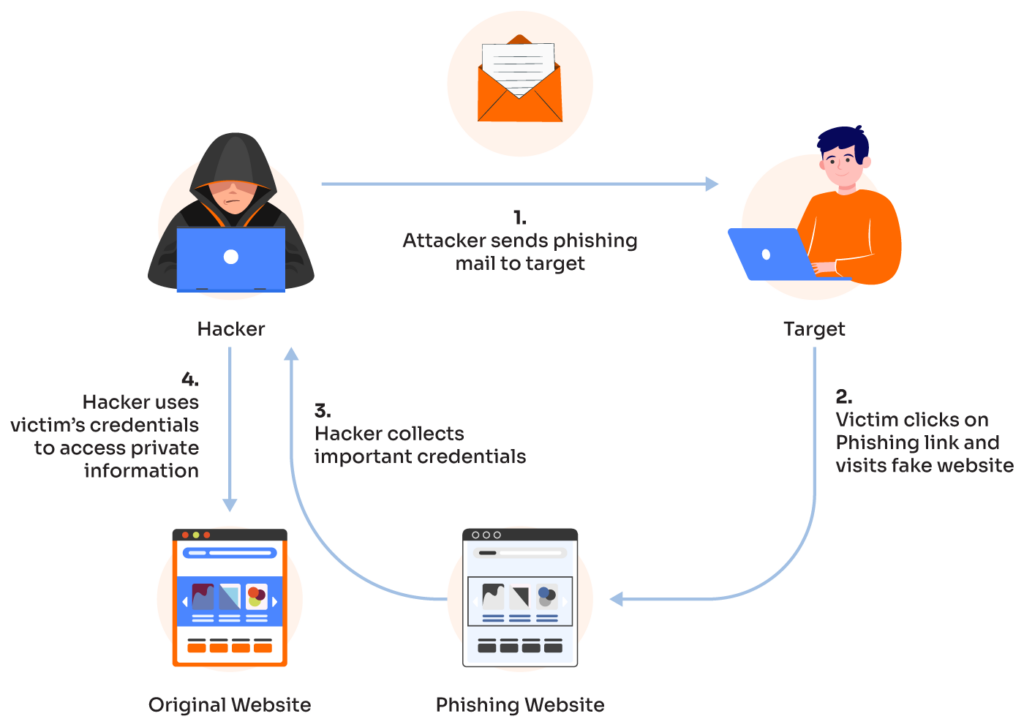
Pour un auditeur, évaluer la défense contre le phishing implique de vérifier non seulement les contrôles techniques (filtres anti-spam, alertes de sécurité), mais aussi les contrôles administratifs, comme l'efficacité des programmes de formation et de sensibilisation des employés.
Les Contre-mesures : Le Rôle du Chiffrement
Face à ces menaces, les organisations déploient des "contrôles" ou "contre-mesures". L'objectif est de réduire la probabilité qu'une menace se réalise ou de limiter son impact. L'une des contre-mesures techniques les plus fondamentales est le chiffrement (encryption).
Reprenons l'article de l'Université de Syracuse pour en comprendre le principe.
What Is Data Security? Definition, Types & Best Practices
Cet article explique de manière simple le concept de chiffrement.
Dans la section "Key Data Security Methods and Technologies", lisez la première sous-section intitulée "Encryption". Cette partie en donne la définition essentielle.
Le chiffrement est un processus qui transforme des données lisibles (texte en clair ou plaintext) en une version codée et inintelligible (texte chiffré ou ciphertext). Seule une personne possédant la bonne "clé" peut déchiffrer les données et les ramener à leur état lisible.
Le chiffrement est une contre-mesure directe au risque de violation de la confidentialité. Si un attaquant parvient à voler un ordinateur portable ou à intercepter des données sur un réseau, mais que ces données sont chiffrées, elles restent inutilisables pour lui. Le principe de confidentialité est préservé.
Il existe de nombreuses autres contre-mesures, telles que :
- Contrôle d'accès : S'assurer que seules les personnes autorisées peuvent accéder aux systèmes (nous y reviendrons dans une leçon ultérieure).
- Logiciels antivirus et pare-feu : Pour bloquer les malwares et le trafic réseau malveillant.
- Sauvegardes (Backups) : Pour pouvoir restaurer les données en cas de perte ou de corruption (par exemple, après une attaque de ransomware), protégeant ainsi l'intégrité et la disponibilité.
- Mises à jour régulières (Patching) : Pour corriger les vulnérabilités logicielles avant qu'elles ne soient exploitées.
En tant qu'auditeur, votre rôle sera d'évaluer si ces contrôles sont en place, s'ils sont correctement configurés et s'ils fonctionnent efficacement.
Conclusion
Au cours de cette leçon, vous avez fait vos premiers pas dans le monde des cybermenaces et des défenses. Vous avez déplacé votre perspective de l'objectif (la triade CIA) aux obstacles qui se dressent sur le chemin.
Voici les points essentiels à retenir :
- Une menace est réalisée lorsqu'un acteur malveillant exploite une vulnérabilité du système.
- Les menaces courantes incluent les logiciels malveillants (malware), qui visent à endommager ou infiltrer les systèmes, et l'hameçonnage (phishing), une technique d'ingénierie sociale qui trompe les utilisateurs.
- Les contre-mesures (ou contrôles) sont les défenses mises en place pour se protéger contre ces menaces.
- Le chiffrement est une contre-mesure fondamentale qui protège la confidentialité en rendant les données illisibles pour toute personne non autorisée.
Maintenant que vous savez qu'il existe différentes menaces et différentes contre-mesures, la prochaine étape logique est de les classer. Dans la prochaine leçon, nous apprendrons à distinguer les contrôles selon leur fonction : préventifs (pour empêcher les incidents), détectives (pour les identifier quand ils se produisent) et correctifs (pour y remédier). Cette classification est un outil essentiel pour l'analyse d'un auditeur.