Bonjour ! Dans la leçon précédente, nous avons cartographié le paysage informatique d'une organisation, des réseaux locaux et étendus (LAN/WAN) aux différents modèles de services cloud. Vous savez maintenant où se trouvent les actifs informationnels et qui en est responsable. Il est temps de se pencher sur la question fondamentale : comment les protéger ?
Cette leçon introduit le concept le plus fondamental de la sécurité de l'information : la triade CIA. Cet acronyme, qui signifie Confidentialité, Intégrité et Disponibilité, forme le socle sur lequel reposent toutes les politiques de sécurité et, par conséquent, une grande partie du travail de l'auditeur informatique. L'objectif est de vous permettre de définir chaque composant de cette triade dans un contexte organisationnel. Pour un auditeur, comprendre la triade CIA, ce n'est pas seulement connaître trois définitions ; c'est acquérir la grille de lecture essentielle pour évaluer si les mesures de sécurité d'une entreprise sont complètes et équilibrées.
Qu'est-ce que la Triade CIA ?
La triade CIA est un modèle qui aide à penser et à parler de la sécurité de l'information. Chaque contrôle, chaque politique et chaque procédure de sécurité vise à satisfaire au moins un de ces trois principes.
Pour une première approche claire et visuelle, la vidéo suivante d'IBM Technology est un excellent point de départ. Elle présente chaque composant avec des animations simples et des exemples concrets.
Cette vidéo, intitulée "What is the CIA Triad", décompose le modèle en ses trois parties et illustre chacune d'entre elles.
Regardez l'intégralité de la vidéo (du début à la fin). Portez une attention particulière aux exemples utilisés pour la confidentialité (accès autorisé vs non autorisé), l'intégrité (modification d'une commande) et la disponibilité (attaque par déni de service).
Comme vous l'avez vu, ces trois principes forment les piliers de la sécurité. L'image suivante résume bien leurs définitions et leurs objectifs.
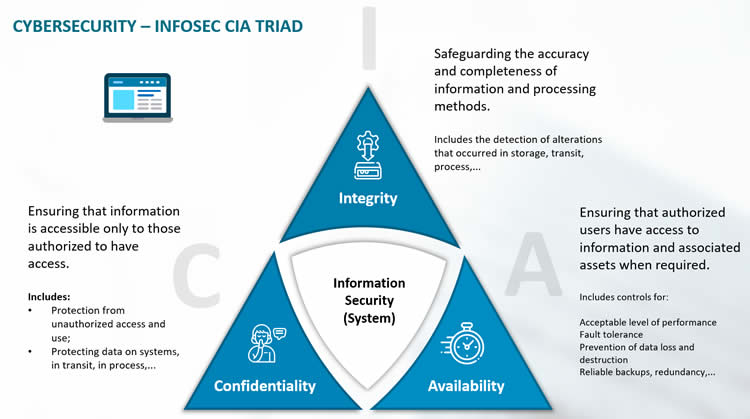
Approfondissons maintenant chacun de ces piliers.
Les Trois Piliers de la Sécurité de l'Information
Pour bien saisir les nuances de chaque principe et comprendre comment ils s'appliquent en entreprise, nous allons nous appuyer sur un article détaillé.
What is the CIA triad? A principled framework for defining infosec ...
Cet article de CSO Online explore en profondeur chaque composant de la triade et, surtout, explique pourquoi il est important de les considérer ensemble.
Veuillez lire les sections suivantes : Commencez par la définition de la triade et de ses composants au début de l'article. Lisez la section "CIA triad confidentiality explained". Elle définit la confidentialité et donne des exemples de contrôles techniques et non techniques. Continuez avec la section "CIA triad integrity explained". Elle explique comment l'intégrité des données peut être assurée et compromise. Enfin, lisez la section "CIA triad availability explained" qui détaille le principe de disponibilité et les menaces associées, comme les attaques par déni de service.
Pour synthétiser et replacer ces concepts dans votre futur contexte d'auditeur :
-
Confidentialité : C'est le principe du "besoin d'en connaître". Il s'agit de s'assurer que l'information n'est accessible qu'aux personnes autorisées.
- Contexte organisationnel : Protéger les secrets commerciaux, les données personnelles des clients (conformément au RGPD, par exemple), les stratégies financières ou les plans de R&D.
- Exemple de question d'audit : "Les droits d'accès au dossier des salaires sont-ils limités uniquement au personnel du service RH et à la direction financière ?"
-
Intégrité : C'est le principe de l'exactitude et de la fiabilité. Il s'agit de garantir que les données n'ont pas été modifiées ou détruites de manière non autorisée. L'information doit être digne de confiance.
- Contexte organisationnel : Assurer que le montant d'une facture ne peut pas être modifié après sa validation, que les résultats d'analyses d'un laboratoire sont inaltérables, ou que les logs d'audit (traces des actions des utilisateurs) n'ont pas été effacés.
- Exemple de question d'audit : "Existe-t-il des contrôles pour empêcher un commercial de modifier une commande déjà approuvée et transmise à la production ?"
-
Disponibilité : C'est le principe de l'accès au bon moment. Il s'agit de s'assurer que les systèmes et les données sont accessibles et utilisables par les utilisateurs autorisés lorsqu'ils en ont besoin.
- Contexte organisationnel : Le site de e-commerce de l'entreprise doit être accessible aux clients 24/7. Les employés doivent pouvoir accéder à leur messagerie et aux applications métier pendant les heures de travail.
- Exemple de question d'audit : "L'entreprise a-t-elle un plan de reprise d'activité testé pour restaurer le système comptable en moins de 4 heures après une panne majeure ?"
L'Équilibre Délicat de la Triade
Un aspect crucial pour un auditeur est de comprendre que ces trois principes sont souvent en tension. Renforcer l'un peut affaiblir un autre. Votre expérience en gestion des risques vous a certainement déjà confronté à ce type de compromis. La sécurité de l'information n'y échappe pas.
L'article suivant illustre très bien cette interdépendance et donne un exemple concret.
CIA Triad Explained: Confidentiality, Integrity, Availability
Cet article de LBMC met l'accent sur l'interaction entre les trois principes et leur application pratique.
Veuillez lire deux courtes sections : La section "How the CIA Triad Works Together", qui explique la tension entre les principes. La section "Example of the CIA Triad in Practice", qui illustre avec un exemple simple comment les trois s'appliquent à des données d'entreprise.
Prenons un exemple concret de cet équilibre :
- Pour maximiser la confidentialité, une banque pourrait exiger trois mots de passe différents et une validation par empreinte digitale pour accéder à un compte.
- Cependant, cette mesure pourrait nuire à la disponibilité. Si un client oublie un mot de passe ou si le lecteur d'empreintes est défaillant, il ne peut plus accéder à son propre argent.
Le rôle d'un auditeur n'est pas de pousser à une sécurité maximale sur chaque axe, mais d'évaluer si l'entreprise a trouvé un équilibre approprié en fonction de la nature des données et de son "appétit pour le risque". Pour des données de recherche ultra-secrètes, la confidentialité primera. Pour un site web public, la disponibilité sera la priorité. Votre travail consistera à vérifier que les contrôles en place reflètent bien ces priorités stratégiques.
Conclusion
Cette leçon vous a introduit au cœur des principes de la sécurité de l'information. Vous avez appris que la protection des actifs informationnels d'une organisation repose sur un équilibre entre trois objectifs fondamentaux.
Les points clés à retenir sont :
- La triade CIA est un modèle fondamental composé de la Confidentialité (seuls les autorisés y accèdent), de l'Intégrité (les données sont exactes et fiables) et de la Disponibilité (l'accès est possible quand c'est nécessaire).
- Chaque principe protège l'information contre un type de menace différent : la divulgation, l'altération et l'interruption.
- Ces trois principes sont souvent en tension. Une sécurité efficace nécessite un équilibre réfléchi, adapté au contexte et aux risques spécifiques de l'organisation.
- En tant qu'auditeur, la triade CIA sera votre grille d'analyse pour évaluer la pertinence et l'adéquation des contrôles de sécurité.
Maintenant que nous avons défini les objectifs (Confidentialité, Intégrité, Disponibilité), la prochaine leçon portera sur les menaces concrètes qui pèsent sur ces objectifs. Nous identifierons les types d'attaques les plus courants, comme les logiciels malveillants (malware) et l'hameçonnage (phishing), et nous introduirons une contre-mesure essentielle : le chiffrement.