Bonjour ! Bienvenue dans ce nouveau module dédié à la sécurité des systèmes et réseaux. Dans les modules précédents, nous avons appris à construire et à offrir des services, comme un serveur web ou un serveur de fichiers. Nous avons ouvert des portes pour rendre nos systèmes utiles. Il est maintenant temps d'apprendre à contrôler qui peut franchir ces portes et avec quelles intentions.
La sécurité est au cœur du métier d'administrateur systèmes et réseaux. Garantir la disponibilité, l'intégrité et la confidentialité des données et des services est l'une de vos responsabilités les plus critiques.
Cette première leçon pose les fondations. Pour pouvoir se défendre, il faut d'abord connaître son adversaire. L'objectif d'aujourd'hui est donc d'identifier les menaces de sécurité les plus courantes : les logiciels malveillants (malware), l'hameçonnage (phishing) et les attaques par déni de service (DoS). Comprendre leur fonctionnement est la première étape pour mettre en place des défenses efficaces.
1. Le Paysage des Menaces : Quelques Définitions
Avant de plonger dans les types d'attaques, il est essentiel de maîtriser le vocabulaire de base de la cybersécurité. Qu'est-ce qu'une vulnérabilité ? Une menace ? Une attaque ? Ces termes ont des significations précises.
Introduction à la Cybersécurité - LIPN
Pour commencer, nous allons clarifier ces concepts fondamentaux. Le document suivant, un cours d'introduction à la cybersécurité, nous servira de référence.
Lisez la diapositive intitulée "NOTIONS DE BASE - Vocabulaires" (page 17/127). Concentrez-vous sur les définitions de Vulnérabilité, Menace et Attaque.
Pour résumer :
- Une vulnérabilité est une faiblesse dans un système.
- Une menace est ce qui pourrait exploiter cette faiblesse (par exemple, un pirate ou un logiciel malveillant).
- Une attaque est l'action concrète d'exploiter la vulnérabilité.
On peut aussi classer les attaques en deux grandes familles :
- Attaques non ciblées : Elles sont diffusées largement, en espérant toucher des victimes vulnérables au hasard (comme un email de spam envoyé à des millions de personnes).
- Attaques ciblées : Elles visent une organisation ou une personne spécifique, souvent avec une préparation et des recherches en amont.
Maintenant que les bases sont posées, examinons les types d'attaques les plus répandus.
2. Les Logiciels Malveillants (Malware)
Le terme malware est une contraction de "malicious software" (logiciel malveillant). C'est une catégorie très large qui englobe tous les programmes conçus pour nuire à un système informatique.
Pour avoir un premier aperçu des familles de malwares les plus connues, regardez la courte vidéo suivante.
Les différents types de Cyberattaques : Tout comprendre !
Cette vidéo de CyberUniversity présente rapidement les principaux types de cyberattaques, en commençant par les malwares.
Regardez la section de 00:37 à 01:06. Elle introduit trois types de malwares : les spywares, les ransomwares et les virus.
La vidéo a mentionné les types les plus médiatisés, mais la famille des malwares est plus large. Le document Introduction à la Cybersécurité que nous avons consulté plus tôt nous donne des définitions plus détaillées.
Introduction à la Cybersécurité - LIPN
Approfondissons notre connaissance des malwares en consultant les définitions de plusieurs types courants.
Lisez les diapositives de "MALICIELS : VIRUS" à "MALICIELS : ESPIONS (SPYWARE)" (pages 26 à 31). Prenez note des différences entre : Virus : s'attache à un programme légitime pour se propager. Ver (Worm) : se propage de manière autonome sur le réseau. Cheval de Troie (Trojan Horse) : se déguise en logiciel utile pour tromper l'utilisateur. Trappe (Backdoor) : crée un accès dérobé à un système. Logiciel espion (Spyware) : collecte des informations à l'insu de l'utilisateur.
Focus sur les Rançongiciels (Ransomware)
Un type de malware est particulièrement redouté aujourd'hui en entreprise : le rançongiciel (ou ransomware). Son mode opératoire est simple et brutal : il chiffre les fichiers de la victime (les rendant illisibles) et exige le paiement d'une rançon, généralement en cryptomonnaie, en échange de la clé de déchiffrement.
KIT DE SENSIBILISATION AUX RISQUES NUMÉRIQUES
Le site gouvernemental Cybermalveillance.gouv.fr propose des fiches très claires sur les menaces. Leur fiche sur les rançongiciels est une excellente ressource pour comprendre le risque et les bonnes pratiques.
Lisez la fiche intitulée "LES RANÇONGICIELS" (page 8). Portez une attention particulière à la section "SI VOUS ÊTES VICTIME". Notez la recommandation la plus importante : NE PAYEZ PAS LA RANÇON.
3. L'Hameçonnage (Phishing) et l'Ingénierie Sociale
Toutes les attaques ne sont pas purement techniques. Beaucoup exploitent la faille de sécurité la plus imprévisible : l'être humain. C'est le principe de l'ingénierie sociale, qui consiste à manipuler les gens pour leur soutirer des informations confidentielles.
La forme la plus courante d'ingénierie sociale est l'hameçonnage (ou phishing).
Les différents types de Cyberattaques : Tout comprendre !
La vidéo de CyberUniversity explique très bien ce concept, ainsi que sa variante plus ciblée.
Regardez la section de 01:15 à 02:03. Elle explique ce qu'est l'ingénierie sociale, le phishing (hameçonnage de masse) et le spear-phishing (hameçonnage ciblé).
Le principe est donc de se faire passer pour une entité de confiance (votre banque, un service administratif, un collègue) pour vous inciter à cliquer sur un lien malveillant ou à communiquer des informations (mots de passe, numéros de carte bancaire...).
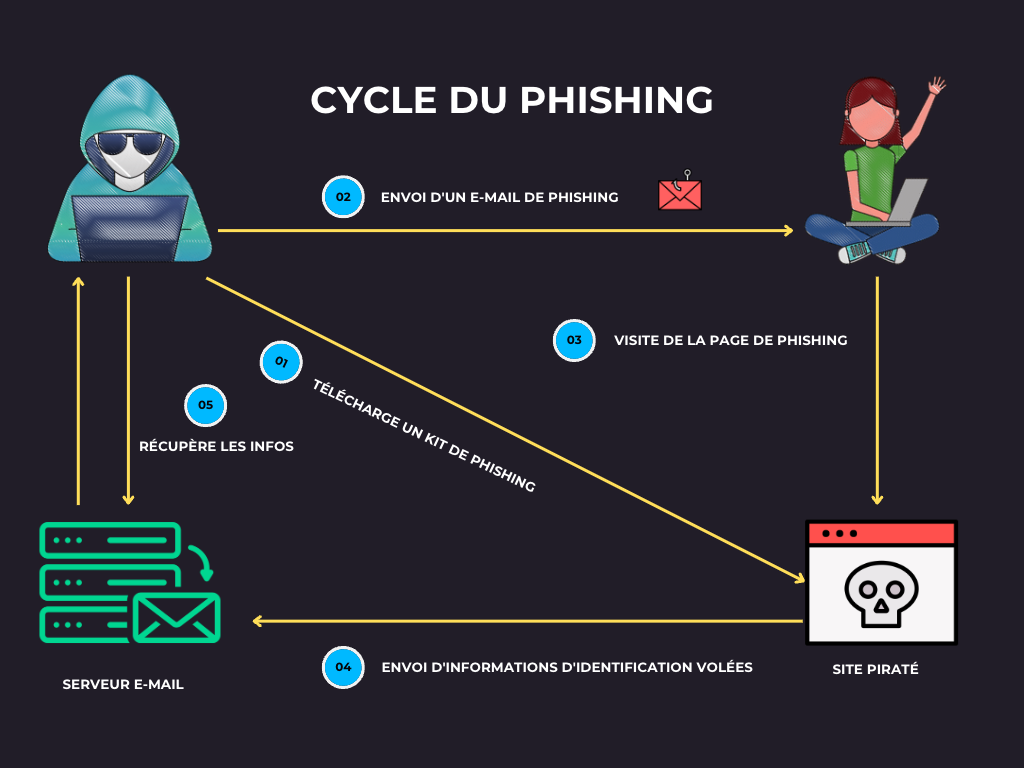
Pour apprendre à reconnaître et à vous prémunir contre le phishing, la fiche de Cybermalveillance.gouv.fr est une référence.

KIT DE SENSIBILISATION AUX RISQUES NUMÉRIQUES
Lisons maintenant la fiche détaillée correspondante pour ancrer ces connaissances.
Lisez attentivement la fiche "L’HAMEÇONNAGE" (page 7). Concentrez-vous sur les "MESURES PRÉVENTIVES". Ce sont des réflexes que tout professionnel de l'IT doit avoir et promouvoir.
4. Attaques par Déni de Service (DoS/DDoS)
Le but de cette attaque n'est pas de voler des données, mais de rendre un service (comme un site web ou un serveur de jeu) indisponible pour ses utilisateurs légitimes.
- DoS (Denial of Service) : L'attaque provient d'une seule machine.
- DDoS (Distributed Denial of Service) : L'attaque est distribuée et provient de centaines ou de milliers de machines compromises (un "botnet"), la rendant beaucoup plus puissante et difficile à contrer.
Les différents types de Cyberattaques : Tout comprendre !
Pour commencer, voyons une analogie simple qui illustre bien le principe du déni de service.
Regardez ce très court extrait de 01:06 à 01:15.
L'analogie du magasin bondé est parlante. L'idée est de submerger le serveur avec un trafic si massif qu'il ne peut plus répondre aux requêtes légitimes. Pour comprendre comment cela fonctionne plus en détail, la vidéo suivante est excellente.
Comment FONCTIONNENT les ATTAQUES DDoS ? 👨💻
Cette vidéo de la chaîne Pierre Loizeau • Cyber Esprit explique en détail le fonctionnement des attaques DDoS. Nous allons nous concentrer sur la définition et les différents types d'attaques.
Regardez les sections suivantes : De 00:00 à 03:45 (sections 0 et 1) : Cette partie définit ce qu'est une attaque DDoS, son but, et la différence entre DoS et DDoS. Elle explique le premier type d'attaque : la saturation de la bande passante. De 03:45 à 09:59 (sections 2 et 3) : Cette partie explore des attaques plus techniques. Concentrez-vous sur la compréhension des concepts généraux : Attaques de protocole (ex: SYN Flood) : exploiter le fonctionnement des protocoles réseau comme TCP pour épuiser les ressources du serveur. Attaques applicatives (ex: HTTP Flood) : cibler directement l'application (le site web) avec des requêtes qui semblent légitimes mais qui sont conçues pour la surcharger.
Ces attaques sont une menace majeure pour la disponibilité des services, l'un des trois piliers de la sécurité (Confidentialité, Intégrité, Disponibilité).
Conclusion
Aujourd'hui, nous avons dressé un panorama des menaces les plus courantes qui pèsent sur les systèmes d'information. C'est une première étape cruciale pour tout futur administrateur.
Voici les points clés à retenir :
- Les menaces profitent de vulnérabilités pour mener des attaques.
- Les malwares sont des logiciels conçus pour nuire. On y trouve les virus, les vers, les chevaux de Troie, et les redoutables rançongiciels qui chiffrent les données contre une rançon.
- Le phishing est une technique de manipulation (ingénierie sociale) visant à tromper un utilisateur pour qu'il divulgue des informations confidentielles, souvent via un email et un site web frauduleux.
- Les attaques par déni de service (DoS/DDoS) ont pour but de rendre un service inaccessible en le submergeant de trafic.
Vous savez maintenant identifier les principaux dangers. Cette connaissance est le fondement sur lequel nous allons bâtir nos défenses.
Dans la prochaine leçon, nous passerons de la théorie à la pratique. Nous commencerons à répondre à la question "Comment se protéger ?". Nous aborderons les principes de base du renforcement de la sécurité d'un système, une pratique connue sous le nom de "hardening".