Bonjour,
Bienvenue dans cette nouvelle leçon. Nous quittons le monde du dépannage réactif pour entrer dans celui de la sécurité proactive. Dans les modules précédents, vous avez appris à réparer les systèmes MTR lorsqu'ils tombent en panne. À partir de maintenant, nous allons nous concentrer sur la manière de les déployer, de les gérer et surtout, de les sécuriser efficacement dès le départ.
L'objectif de la leçon d'aujourd'hui est de décrire le rôle d'Azure AD Conditional Access pour la sécurisation des identités cloud. C'est un concept fondamental dans l'écosystème Microsoft 365. Comprendre sa logique est indispensable avant de pouvoir configurer des politiques de sécurité robustes pour vos utilisateurs et, bien sûr, pour vos salles MTR.
Nous allons découvrir ce qu'est l'Accès Conditionnel, pourquoi il est au cœur de la stratégie de sécurité moderne de Microsoft, comment il fonctionne et quelles sont ses considérations spécifiques pour les appareils MTR.
1. Qu'est-ce que l'Accès Conditionnel ?
Autrefois, la sécurité informatique reposait principalement sur le périmètre du réseau de l'entreprise. Un utilisateur à l'intérieur du bureau était considéré comme "de confiance", tandis qu'un utilisateur à l'extérieur ne l'était pas. Ce modèle n'est plus viable dans un monde où les utilisateurs et les services sont partout.
L'Accès Conditionnel (Conditional Access) est la réponse de Microsoft à cette nouvelle réalité. C'est un moteur de règles qui analyse chaque tentative de connexion à votre environnement Microsoft 365 et décide si elle doit être autorisée, bloquée, ou si des vérifications supplémentaires sont nécessaires.
Le principe de base est une simple instruction "Si-Alors" (If-Then) :
- Si un utilisateur tente de se connecter,
- Alors il doit remplir certaines conditions pour obtenir l'accès.
Pour vous aider à visualiser ce concept, la vidéo suivante utilise une excellente analogie.
How to Set Up Conditional Access in Microsoft 365 (Step-by-Step)
Cette courte introduction explique ce qu'est l'Accès Conditionnel en utilisant l'analogie d'un videur de boîte de nuit (nightclub bouncer). Cela vous aidera à saisir l'idée de base : ce n'est pas seulement qui vous êtes (identifiant/mot de passe), mais aussi le contexte de votre demande qui compte.
Regardez le début de la vidéo, de 00:00 à 02:27, pour comprendre le concept général de l'Accès Conditionnel et les risques d'une mauvaise configuration.
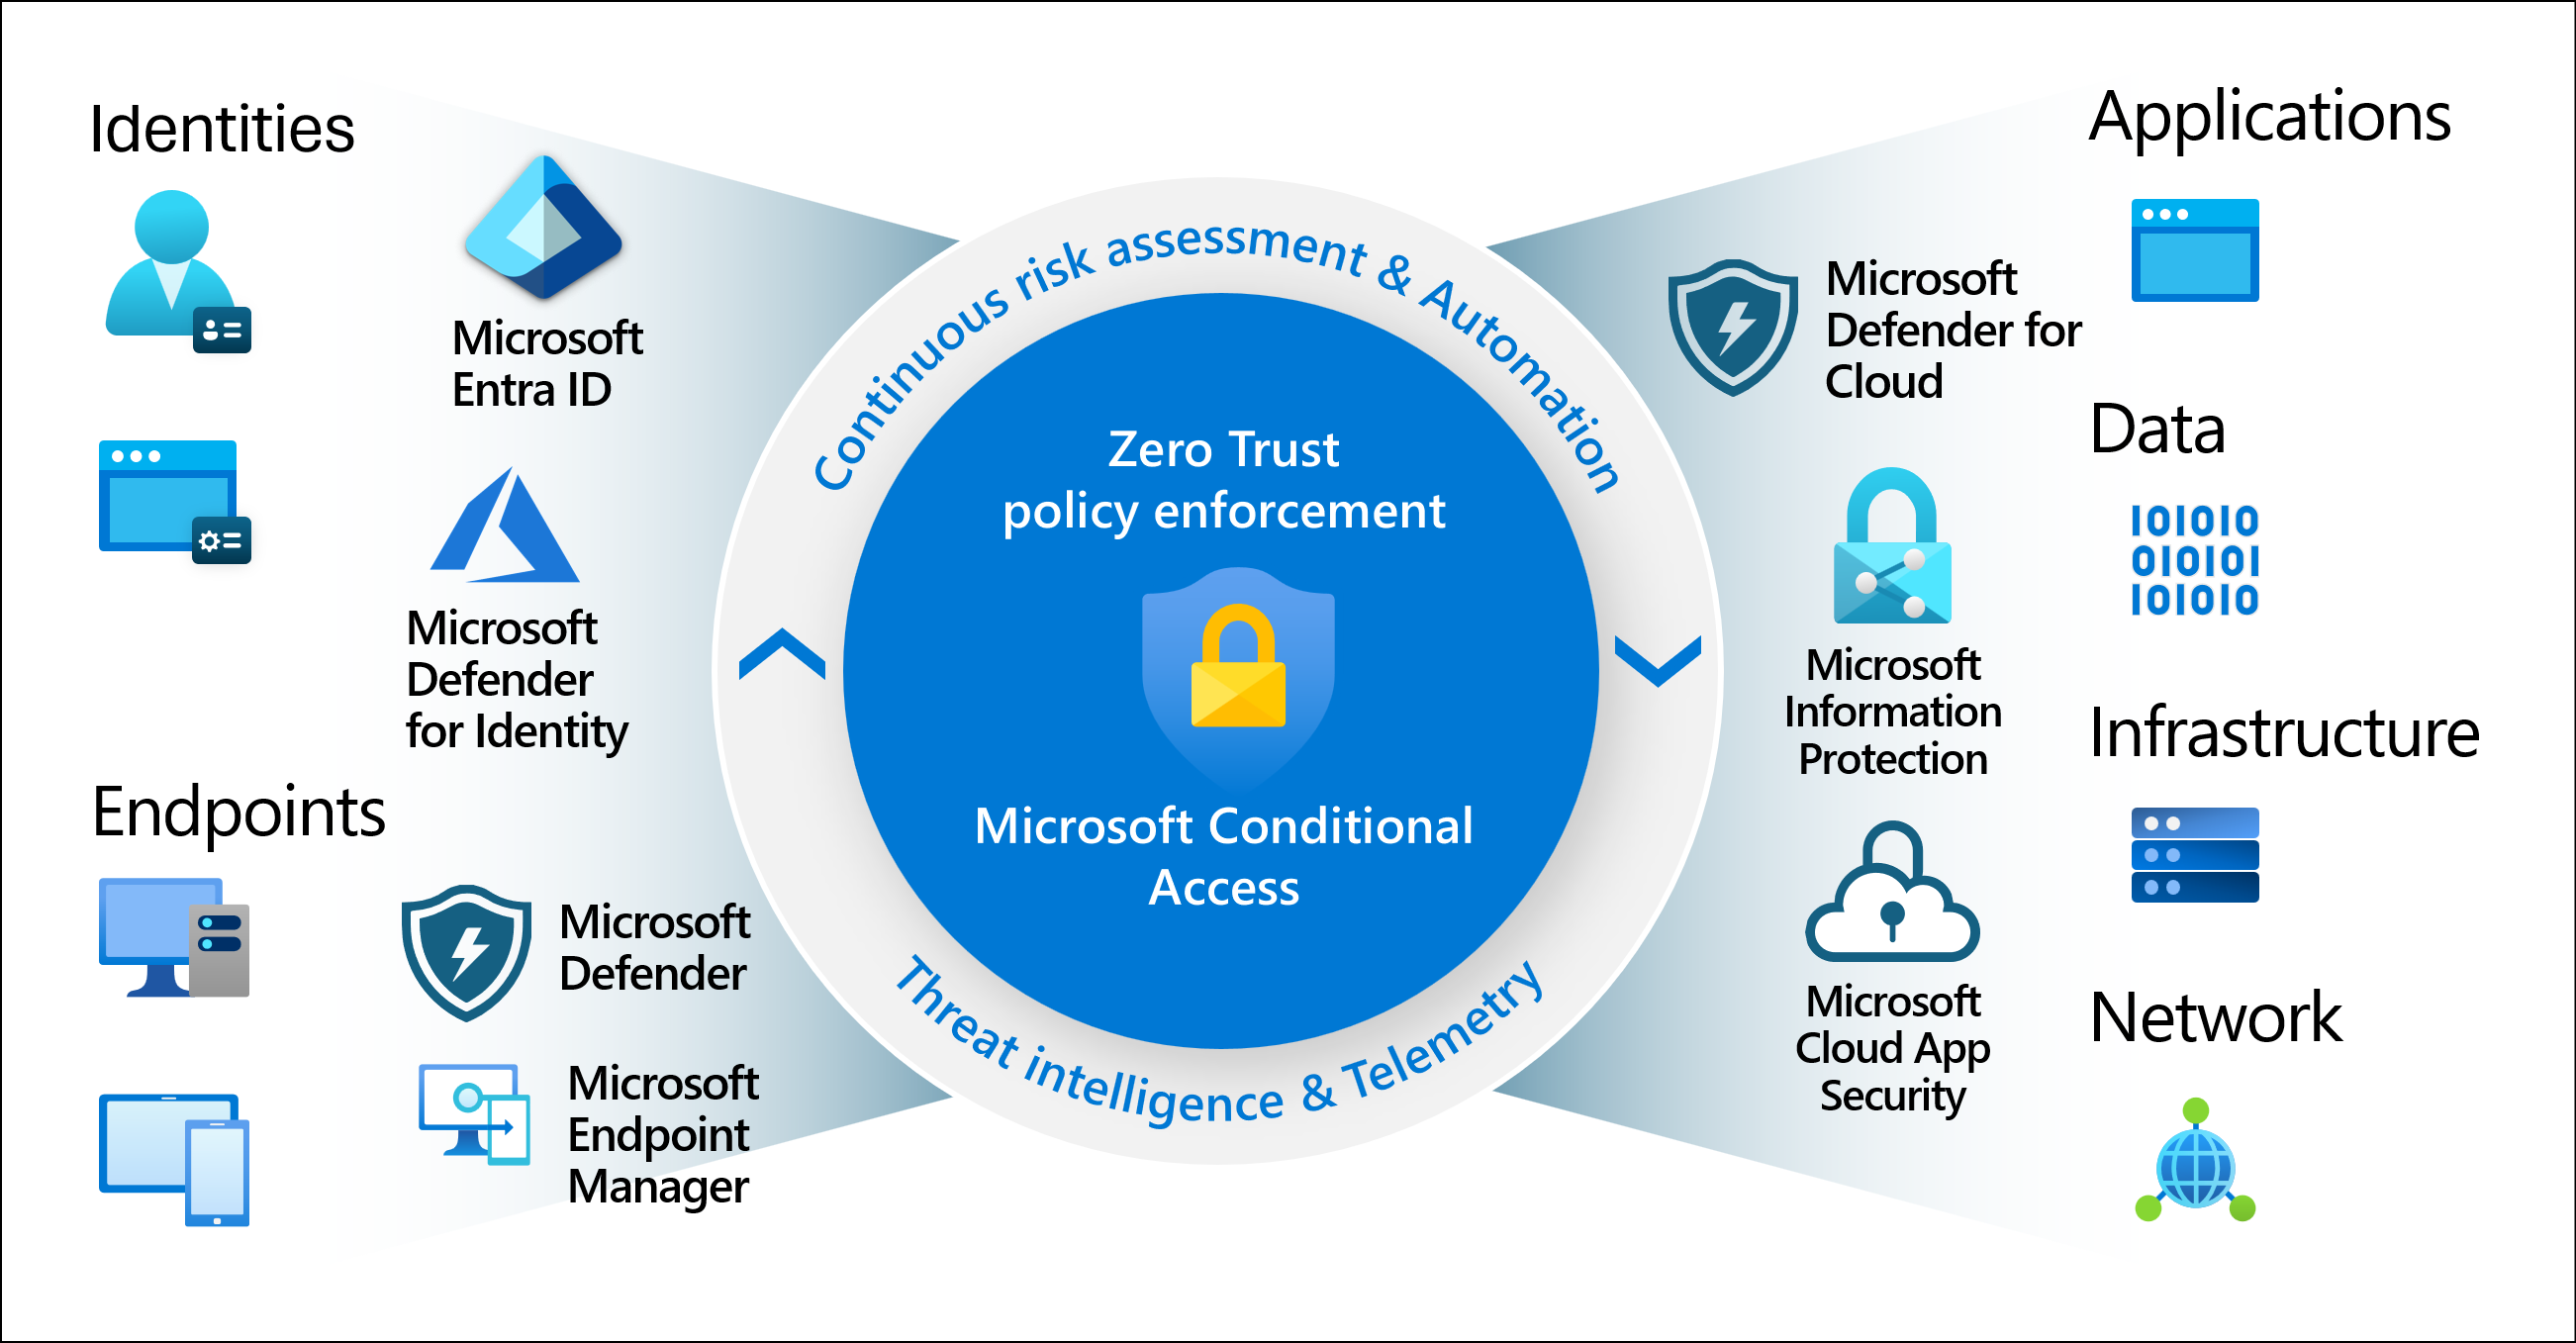
Au cœur de la stratégie "Zero Trust"
L'Accès Conditionnel est la pierre angulaire du modèle de sécurité Zero Trust (Confiance Zéro) de Microsoft. Ce modèle repose sur trois principes simples mais puissants :
- Vérifier explicitement : Toujours authentifier et autoriser en se basant sur tous les points de données disponibles.
- Utiliser l'accès au moindre privilège : Donner aux utilisateurs uniquement l'accès dont ils ont besoin, et rien de plus.
- Présumer la violation : Partir du principe que des attaquants sont déjà sur votre réseau et concevoir votre sécurité en conséquence.
L'Accès Conditionnel met en œuvre ces principes en évaluant chaque demande d'accès, quel que soit son origine, et en appliquant dynamiquement des politiques de sécurité.
2. Comment ça marche ? Signaux, Décisions, Application
Le fonctionnement de l'Accès Conditionnel peut être décomposé en trois phases logiques, comme le montre ce diagramme.
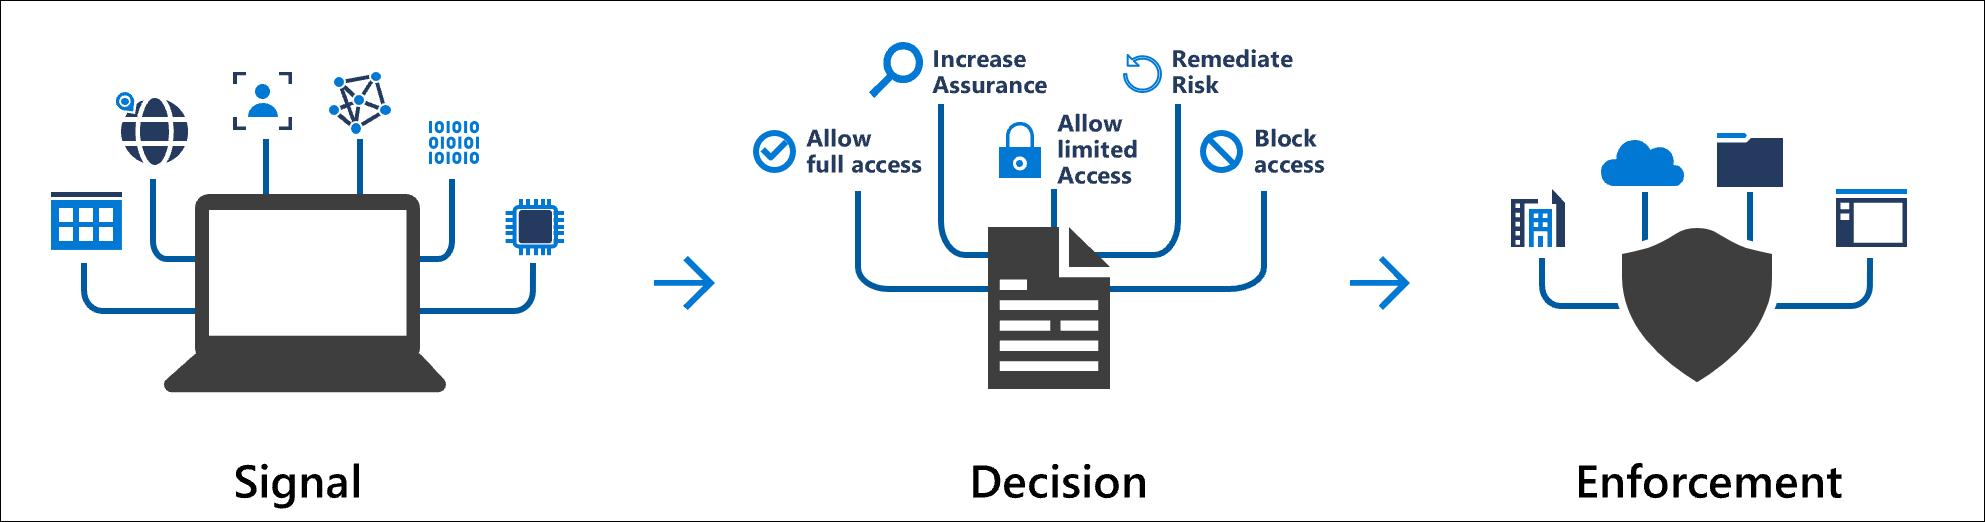
Analysons chaque phase.
Phase 1 : Les Signaux (Le "Si...")
L'Accès Conditionnel agrège des informations contextuelles, appelées signaux, pour chaque tentative de connexion. Les signaux les plus courants sont :
- Utilisateur ou groupe : Qui tente de se connecter ? Est-ce un administrateur, un utilisateur standard, un invité ou un compte de ressource (comme une salle MTR) ?
- Localisation IP : D'où vient la connexion ? Vient-elle d'un pays inattendu ou d'un réseau d'entreprise approuvé ?
- Appareil : Quel type d'appareil est utilisé ? Est-ce un PC Windows, un smartphone Android ? Est-il géré par l'entreprise et conforme aux politiques de sécurité (via Intune) ?
- Application : Quelle application l'utilisateur essaie-t-il d'atteindre ? (Teams, Exchange Online, SharePoint, etc.)
- Risque de connexion en temps réel : Azure AD Identity Protection peut détecter des comportements à risque, comme une connexion depuis une adresse IP anonyme ou un emplacement inhabituel pour l'utilisateur.
Phase 2 et 3 : La Décision et l'Application (Le "Alors...")
Une fois les signaux évalués, la politique d'Accès Conditionnel prend une décision et l'applique. Il y a deux issues principales :
-
Bloquer l'accès : C'est la décision la plus restrictive. Si les conditions sont jugées trop risquées (par ex., une connexion à haut risque depuis un pays bloqué), l'accès est simplement refusé.
-
Accorder l'accès : L'accès peut être accordé, mais souvent avec des contrôles supplémentaires. Ces contrôles sont la clé de la flexibilité de l'Accès Conditionnel. Les plus courants sont :
- Exiger l'authentification multifacteur (MFA) : Demander une seconde preuve d'identité (via une application, un SMS, etc.).
- Exiger que l'appareil soit marqué comme conforme : L'appareil doit être géré par Microsoft Intune et respecter les standards de sécurité de l'entreprise (antivirus à jour, disque chiffré, etc.).
- Limiter la session : Par exemple, autoriser l'accès via un navigateur web mais bloquer le téléchargement de fichiers.
La vidéo suivante vous donnera une excellente vue d'ensemble de tous ces éléments (signaux, conditions, contrôles) directement dans l'interface d'administration.
Learn Conditional Access in just 25 Mins
Cette vidéo réalisée par Andy Malone MVP offre une visite guidée très claire de l'interface de l'Accès Conditionnel. Elle vous aidera à visualiser comment les signaux et les contrôles se traduisent en options concrètes lors de la création d'une politique.
Regardez la section de 11:23 à 20:42. Ne vous préoccupez pas de mémoriser chaque option, mais concentrez-vous sur la compréhension de la structure : comment on sélectionne les utilisateurs (Users), les applications (Target resources), les conditions (Conditions) et les contrôles d'accès (Grant).
3. L'Accès Conditionnel pour les Salles MTR : Points de Vigilance
Appliquer l'Accès Conditionnel aux comptes de ressources utilisés par vos salles MTR est une excellente pratique pour renforcer leur sécurité. Cependant, il y a des considérations cruciales à prendre en compte, car un compte de salle n'est pas un compte utilisateur standard.
La ressource suivante de Microsoft Learn est essentielle. Elle énonce les prérequis et les meilleures pratiques.
Accès conditionnel et conformité Intune pour les Salles Microsoft Teams
Cet article de la documentation officielle de Microsoft est la référence pour sécuriser les appareils MTR avec l'Accès Conditionnel. Il contient des informations vitales que tout administrateur MTR doit connaître.
Lisez attentivement les sections "Conditions requises" et "salles Teams bonnes pratiques en matière d’accès conditionnel". Portez une attention toute particulière à la remarque concernant l'authentification multifacteur (MFA).
Voici les points les plus importants à retenir de cette lecture :
-
Prérequis : Pour utiliser l'Accès Conditionnel, vous avez besoin d'une licence Azure AD P1 (qui est incluse dans la licence Teams Rooms Pro) pour chaque compte de salle.
-
Groupez vos comptes MTR : La meilleure pratique consiste à placer tous vos comptes de ressources de salle dans un groupe de sécurité Azure AD dédié. Cela vous permet d'appliquer des politiques spécifiques à toutes vos salles en une seule fois, sans affecter les utilisateurs.
-
La règle d'or : NE PAS exiger d'authentification multifacteur interactive (MFA) !
C'est le point le plus critique. Un compte de ressource MTR se connecte de manière non interactive. Il n'y a personne devant la console pour répondre à une notification MFA sur un téléphone. Si vous appliquez une politique qui exige une MFA interactive à un compte MTR, vous bloquerez sa connexion et la salle deviendra inutilisable.
La leçon suivante sera entièrement dédiée à la création d'une politique adaptée aux salles MTR, qui renforcera la sécurité sans causer de blocage.
Conclusion
Vous avez maintenant une compréhension fondamentale du rôle de l'Accès Conditionnel dans la sécurisation des identités cloud.
Points clés à retenir :
- L'Accès Conditionnel est le moteur de politique Zero Trust de Microsoft : Il sécurise l'accès en se basant sur le contexte, pas seulement sur l'emplacement réseau.
- Il fonctionne sur un modèle "Si-Alors" : Si un ensemble de signaux (utilisateur, appareil, lieu) est détecté, alors une décision (bloquer ou accorder) est appliquée, potentiellement avec des contrôles (MFA, conformité de l'appareil).
- C'est un outil puissant et flexible : Il permet d'équilibrer sécurité et productivité en appliquant des exigences de sécurité proportionnelles au risque détecté.
- Les comptes MTR nécessitent une attention particulière : Ils doivent être gérés via des politiques dédiées, et il ne faut jamais leur imposer une authentification multifacteur interactive.
Prochaine étape :
Maintenant que vous comprenez la théorie, nous allons passer à la pratique. Dans la prochaine leçon, nous allons configurer notre première politique d'Accès Conditionnel, spécifiquement conçue pour nos comptes de salle MTR, afin de restreindre leur connexion à des emplacements réseau approuvés. Ce sera votre premier pas concret dans le déploiement sécurisé de vos salles.