Recommended resources
The freely available resources this lesson will direct you to.
أهلاً بك مجدداً! في درسنا السابق، وضعنا الأساس النظري لفهم الرقابة الداخلية من خلال استعراض المكونات الخمسة لإطار COSO. لقد فهمنا "ما هي" الرقابة الداخلية ولماذا هي مهمة.
اليوم، سننتقل من النظرية إلى التطبيق العملي. هدفنا هو تصميم إجراءات رقابية لدورتي الإيرادات والمصروفات. هاتان الدورتان تمثلان شريان الحياة لأي شركة: المصروفات هي تدفق الموارد للخارج، والإيرادات هي تدفقها للداخل. بصفتك مديراً مالياً مستقبلياً، فإن قدرتك على تصميم أنظمة تحكم قوية لهاتين الدورتين هي مهارة أساسية لحماية أصول الشركة وتعظيم ربحيتها.
سنقوم بتفكيك كل دورة إلى مراحلها الرئيسية، وتحديد المخاطر المحتملة في كل مرحلة، ثم تصميم "أنشطة رقابية" (Control Activities) محددة للتخفيف من هذه المخاطر.
الإطار العام لتصميم الرقابة
قبل أن نبدأ، تذكر أن تصميم الرقابة ليس عملاً عشوائياً، بل هو عملية منهجية. يمكن تلخيص هذه العملية في أربع خطوات رئيسية كما توضح الصورة التالية. في هذا الدرس، سنركز بشكل أساسي على الخطوتين الأولى والثانية: تقييم المخاطر وتصميم الأنشطة الرقابية.
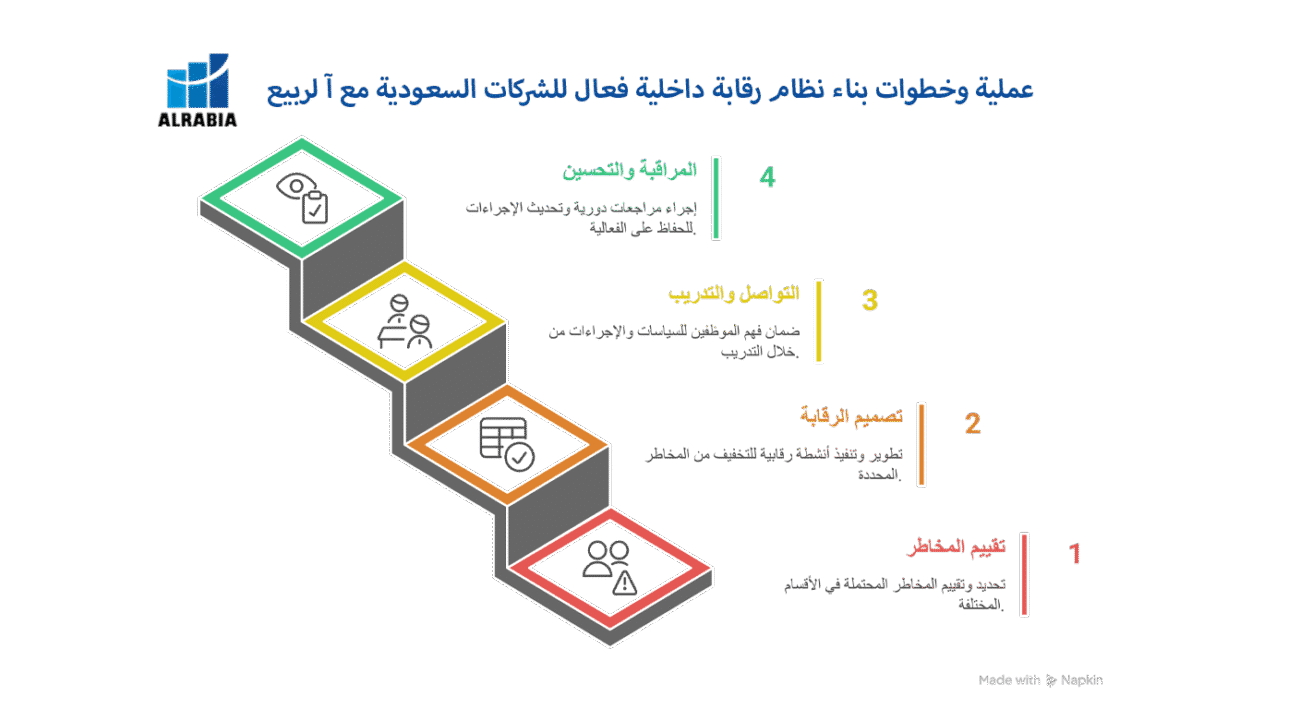
أولاً: تصميم إجراءات رقابية لدورة المصروفات (Expenditure Cycle)
دورة المصروفات هي مجموعة الإجراءات التي تتبعها الشركة لشراء السلع والخدمات وسداد قيمتها. الهدف الرئيسي للرقابة هنا هو التأكد من أن كل ريال يتم إنفاقه هو إنفاق شرعي، ومصرّح به، وفعّال.
لفهم هذه الدورة ومخاطرها، شاهد المقطع التالي الذي يقدم نظرة عامة ممتازة.
Expenditure cycle Explained CPA Exam
يشرح هذا الفيديو من قناة "Farhat Lectures" دورة المصروفات، وأهميتها، وخطواتها الرئيسية الأربع من منظور رقابي.
شاهد المقطع من البداية حتى الدقيقة 10:55. ركز على فهم الخطوات الأربع الرئيسية للدورة والمخاطر والضوابط المرتبطة بالخطوة الأولى (معالجة أوامر الشراء).
كما رأيت، يمكن تقسيم دورة المصروفات إلى أربع مراحل رئيسية. لنتناول كل مرحلة بالتفصيل.
1. طلب وشراء البضائع والخدمات
هذه هي نقطة البداية، حيث يتم تحديد الحاجة وإصدار أمر الشراء.
-
المخاطر الرئيسية:
- شراء بضائع غير ضرورية أو بكميات زائدة عن الحاجة.
- الشراء بأسعار مبالغ فيها بسبب الاحتيال (مثل تلقي رشاوى من الموردين) أو عدم كفاءة موظفي المشتريات.
- شراء بضائع ذات جودة متدنية.
-
الإجراءات الرقابية المقترحة:
- الفصل بين الواجبات: يجب أن يكون قسم المشتريات مستقلاً عن الأقسام التي تطلب البضائع وعن قسم استلام البضائع وقسم المحاسبة.
- طلبات الشراء المعتمدة (Purchase Requisition): لا يتم أي شراء إلا بناءً على طلب شراء رسمي معتمد من رئيس القسم المختص.
- الموافقة على الموردين: يجب وجود قائمة معتمدة للموردين، ولا يتم إضافة أي مورد جديد إلا بعد مراجعته والموافقة عليه من قبل شخص مسؤول.
- أوامر الشراء المرقمة مسبقاً (Pre-numbered Purchase Orders): استخدام أوامر شراء ذات أرقام تسلسلية لتسهيل تتبعها وضمان عدم استخدامها أكثر من مرة.

2. استلام البضائع والخدمات
في هذه المرحلة، تصل البضائع المطلوبة إلى مخازن الشركة.
-
المخاطر الرئيسية:
- استلام بضائع لم يتم طلبها.
- عدم دقة عد البضائع المستلمة (استلام كميات أقل من المطلوب).
- استلام بضائع تالفة أو غير مطابقة للمواصفات.
- سرقة البضائع بعد استلامها وقبل تخزينها.
-
الإجراءات الرقابية المقترحة:
- فصل الواجبات: موظفو قسم الاستلام يجب أن يكونوا مستقلين عن قسم المشتريات.
- تقرير الاستلام (Receiving Report): يقوم قسم الاستلام بإعداد تقرير استلام مرقم تسلسلياً يوضح تفاصيل البضاعة المستلمة وكميتها وحالتها.
- المطابقة مع أمر الشراء: يجب على موظف الاستلام مقارنة البضاعة المستلمة مع نسخة من أمر الشراء (يفضل أن تكون نسخة لا تحتوي على الكميات "blind copy" لإجباره على العد الفعلي).
- الفحص والتفتيش: فحص جودة البضائع المستلمة ورفض أي بضاعة تالفة أو غير مطابقة.
3. إثبات الالتزام (تسجيل الفاتورة)
بعد استلام البضاعة، تصل فاتورة المورد إلى قسم المحاسبة.
-
المخاطر الرئيسية:
- تسجيل فواتير لبضائع لم يتم استلامها.
- تسجيل فواتير بأسعار أو كميات خاطئة.
- تسجيل نفس الفاتورة مرتين (دفع مكرر).
-
الإجراءات الرقابية المقترحة:
- المطابقة الثلاثية (Three-Way Match): هذا هو الإجراء الرقابي الأهم في دورة المصروفات. قبل تسجيل أي فاتورة، يجب على قسم الحسابات الدائنة (AP) مطابقة ثلاثة مستندات:
- أمر الشراء: للتأكد من أن البضاعة مطلوبة ومعتمدة.
- تقرير الاستلام: للتأكد من أن البضاعة قد تم استلامها بالفعل.
- فاتورة المورد: للتأكد من صحة الأسعار والشروط.
لا يتم تسجيل أي التزام إلا بعد تطابق هذه المستندات الثلاثة.
- مراجعة دقة العمليات الحسابية في فاتورة المورد.
- المطابقة الثلاثية (Three-Way Match): هذا هو الإجراء الرقابي الأهم في دورة المصروفات. قبل تسجيل أي فاتورة، يجب على قسم الحسابات الدائنة (AP) مطابقة ثلاثة مستندات:
4. سداد قيمة الفاتورة (الدفع)
هذه هي المرحلة الأخيرة والأكثر حساسية، حيث تخرج النقدية من الشركة.
-
المخاطر الرئيسية:
- الدفع لفواتير غير صحيحة أو وهمية.
- الدفع لنفس الفاتورة أكثر من مرة.
- فقدان الخصومات النقدية المتاحة (خصم تعجيل الدفع).
- سرقة أو اختلاس النقدية المخصصة للدفع.
-
الإجراءات الرقابية المقترحة:
- فصل الواجبات: الشخص الذي يوافق على الدفع يجب أن يكون مختلفاً عن الشخص الذي يسجل الفاتورة، والشخص الذي يوقع الشيك يجب أن يكون مختلفاً عن كليهما.
- الدفع فقط للمستندات الأصلية المعتمدة: يجب أن تتم عملية الدفع بناءً على حزمة المستندات التي تم التحقق منها عبر المطابقة الثلاثية.
- ختم الفواتير "مدفوع" (Paid): بعد إصدار الشيك، يجب ختم الفاتورة وجميع المستندات المرفقة بها بختم "مدفوع" مع تاريخ الدفع لمنع إعادة استخدامها والدفع مرة أخرى.
- المراجعة الدورية لكشوفات حساب الموردين ومطابقتها مع سجلات الشركة.
للحصول على قائمة منظمة ومفصلة باللغة العربية حول هذه الإجراءات، يمكنك تصفح المرجع التالي.
يقدم هذا المرجع الأكاديمي من جامعة قالمة تفصيلاً دقيقاً للإجراءات الرقابية على دورة المشتريات، وهو ما يثري فهمك للتطبيق العملي لهذه الضوابط.
اقرأ "الوحدة رقم 07: الرقابة الداخلية على دورة المشتريات" (صفحة 49 إلى 52). ركز على الأقسام الأربعة: رقابة قسم التموين. رقابة النظام المستندي. رقابة استلام المشتريات. رقابة محاسبة المشتريات. قارن هذه النقاط مع ما تعلمته من الفيديو.
اختبر فهمك!
في إحدى الشركات، يقوم مدير المشتريات باستلام طلبات الشراء من الأقسام، واختيار الموردين، وإصدار أوامر الشراء. بعد ذلك، يقوم هو بنفسه باستلام البضاعة من الموردين والتحقق منها قبل إرسالها للمخازن. ما هو الضعف الجوهري في نظام الرقابة الداخلية هنا، وما هي المخاطر المحتملة؟
Show answer
الضعف الجوهري هو غياب الفصل بين الواجبات (Segregation of Duties). مدير المشتريات لديه سيطرة على وظيفتي الشراء والاستلام.
المخاطر المحتملة:
- الاحتيال: يمكنه التواطؤ مع مورد معين لشراء بضاعة بسعر أعلى مقابل عمولة شخصية، ثم يقوم هو نفسه بالموافقة على استلامها.
- استلام بضاعة غير مطابقة: يمكنه استلام بضاعة ذات جودة رديئة أو كمية أقل من المطلوب وتغطية الأمر، لأنه لا يوجد طرف مستقل يراجعه.
- سرقة الأصول: يمكنه تسجيل استلام كمية معينة بينما يستولي هو على جزء منها قبل دخولها المخازن.
ثانياً: تصميم إجراءات رقابية لدورة الإيرادات (Revenue Cycle)
دورة الإيرادات هي مرآة دورة المصروفات. هي مجموعة الإجراءات التي تبدأ من تلقي طلب العميل وتنتهي بتحصيل قيمة المبيعات نقداً. الهدف الرئيسي للرقابة هنا هو ضمان أن جميع الإيرادات المكتسبة قد تم تسجيلها وتحصيلها بالكامل.
Auditing sales and revenue - part 1
تقدم قناة "AmandaLovesToAudit" نظرة عملية على دورة المبيعات، وتوضح كيف تختلف العمليات (وبالتالي الضوابط) بين بيئة التجزئة وبيئة البيع بالجملة.
شاهد المقطع من الدقيقة 06:46 إلى 16:21. لاحظ كيف يتم تحديد الأنشطة الرقابية (مثل مسح الباركود، التحقق من حد الائتمان) ضمن مخططات تدفق العمليات لكل من بيئة التجزئة والجملة.
دعنا الآن نفصل خطوات دورة الإيرادات ونحدد ضوابطها الرئيسية، مع التركيز على بيئة البيع بالجملة (البيع على الحساب)، لأنها تمثل تعقيداً أكبر.
1. استلام طلب العميل والموافقة على الائتمان
-
المخاطر الرئيسية:
- البيع لعملاء غير قادرين على السداد (زيادة الديون المعدومة).
- قبول طلبات بشروط أو أسعار غير معتمدة.
-
الإجراءات الرقابية المقترحة:
- أمر البيع (Sales Order): إنشاء أمر بيع رسمي لكل طلب من العميل.
- الموافقة على الائتمان: قبل شحن أي بضاعة، يجب على قسم الائتمان (المستقل عن قسم المبيعات) التحقق من حد ائتمان العميل والموافقة على البيع.
- استخدام قوائم أسعار معتمدة لمنع موظفي المبيعات من منح خصومات غير مصرح بها.
2. شحن البضاعة
-
المخاطر الرئيسية:
- شحن كمية أو أصناف خاطئة.
- شحن البضاعة إلى عنوان خاطئ.
- عدم شحن البضاعة في الوقت المناسب.
-
الإجراءات الرقابية المقترحة:
- مستند الشحن (Shipping Document / Bill of Lading): إعداد مستند شحن لكل عملية شحن، ويكون مرقماً تسلسلياً.
- المطابقة: قبل الشحن، يقوم قسم الشحن بمطابقة البضاعة الفعلية مع أمر البيع المعتمد.
- الفصل بين الواجبات: يجب أن يكون قسم الشحن مستقلاً عن قسم المبيعات والفواتير.
3. إصدار الفواتير وتسجيل الإيرادات
-
المخاطر الرئيسية:
- عدم إصدار فاتورة لبضاعة تم شحنها (ضياع الإيراد).
- إصدار فاتورة لبضاعة لم يتم شحنها (تضخيم الإيرادات).
- أخطاء في تسعير الفاتورة.
- تسجيل الإيراد في فترة محاسبية خاطئة (مخالفة لمبدأ الاستحقاق).
-
الإجراءات الرقابية المقترحة:
- الفصل بين الواجبات: يجب أن يكون قسم الفواتير مستقلاً عن قسم الشحن والمبيعات.
- المطابقة (Matching): تتم مطابقة كل فاتورة مع أمر البيع ومستند الشحن للتأكد من أن الفاتورة صدرت للكمية الصحيحة وبالسعر الصحيح ولبضاعة تم شحنها فعلاً.
- استخدام فواتير مرقمة تسلسلياً: ومراجعة تسلسلها بشكل دوري للتأكد من عدم وجود فواتير مفقودة.
- التسجيل الفوري: تسجيل الفواتير في دفتر يومية المبيعات بمجرد إصدارها.
4. تحصيل النقدية
-
المخاطر الرئيسية:
- سرقة النقدية أو الشيكات المستلمة من العملاء.
- تسجيل التحصيلات في حساب العميل الخطأ.
- تأخير إيداع المبالغ المحصلة في البنك.
-
الإجراءات الرقابية المقترحة:
- فصل الواجبات (الأهم هنا):
- الشخص الذي يستلم النقدية/الشيكات (عادة في قسم الخزينة) يجب أن يكون مستقلاً تماماً عن الشخص الذي يسجل قيود حسابات العملاء (في قسم المحاسبة).
- يجب أن يقوم شخص ثالث (مثل المراقب المالي) بمطابقة إجمالي الإيداعات البنكية مع إجمالي المبالغ المسجلة في حسابات العملاء.
- إيصالات القبض: إصدار إيصال قبض فوري لكل مبلغ يتم تحصيله.
- الإيداع اليومي: إيداع جميع المبالغ المحصلة في البنك بشكل يومي وكما هي (intact).
- استخدام صندوق بريد مغلق (Lockbox System): حيث يرسل العملاء مدفوعاتهم مباشرة إلى صندوق بريد خاص بالبنك، ويقوم البنك بإيداعها مباشرة في حساب الشركة وإرسال إشعار بذلك. هذا يلغي تماماً وصول النقدية إلى موظفي الشركة.
- فصل الواجبات (الأهم هنا):
يمكنك الرجوع إلى الوحدة التاسعة في المرجع السابق (LINK) للحصول على تفاصيل إضافية باللغة العربية حول الرقابة على دورة المبيعات.
خلاصة الدرس
في هذا الدرس، حولنا المفاهيم النظرية لإطار COSO إلى إجراءات عملية. تعلمنا كيفية تصميم ضوابط رقابية فعالة للدورتين الحيويتين في أي منشأة:
- دورة المصروفات: الهدف هو ضمان أن كل إنفاق شرعي ومصرح به. الأداة الرقابية الأهم هي المطابقة الثلاثية (أمر شراء + تقرير استلام + فاتورة).
- دورة الإيرادات: الهدف هو ضمان تسجيل وتحصيل جميع الإيرادات المكتسبة. الإجراء الرقابي الأهم هو الفصل بين الواجبات، خاصة بين من يستلم النقدية ومن يسجلها في الدفاتر.
إن إتقان تصميم هذه الإجراءات وتطبيقها هو ما يميز المحاسب المحترف عن غيره، ويمثل خطوة أساسية في طريقك نحو منصب المدير المالي، حيث ستكون مسؤولاً عن سلامة النظام المالي للمؤسسة بأكمله.
ماذا بعد؟
لقد تعلمنا كيف نحدد المخاطر داخل الدورات التشغيلية ونصمم ضوابط للتخفيف منها. لكن كيف نقرر أي المخاطر أكثر أهمية؟ وكيف نختار الاستجابة المناسبة لها؟ هذا ما سنتناوله في الدرس القادم: "إعداد مصفوفة تقييم المخاطر وتصميم استراتيجيات الاستجابة". سننتقل من تصميم الضوابط على مستوى الدورة إلى التقييم الشامل للمخاطر على مستوى المنظمة.