Bonjour ! Dans la leçon précédente, nous avons exploré les différences entre les blockchains publiques, privées et de consortium, en notant que le choix du modèle dépend entièrement du cas d'usage. Nous avons positionné Bitcoin comme l'archétype de la blockchain publique, optimisée pour la résistance à la censure.
Aujourd'hui, nous allons disséquer en détail cette invention fondatrice. L'objectif de cette leçon est de comprendre les mécanismes qui permettent à Bitcoin de fonctionner comme un système de paiement électronique de pair-à-pair, entièrement décentralisé. Nous allons décomposer le génie de son concepteur, Satoshi Nakamoto, en examinant comment il a résolu le fameux "problème de la double dépense" sans recourir à une autorité centrale.
Pour vous, qui devrez enseigner ces concepts, il est crucial de maîtriser chaque pièce du puzzle : la structure d'une transaction, la formation de la chaîne de blocs, le rôle du Proof-of-Work et, surtout, le modèle d'incitations économiques qui sous-tend la sécurité du réseau.
1. Le Problème Fondamental : Les Paiements en Ligne et la Confiance
Toute transaction en ligne aujourd'hui, que ce soit par carte de crédit ou virement, repose sur une institution financière (banque, PayPal, etc.) agissant en tant que tiers de confiance. Cette entité vérifie que le payeur a les fonds, met à jour les soldes et arbitre les litiges.
Satoshi Nakamoto a cherché à éliminer cet intermédiaire. Le document fondateur de Bitcoin expose clairement ce problème.
Bitcoin: A Peer-to-Peer Electronic Cash System
Pour commencer, lisons l'introduction du livre blanc original de Bitcoin. Elle expose la motivation principale : créer un système de paiement électronique basé sur la preuve cryptographique plutôt que sur la confiance.
Veuillez lire la section 1, 'Introduction'. Concentrez-vous sur les faiblesses du modèle basé sur la confiance et l'objectif de permettre des transactions directes entre deux parties.
La solution commence par redéfinir ce qu'est une "pièce" de monnaie numérique. Dans Bitcoin, une pièce n'est pas un fichier, mais une chaîne de signatures numériques. Chaque propriétaire transfère la pièce au suivant en signant numériquement une transaction qui lie la pièce précédente à la clé publique du nouveau propriétaire.
Cette vidéo explique très clairement les concepts de base nécessaires : les fonctions de hachage et les signatures numériques.
The Bitcoin Whitepaper | Fully Explained (With Animations!)
Avant d'aller plus loin, cette courte section de la vidéo 'The Bitcoin Whitepaper | Fully Explained' vous donnera les bases cryptographiques essentielles de manière très visuelle.
Regardez la vidéo de 04:04 à 07:01. Concentrez-vous sur la définition d'une fonction de hachage et le mécanisme des clés privée/publique pour signer un message. Ces deux briques sont fondamentales pour tout ce qui suit.
2. Le Défi Central : La Double Dépense
Si une pièce est juste une information numérique (une chaîne de signatures), qu'est-ce qui empêche un utilisateur malveillant de la copier et de l'envoyer à deux personnes différentes en même temps ? C'est le problème de la double dépense.
Dans un système centralisé, la banque résout ce problème en tenant un registre unique. Mais comment le faire dans un réseau décentralisé où personne n'a une vue d'ensemble et où il n'y a pas d'horloge universelle ?
La solution de Nakamoto est une proposition en trois temps :
- Annonce Publique : Toutes les transactions doivent être annoncées publiquement à l'ensemble du réseau.
- Registre Unique : Les participants doivent se mettre d'accord sur une histoire unique et chronologique de toutes les transactions pour savoir laquelle est arrivée en premier.
- Preuve de Travail : Pour parvenir à cet accord (consensus) de manière décentralisée, un mécanisme est nécessaire pour rendre la création de l'historique difficile et coûteuse, décourageant ainsi les modifications.
Ce processus est au cœur du fonctionnement de Bitcoin. Le chapitre suivant d'un livre sur les cryptomonnaies explique très clairement comment ce consensus est atteint.
How Bitcoin Achieves Decentralization
Ce texte académique offre une explication très pédagogique du consensus décentralisé et de la manière dont il prévient la double dépense. Il est plus détaillé et structuré que le livre blanc original sur ce point.
Veuillez lire la section 2.2 'Distributed Consensus' (pages 28-32) pour comprendre le concept technique, puis la section 2.3 'Consensus without Identity using a Block Chain' (pages 32-38). Faites particulièrement attention à l'explication de l'attaque par double dépense et comment le fait d'attendre plusieurs 'confirmations' la rend de plus en plus improbable.
3. La Blockchain et le Proof-of-Work en Action
Mettons maintenant ces concepts en images. Une transaction n'est pas validée instantanément. Elle suit un parcours en plusieurs étapes avant d'être considérée comme sécurisée.
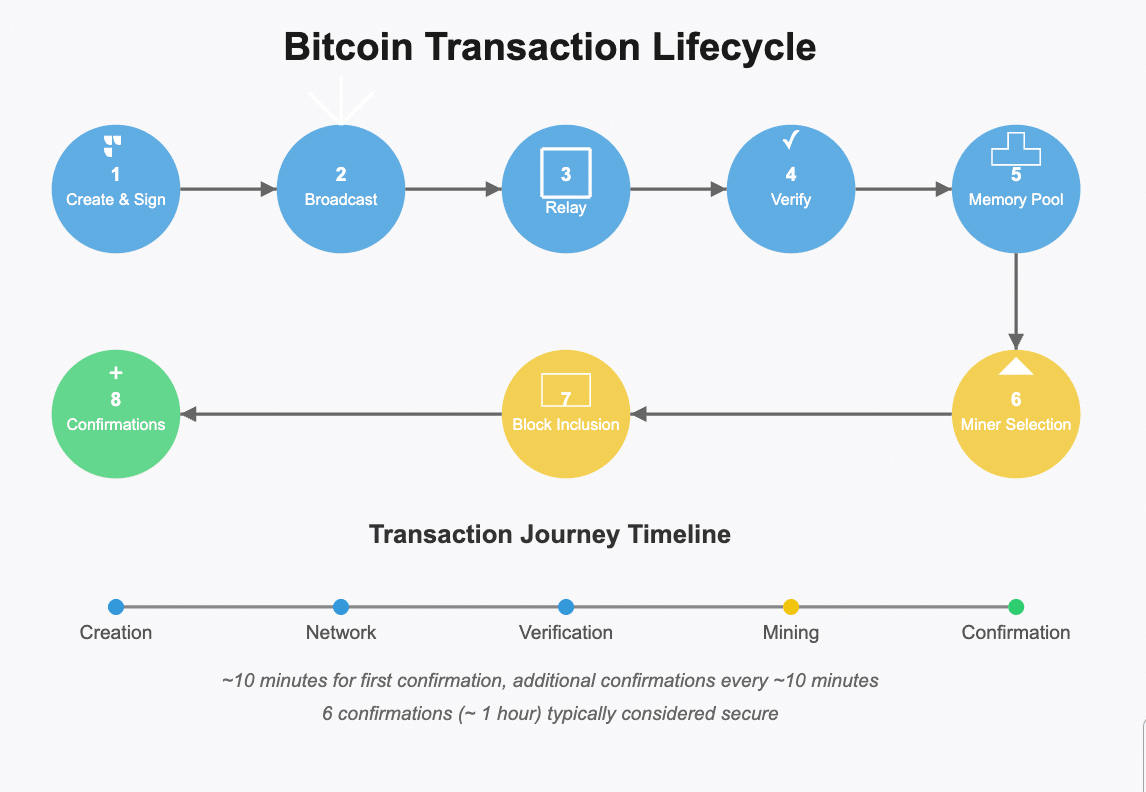
Pour comprendre ce processus en détail, nous allons explorer la mécanique de la Preuve de Travail (Proof-of-Work) et la structure d'un bloc.
-
Proof-of-Work (PoW) : C'est le mécanisme qui permet de décentraliser le "serveur d'horodatage". Au lieu qu'une entité centrale valide les blocs, les participants du réseau (appelés "mineurs") entrent en compétition pour résoudre une énigme cryptographique difficile. Le premier qui trouve la solution a le droit de proposer le bloc suivant et est récompensé. Cette "preuve de travail" rend la modification de la chaîne extrêmement coûteuse, car il faudrait refaire le travail pour le bloc modifié et tous les blocs suivants.
-
Structure d'un bloc : Un bloc contient principalement trois choses :
- La liste des transactions à valider.
- Le hash (l'empreinte cryptographique) du bloc précédent, ce qui les lie en une chaîne.
- Un "nonce" (un nombre arbitraire) qui est la solution à l'énigme du PoW.

La vidéo suivante anime brillamment ce processus, expliquant comment la preuve de travail transforme une chaîne de blocs centralisée en un système décentralisé et sécurisé.
The Bitcoin Whitepaper | Fully Explained (With Animations!)
Cette section de la vidéo explique de manière animée comment les transactions sont groupées en blocs et comment le Proof-of-Work permet au réseau de se mettre d'accord sur la chaîne valide.
Regardez la vidéo de 12:49 à 20:01. La première partie (jusqu'à 15:23) introduit le concept de base d'une chaîne de hashs. La seconde partie (à partir de 15:23) est la plus importante : elle explique comment le Proof-of-Work (la recherche du 'nonce') fonctionne et comment la 'règle de la chaîne la plus longue' résout les conflits et assure le consensus.
Testez votre compréhension !
Un commerçant en ligne reçoit une transaction Bitcoin pour un produit de grande valeur. Pourquoi ne devrait-il pas envoyer le produit immédiatement après avoir vu la transaction apparaître sur le réseau ? Quel est le raisonnement économique et technique derrière l'attente de plusieurs confirmations (par exemple, 6 confirmations) ?
Voir la réponse
Le commerçant ne devrait pas envoyer le produit immédiatement car la transaction n'a encore reçu aucune confirmation, elle est donc vulnérable à une attaque par double dépense.
- Raisonnement technique : Une transaction non confirmée est simplement une information diffusée sur le réseau, en attente d'être incluse dans un bloc. Un attaquant pourrait diffuser simultanément une autre transaction utilisant les mêmes pièces mais les envoyant à sa propre adresse. À ce stade, il n'y a aucune garantie sur laquelle des deux transactions sera incluse dans le prochain bloc. Si la transaction de l'attaquant est choisie, la transaction du commerçant deviendra invalide.
- Raisonnement économique : Chaque confirmation correspond à un bloc ajouté par-dessus le bloc contenant la transaction. Chaque bloc représente une quantité considérable de travail de calcul (et donc d'énergie et d'argent dépensé) par les mineurs. Pour annuler la transaction initiale, un attaquant devrait refaire tout ce travail et construire une chaîne alternative plus longue, ce qui est exponentiellement coûteux et difficile. Après 6 confirmations, le coût pour réécrire l'historique dépasse de loin le gain potentiel de la plupart des transactions, rendant l'attaque économiquement irrationnelle. L'attente est donc une gestion de risque.
4. Le Moteur Économique : Les Incitations
Pourquoi des gens dépenseraient-ils de l'argent en matériel informatique et en électricité pour sécuriser le réseau ? C'est là que votre expertise d'économiste entre en jeu. Le système Bitcoin ne fonctionnerait pas sans un puissant modèle d'incitations.
Il existe deux types de récompenses pour les mineurs qui réussissent à ajouter un bloc à la chaîne :
- La Récompense de Bloc (Block Reward) : Une quantité fixe de bitcoins nouvellement créés. C'est le mécanisme par lequel de nouveaux bitcoins sont mis en circulation. Cette récompense est divisée par deux tous les 210 000 blocs (environ tous les 4 ans), un événement appelé "halving".
- Les Frais de Transaction (Transaction Fees) : Les utilisateurs peuvent attacher de petits frais à leurs transactions pour inciter les mineurs à les inclure en priorité dans un bloc.
Ces incitations garantissent que les participants rationnels ont tout intérêt à suivre les règles et à contribuer à la sécurité du réseau plutôt qu'à l'attaquer.
How Bitcoin Achieves Decentralization
Cette section du livre 'How Bitcoin Achieves Decentralization' est particulièrement pertinente pour vous. Elle analyse le rôle crucial des incitations et introduit formellement le concept de Proof-of-Work comme solution au problème de la sélection aléatoire et des attaques Sybil.
Lisez la section 2.4, 'Incentives and Proof of Work' (pages 38-45). Concentrez-vous sur la manière dont la récompense de bloc et les frais de transaction encouragent un comportement honnête, et sur la reformulation de l'hypothèse de sécurité : non pas une majorité de nœuds 'honnêtes', mais une majorité de puissance de calcul détenue par des acteurs rationnels suivant le protocole.
Conclusion
Nous avons assemblé les pièces maîtresses du mécanisme de Bitcoin. Vous pouvez maintenant expliquer comment il fonctionne en tant que système de paiement décentralisé.
Points clés à retenir :
- Bitcoin résout le problème de la double dépense sans autorité centrale en utilisant un registre public et immuable : la blockchain.
- Une "pièce" est une chaîne de signatures numériques qui transfère la propriété de manière cryptographique.
- Le consensus sur l'ordre des transactions est atteint via le Proof-of-Work, une compétition de calcul qui sécurise la chaîne et la rend résistante aux modifications.
- La "règle de la chaîne la plus longue" est le mécanisme de consensus par lequel le réseau converge vers un historique unique.
- Le système est soutenu par des incitations économiques (récompenses de bloc et frais de transaction) qui encouragent les mineurs à agir honnêtement pour maximiser leurs profits.
La sécurité de Bitcoin n'est donc pas absolue, mais probabiliste et économique. Une transaction devient de plus en plus sûre à mesure que le nombre de confirmations augmente, car le coût d'une attaque devient prohibitif.
Dans notre prochaine leçon, nous passerons à la deuxième cryptomonnaie la plus importante : Ethereum. Nous verrons en quoi elle se distingue de Bitcoin en introduisant le concept de "contrats intelligents" (smart contracts), transformant la blockchain d'un simple registre de transactions en un véritable ordinateur mondial programmable.