Bonjour ! Dans la leçon précédente, nous avons classé les contrôles de sécurité en trois catégories fonctionnelles : préventifs, détectives et correctifs. Cette structure est essentielle pour évaluer la stratégie de défense d'une organisation.
Aujourd'hui, pour conclure notre premier module sur les fondations de l'informatique et de la sécurité, nous allons nous concentrer sur deux des contrôles préventifs les plus fondamentaux et les plus importants : l'authentification et l'autorisation. L'objectif est d'expliquer clairement le rôle de chacun dans la gestion des accès aux systèmes d'information. Pour un futur auditeur IT, maîtriser cette distinction n'est pas un détail technique ; c'est le point de départ de toute évaluation des contrôles d'accès. Comprendre qui peut se connecter et ce qu'il a le droit de faire est au cœur de la protection des données d'une entreprise.
La Distinction Fondamentale : Qui êtes-vous vs. Que pouvez-vous faire ?
Bien que les termes "authentification" et "autorisation" soient souvent utilisés de manière interchangeable dans le langage courant, ils désignent deux processus distincts et séquentiels. Confondre les deux peut mener à des failles de sécurité majeures.
Pour visualiser cette différence, prenons une analogie simple : l'enregistrement dans un hôtel.

Comme le montre l'image :
-
L'authentification est le processus de vérification de votre identité. À l'hôtel, c'est lorsque vous présentez votre passeport à la réception. Le réceptionniste vérifie que vous êtes bien la personne qui a fait la réservation. En informatique, c'est lorsque vous entrez votre nom d'utilisateur et votre mot de passe. Le système vérifie que vous êtes bien l'utilisateur que vous prétendez être. L'authentification répond à la question : "Qui êtes-vous ?"
-
L'autorisation est le processus qui détermine les actions que vous êtes autorisé à effectuer une fois votre identité vérifiée. À l'hôtel, votre carte-clé (votre badge d'accès) est programmée pour n'ouvrir que certaines portes : votre chambre, peut-être la salle de sport entre 5h et 9h, mais pas la suite VIP ni les locaux techniques. En informatique, une fois connecté, le système détermine si vous avez le droit de lire un fichier, de modifier une base de données ou d'approuver une transaction. L'autorisation répond à la question : "Que pouvez-vous faire ?"
Pour approfondir ces définitions et bien saisir les nuances, je vous invite à lire les sections suivantes d'un article qui explique très clairement ces concepts.
Authentication vs Authorization: Key Differences
Cet article du blog de Harness fournit des définitions claires et des analogies pertinentes pour distinguer les deux termes.
Veuillez lire les deux sections principales : Dans la section "What Is Authentication?", concentrez-vous sur la définition et l'analogie du contrôle d'identité à l'entrée d'un bâtiment. Dans la section "What Is Authorization?", lisez attentivement la définition et l'analogie correspondante avec les lecteurs de badge à l'intérieur du bâtiment. Notez bien que l'autorisation intervient après l'authentification.
Le Contexte Global : Gestion des Identités et des Accès (IAM)
L'authentification et l'autorisation ne sont pas des processus isolés. Ils font partie d'un cadre plus large appelé Gestion des Identités et des Accès (en anglais, Identity and Access Management ou IAM). L'IAM est la discipline de cybersécurité qui englobe les politiques et technologies nécessaires pour garantir que les bonnes entités (utilisateurs ou systèmes) ont le bon accès aux bonnes ressources, au bon moment.
Pour un auditeur, comprendre le cadre IAM est essentiel car il fournit une vue d'ensemble de la manière dont une organisation gère le cycle de vie complet des accès. Une excellente façon de structurer l'IAM est de penser aux "quatre A".
Identity & Access Management (IAM)
Cette vidéo d'IBM Technology présente de manière concise le concept d'IAM et le décompose en quatre piliers.
Regardez les passages suivants pour saisir ce cadre : L'introduction des "quatre A" qui structurent l'IAM. La définition de l'authentification, qui répond à la question "qui êtes-vous ?". La définition de l'autorisation, qui répond à la question "êtes-vous autorisé à faire cela ?".
Les "quatre A" de l'IAM sont :
- Administration : La création, la gestion et la suppression des identités des utilisateurs (processus de provisioning et de-provisioning).
- Authentification : La vérification de ces identités.
- Autorisation : L'application des droits d'accès à ces identités.
- Audit (ou Auditing en anglais) : La journalisation et la surveillance de ce que font les utilisateurs avec leurs accès.
Ce dernier pilier, l'audit, est particulièrement important pour vous. Il s'agit de la traçabilité. Les systèmes IAM doivent enregistrer qui s'est connecté, quand, et quelles actions ont été effectuées. Ces journaux (logs) sont une source de preuves primordiale lors d'un audit IT pour vérifier la conformité aux politiques de sécurité et détecter d'éventuels abus.
Pour renforcer votre compréhension de ces piliers, l'article suivant d'IBM détaille chacun d'eux.
What is Identity and Access Management (IAM)?
Cet article d'IBM explique les quatre piliers de l'IAM, offrant une perspective complète qui est très pertinente pour un auditeur.
Veuillez lire les sous-sections décrivant les piliers suivants : Authentication : Notez la mention des méthodes avancées comme l'authentification multifacteur (MFA). Authorization : Portez une attention particulière au principe du moindre privilège (principle of least privilege). C'est un concept fondamental en audit : un utilisateur ne doit avoir que les permissions strictement nécessaires pour accomplir ses tâches, et rien de plus. Cela rejoint directement les principes de contrôle interne que vous connaissez en gestion des risques. Auditing : Cette section souligne l'importance de la traçabilité pour la conformité réglementaire (comme Sarbanes-Oxley, que vous pourriez rencontrer en audit financier).
Comment ça marche en pratique ?
Maintenant que les concepts sont clairs, voyons comment l'autorisation est gérée efficacement dans les grandes organisations. Attribuer des permissions une par une à des centaines ou des milliers d'employés serait ingérable et source d'erreurs.
Le défi est de créer un modèle qui soit à la fois sécurisé et scalable. La solution la plus courante est de ne pas attribuer les permissions directement aux utilisateurs, mais à des rôles.
Authentication, Authorization, and Accounting - CompTIA Security+ SY0-701 - 1.2
Dans cette vidéo, le formateur renommé Professor Messer explique de manière très pragmatique pourquoi l'attribution de permissions individuelles n'est pas viable et comment l'utilisation de groupes ou de rôles résout ce problème.
Regardez la section sur les modèles d'autorisation, en particulier l'exemple du service d'expédition. Ce passage illustre parfaitement le passage d'un modèle non scalable (utilisateur → ressource) à un modèle scalable (utilisateur → groupe/rôle → ressource).
Ce modèle, où les permissions sont associées à des rôles basés sur la fonction de l'employé (ex: "Comptable", "Commercial", "Administrateur système"), est appelé Contrôle d'Accès Basé sur les Rôles (Role-Based Access Control ou RBAC). C'est le standard de facto dans la plupart des entreprises.
Lors d'un audit, l'une de vos tâches sera de vérifier :
- Que les rôles sont bien définis et documentés.
- Que les permissions associées à chaque rôle respectent le principe du moindre privilège.
- Que les utilisateurs sont correctement assignés aux bons rôles.
- Qu'il existe un processus de revue périodique pour s'assurer que les accès sont toujours pertinents (par exemple, lorsqu'un employé change de poste).
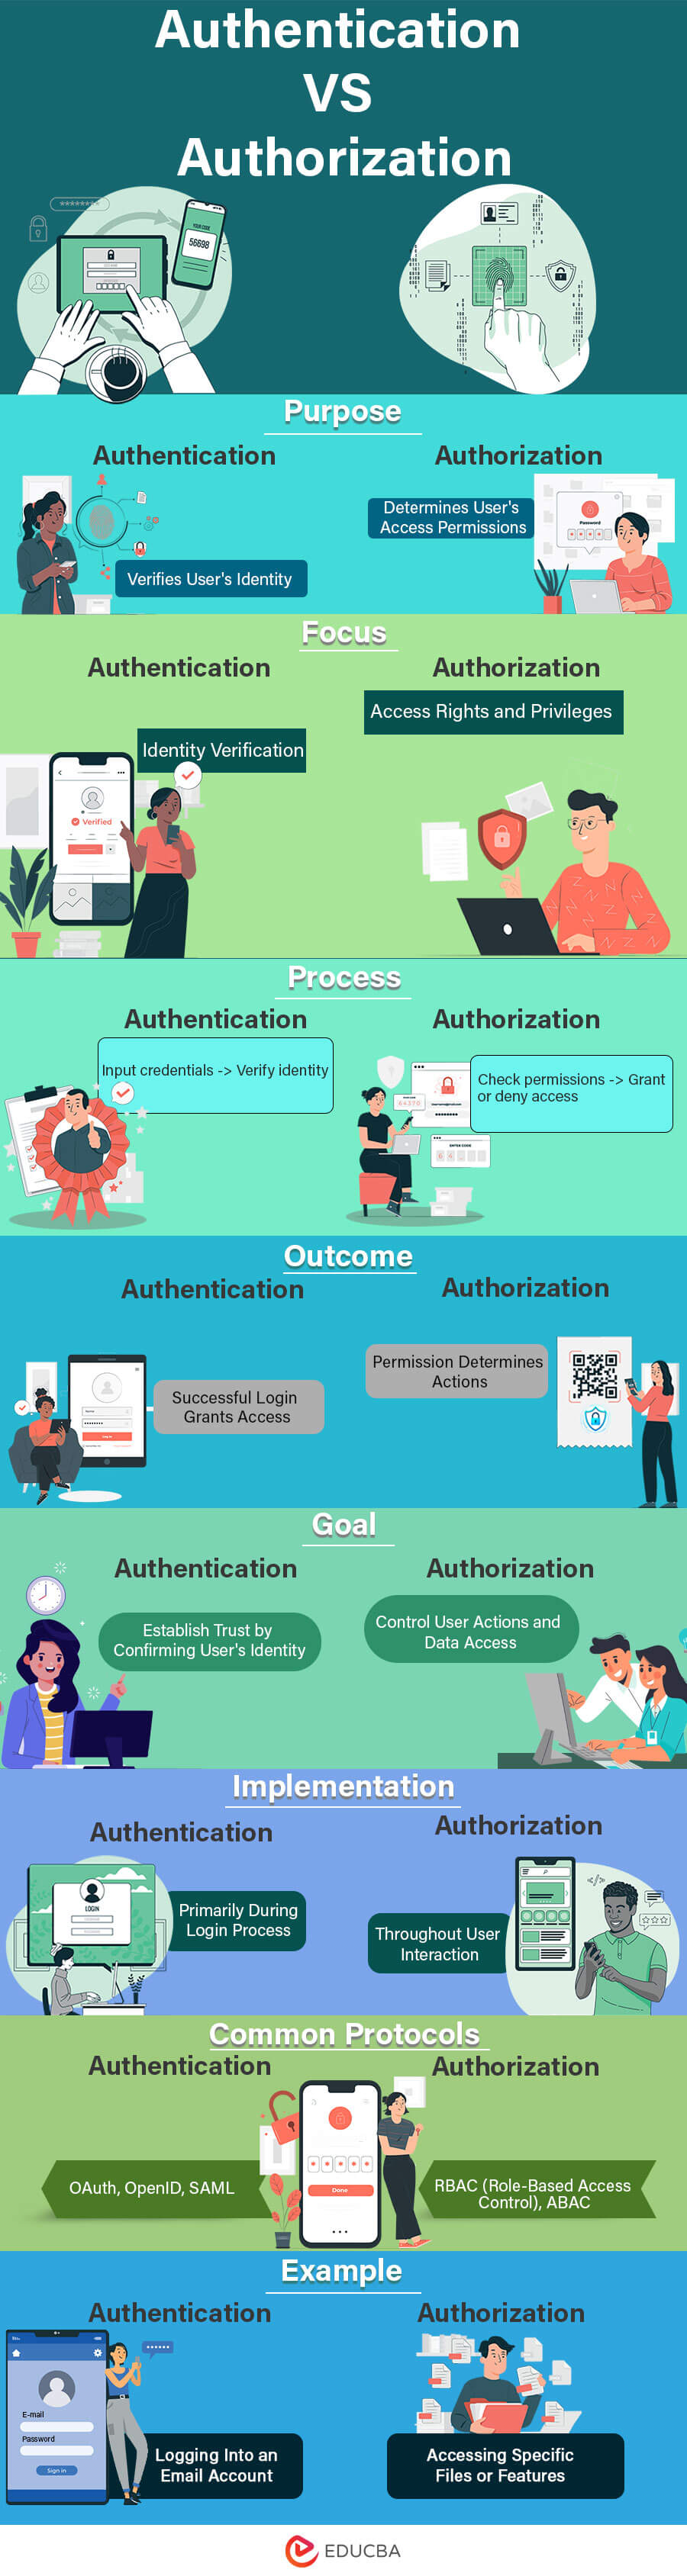
Pour synthétiser toutes les informations de cette leçon, l'infographie suivante compare point par point l'authentification et l'autorisation.
Conclusion de la leçon et du module
Félicitations, vous avez terminé le premier module de ce cours ! Au cours de ces sept leçons, nous avons jeté les bases techniques indispensables à tout auditeur IT.
Dans cette dernière leçon, nous avons clarifié la distinction cruciale entre l'authentification et l'autorisation :
- L'authentification vérifie l'identité d'un utilisateur, en répondant à la question "Qui êtes-vous ?".
- L'autorisation définit ce qu'un utilisateur authentifié a le droit de faire, en répondant à la question "Que pouvez-vous faire ?".
- Ces deux processus sont des piliers de la Gestion des Identités et des Accès (IAM), un cadre qui inclut également l'administration des comptes et l'audit des accès.
- Pour gérer les autorisations à grande échelle, les entreprises utilisent le RBAC et doivent adhérer au principe du moindre privilège.
Vous êtes maintenant équipé des connaissances fondamentales sur les composants d'une infrastructure IT, les réseaux, la cybersécurité et les contrôles de base. Cette fondation vous permettra d'aborder avec confiance des sujets plus complexes.
Dans le prochain module, nous prendrons de la hauteur pour explorer la Gouvernance des TI et la Gestion des Risques. Notre première leçon portera sur la définition de la gouvernance des TI et son lien essentiel avec la gouvernance d'entreprise, un sujet qui fera directement écho à votre formation en gestion et contrôle.