Bonjour ! Dans la leçon précédente, nous avons appris à utiliser le nœud HTTP Request pour communiquer avec des APIs ouvertes. Vous savez maintenant comment construire des requêtes GET et POST en configurant la méthode, l'URL, les paramètres et le corps de la requête. C'était une étape fondamentale.
Aujourd'hui, nous allons franchir un pas de plus vers des applications réelles en abordant le thème de la sécurité et de l'accès. La plupart des APIs que vous utiliserez, notamment pour interagir avec des services de développement ou des modèles d'IA, ne sont pas publiques ; elles nécessitent une authentification. Cette leçon est donc consacrée à la gestion de l'authentification par clé API dans vos requêtes HTTP. En tant que développeur, la notion de clé API vous est familière. Nous allons donc nous concentrer sur la manière de les implémenter de façon sécurisée et efficace dans n8n.
À la fin de cette leçon, vous saurez comment connecter n8n à des services externes protégés en utilisant leur clé API, une compétence indispensable pour la quasi-totalité des workflows d'automatisation avancés.
Pourquoi et comment s'authentifier auprès d'une API ?
Une clé API (Application Programming Interface key) est une chaîne de caractères unique utilisée pour identifier et authentifier une application ou un utilisateur auprès d'un service. Elle permet au service de s'assurer que vous êtes bien autorisé à effectuer une requête et d'appliquer d'éventuelles limites d'utilisation (rate limiting, quotas).
Il existe principalement deux manières de transmettre cette clé lors d'un appel API :
- Dans les paramètres de la requête (Query Parameters) : La clé est ajoutée directement à la fin de l'URL. C'est simple, mais moins sécurisé, car l'URL complète, incluant la clé, peut se retrouver dans les historiques de navigation, les logs serveur, etc.
- Dans les en-têtes (Headers) : La clé est transmise dans les métadonnées de la requête HTTP, généralement via un en-tête comme
Authorization,X-API-Keyou un nom personnalisé. C'est la méthode standard et la plus sécurisée.
La vidéo suivante explique très bien cette distinction et ses implications en matière de sécurité.
API pour Débutants : Maîtriser la requête HTTP dans N8N (Guide Complet)
Dans cette section de sa vidéo, Julien Sanson explique la différence entre l'envoi d'informations dans l'URL (query) et dans les en-têtes (headers), et pourquoi cette dernière option est souvent privilégiée pour la sécurité.
Regardez l'explication sur les headers et la sécurité. L'idée principale est que placer la clé API dans les en-têtes l'isole de l'URL, la rendant moins exposée.
Méthode 1 : La clé API dans les paramètres de requête
Même si ce n'est pas la meilleure pratique, il est utile de savoir comment gérer les APIs qui attendent la clé dans l'URL. C'est un bon point de départ pour comprendre le mécanisme.
Dans l'exemple ci-dessous, le formateur utilise l'API de WeatherAPI qui fonctionne de cette manière. Observez comment il identifie dans la documentation que la clé doit être passée en tant que paramètre de requête nommé key.
API pour Débutants : Maîtriser la requête HTTP dans N8N (Guide Complet)
Cet extrait montre comment configurer une requête où la clé API est un simple paramètre dans l'URL.
Suivez l'exemple pratique avec WeatherAPI de la lecture de la documentation à l'exécution. Concentrez-vous sur la manière dont la documentation spécifie key=VOTRE_CLÉ_API et comment cela est retranscrit dans le nœud HTTP Request sous la section "Query Parameters".
Dans n8n, vous répliqueriez cela en activant Send Query Parameters et en ajoutant un paramètre avec le nom key et votre clé API comme valeur. Cependant, cela signifie que votre clé est visible en clair dans votre workflow. Ce n'est pas idéal.
Méthode 2 (la bonne) : Gérer les clés API avec les Credentials de n8n
Pour éviter de laisser traîner des informations sensibles dans vos workflows, n8n dispose d'un système de gestion des credentials (identifiants). Il s'agit d'un coffre-fort sécurisé où vous pouvez stocker vos clés API, mots de passe, et autres secrets.
L'avantage est double :
- Sécurité : Les secrets ne sont plus en clair dans le workflow. n8n les stocke de manière chiffrée.
- Réutilisabilité : Vous définissez un credential une seule fois et pouvez le réutiliser dans autant de nœuds et de workflows que vous le souhaitez.
Pour la plupart des APIs utilisant une clé dans les en-têtes, nous utiliserons le type d'authentification générique de n8n.
Noeud HTTP Request N8N : Guide Complet
Cet article d'Ocade Fusion décrit parfaitement les options d'authentification du nœud.
Lisez la section sur l'authentification. Portez une attention particulière à l'option Generic Credential Type. Ensuite, lisez la section FAQ qui répond directement à notre problématique, en recommandant l'utilisation des headers.
Créer un Credential de type "Header Auth"
Mettons cela en pratique. Le processus consiste à créer un credential qui ajoutera automatiquement le bon en-tête d'authentification à nos requêtes.
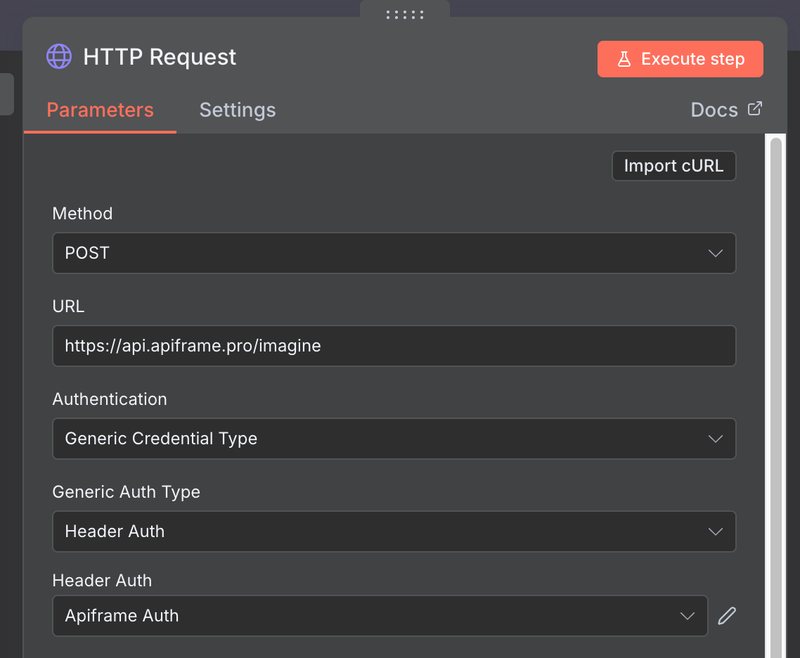
- Dans le nœud
HTTP Request, pour le champ Authentication, sélectionnez Generic Credential Type. - Un nouveau champ, Generic Auth Type, apparaît. Choisissez Header Auth.
- Pour le champ Header Auth qui s'affiche, cliquez sur - Create New Credential -.
Vous arrivez sur l'écran de création du credential.

Ici, deux champs sont cruciaux :
- Name: C'est le nom de l'en-tête HTTP que l'API attend. La documentation de l'API vous le dira. Les noms courants sont
Authorization,X-API-Key,x-api-token, etc. - Value: C'est votre clé API. Parfois, elle doit être préfixée, par exemple
Bearer VOTRE_CLÉ_API. Encore une fois, la documentation est votre source de vérité.
Une fois le credential créé et sauvegardé, vous pouvez le sélectionner dans le nœud HTTP Request.
Exemples concrets en vidéo
Les vidéos suivantes montrent ce processus avec différentes APIs. Observez comment le nom de l'en-tête et le format de la clé changent, mais le processus dans n8n reste le même.
API pour Débutants : Maîtriser la requête HTTP dans N8N (Guide Complet)
Cet extrait est un excellent tutoriel de A à Z pour créer un credential de type Header Auth.
Regardez attentivement la démonstration avec l'API Foli. Le formateur montre comment il lit la documentation pour trouver le nom de l'en-tête (Authorization) et la valeur (Bearer ...), puis comment il crée le credential correspondant dans n8n. C'est exactement le workflow que vous suivrez.
Pour renforcer cette compétence, voici un autre exemple avec l'API de Claude, un modèle d'IA que nous utiliserons plus tard. Notez que le nom de l'en-tête est différent.
Comment configurer une API et des Requêtes HTTP Facilement sur n8n (Tutoriel Débutant)
Cette vidéo de Lucas Reverdy montre une configuration similaire pour l'API Claude.
Regardez la section où il configure la requête pour l'API Claude. Ici, la documentation spécifie un en-tête x-api-key. Le principe reste identique : vous créez un credential Header Auth avec x-api-key comme Name et votre clé Claude comme Value.
Conclusion
Vous maîtrisez désormais la connexion aux APIs protégées, une étape indispensable pour construire des automatisations puissantes. Vous êtes maintenant capable d'interagir avec la grande majorité des services web.
Les points clés à retenir sont :
- L'authentification par clé API est la norme pour sécuriser l'accès aux services.
- La méthode la plus courante et sécurisée pour transmettre une clé API est via les en-têtes HTTP.
- Dans n8n, la gestion des clés API se fait via le système de Credentials pour garantir la sécurité et la réutilisabilité.
- Le type de credential Generic Credential Type > Header Auth est votre outil de prédilection pour cela.
- La documentation de l'API est votre guide absolu. C'est elle qui dicte le nom de l'en-tête (
Authorization,X-API-Key, etc.) et le format de la valeur (Bearer ...ou la clé seule).
Dans la prochaine leçon, nous allons nous intéresser à ce qui se passe après avoir réussi un appel API. Maintenant que nous savons comment recevoir des données, nous apprendrons à parser et transformer la réponse JSON pour en extraire les informations qui nous intéressent et les utiliser dans la suite de notre workflow.