Bonjour ! J'espère que vous êtes prêt(e) pour une leçon cruciale sur l'un des moments les plus délicats de la carrière d'un auditeur.
Introduction
Dans la leçon précédente, nous avons appris à construire des procédures d'audit ciblées pour transformer une suspicion en preuve potentielle. Nous avons vu comment, face à des red flags, on peut concevoir des tests méthodiques, par exemple pour débusquer des fournisseurs fictifs ou des notes de frais frauduleuses.
Mais que se passe-t-il lorsque ces tests confirment vos craintes et que vous tenez entre vos mains ce qui ressemble fortement à une fraude avérée ? C'est là que commence la leçon d'aujourd'hui. L'objectif est d'expliquer le rôle et les responsabilités de l'auditeur interne en cas de suspicion ou de découverte de fraude.
Savoir quoi faire — et surtout, quoi ne pas faire — est fondamental. Une mauvaise réaction peut compromettre une enquête, invalider des preuves, exposer l'entreprise à des risques juridiques et nuire à votre propre crédibilité professionnelle. Nous allons donc définir une feuille de route claire et conforme aux standards professionnels.
1. Rôle Fondamental de l'Audit Interne face à la Fraude : Les Principes de l'IIA
Avant d'agir, il faut comprendre son rôle. La responsabilité première de la prévention et de la détection de la fraude n'incombe pas à l'audit interne, mais au management (qui constitue les première et deuxième lignes du Three Lines Model que nous avons vu).
Le rôle de l'audit interne, en tant que troisième ligne, est de fournir une assurance indépendante et objective sur l'efficacité des processus de gestion du risque de fraude mis en place par l'organisation.
Pour approfondir ces principes, nous allons nous référer à la prise de position officielle de l'IIA (The Institute of Internal Auditors) sur le sujet.
[PDF] PRISE DE POSITION FRAUDE ET AUDIT INTERNE
Ce document de l'IFACI (la branche française de l'IIA) est la référence en la matière. Il définit clairement les frontières et les devoirs de l'auditeur interne concernant la fraude.
Veuillez lire les sections suivantes : Commencez par le résumé 'ÉLÉMENTS CLÉS À RETENIR' en haut de la page 2. Il synthétise parfaitement les responsabilités de l'audit interne. Lisez ensuite la section 'Point de vue de l’IIA' (page 2). Elle précise que la prévention est la responsabilité du management et introduit la notion de spécialiste en investigation. Enfin, parcourez la section 'Sur le plan opérationnel...' (page 3) pour comprendre les connaissances que vous devez posséder pour évaluer les dispositifs anti-fraude.
De cette lecture, retenons les points essentiels du rôle de l'audit interne :
- Évaluer le dispositif : L'auditeur interne doit évaluer la manière dont l'organisation gère le risque de fraude (Norme 2120.A2).
- Intégrer le risque de fraude : Ce risque doit être pris en compte dans l'élaboration du plan d'audit annuel et dans le périmètre de chaque mission.
- Posséder des connaissances suffisantes : Vous devez être capable d'identifier les red flags, de comprendre les schémas de fraude et d'évaluer l'efficacité des contrôles prévus pour les contrer. C'est exactement ce que nous avons vu dans les leçons précédentes.
Cependant, le document met en évidence une distinction capitale qui nous amène à notre deuxième point.
2. La Distinction Cruciale : Audit vs. Investigation
La phrase la plus importante du document de l'IIA est sans doute celle-ci : "Les auditeurs internes ne devraient pas enquêter sur les fraudes à moins de posséder l’expérience et l’expertise requises."
Mener une mission d'audit et conduire une investigation de fraude sont deux métiers différents. Tenter de mener une investigation sans y être formé est la plus grande erreur qu'un auditeur puisse commettre.
Pourquoi cette distinction est-elle si rigide ?
- Compétences spécifiques : Une investigation exige une expertise en techniques d'entretien (interrogatoires), en collecte de preuves recevables en justice (forensics), en droit pénal et social, et en protection des données (RGPD).
- Risque de compromettre les preuves : Votre expérience en matière de rapprochements comptables et de contrôle de TVA vous a montré l'importance d'un audit trail intègre. Un investigateur amateur peut involontairement "polluer" la scène de crime numérique ou physique, rendant les preuves inutilisables par la justice.
- Risques juridiques : Mener une enquête de manière inappropriée peut exposer l'entreprise (et vous-même) à des poursuites pour diffamation, violation de la vie privée ou non-respect du droit du travail.
- Maintien de l'indépendance : Si l'audit interne mène l'enquête, son objectivité pour auditer par la suite les actions correctives mises en place pourrait être remise en cause.
Alors, qui mène l'enquête ? Généralement, une équipe dédiée ou un comité spécial est formé. Pour comprendre la complexité de ce processus et le positionnement de l'auditeur interne, le guide de l'Agence Française Anticorruption (AFA) est très éclairant.
[PDF] Un guide pratique sur les enquêtes internes anticorruption
Ce guide de l'AFA explique comment une enquête interne doit être structurée. Il ne s'agit pas pour vous de devenir un enquêteur, mais de comprendre l'écosystème dans lequel vous évoluez et à qui vous devez passer le relais.
Veuillez lire la section 2.2. Les acteurs de l’enquête interne (pages 16 à 18). Concentrez-vous sur les paragraphes suivants : 2.2.1. La décision d’ouvrir une enquête interne : notez qui prend la décision et la composition du 'comité spécial ou ad hoc' où l'audit interne peut siéger. 2.2.2. Les acteurs chargés de l’enquête interne : voyez les différentes options (équipe interne, tiers externe, équipe mixte) et les compétences requises.
Ce que vous devez retenir est que l'audit interne n'est généralement pas le pilote de l'investigation, mais peut être un acteur clé du comité de décision qui la déclenche, en raison de sa connaissance des risques et des contrôles de l'entreprise.
3. Le Processus Pratique : De la Suspicion à l'Escalade
Concrètement, que faites-vous lorsque, au cours d'une mission, vos tests révèlent une forte présomption de fraude ? Voici une procédure à suivre, inspirée des meilleures pratiques.
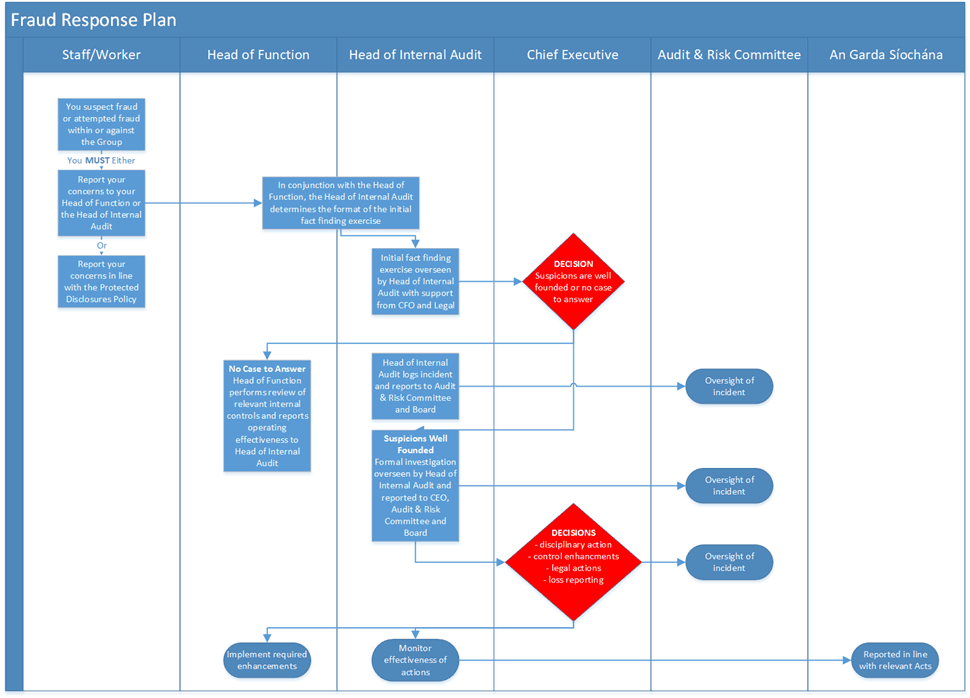
En s'inspirant de ce type de processus, voici les étapes à suivre :
-
Arrêter et Documenter : Dès que vous dépassez le stade du simple red flag pour entrer dans celui de la suspicion étayée par des preuves (ex : vous avez la confirmation qu'un fournisseur n'existe pas), cessez vos investigations sur ce point précis. Ne tentez pas de piéger la personne ou de recueillir des aveux. Votre rôle d'auditeur s'arrête là. Documentez de manière factuelle, précise et objective vos travaux et vos conclusions dans vos working papers.
-
Informer sa hiérarchie (et personne d'autre) : Communiquez immédiatement et confidentiellement vos découvertes à votre supérieur direct (Chef de mission, Responsable/Directeur de l'Audit Interne). La confidentialité est absolue pour éviter d'alerter les fraudeurs potentiels et de propager des rumeurs.
-
Le Directeur de l'Audit Interne prend le relais : À partir de ce moment, la responsabilité est transférée. Votre directeur va activer le protocole de gestion de la fraude de l'entreprise. Ce protocole définit qui doit être informé et dans quel ordre.
-
Escalade Formelle : Typiquement, le Directeur de l'Audit Interne informe, souvent en coordination avec la direction juridique (Legal) et la direction de la conformité (Compliance), les instances appropriées :
- La Direction Générale (CEO, CFO).
- Le Comité d'Audit.
- Le département des Ressources Humaines, si des employés sont impliqués.
Le schéma ci-dessous montre un autre exemple de flux de reporting, soulignant l'importance de la documentation (Log fraud activity) et de la communication formelle.

Votre mission d'audit initiale pourra alors être mise en pause ou son périmètre modifié, en attendant les conclusions de l'investigation formelle qui sera menée par des spécialistes (internes ou externes). Votre rôle pourra ensuite être de revenir évaluer la robustesse des nouveaux contrôles mis en place pour que la fraude ne se reproduise pas.
Conclusion
La découverte d'une fraude potentielle est un test de votre professionnalisme. Votre réaction doit être guidée par la procédure et la retenue, et non par l'émotion ou un zèle d'enquêteur.
Points clés à retenir :
- La responsabilité première de l'audit interne est de fournir une assurance sur le dispositif de gestion du risque de fraude, pas de mener des investigations.
- Il y a une distinction fondamentale entre l'audit et l'investigation. Laissez les investigations aux spécialistes pour des raisons de compétence, de légalité et d'indépendance.
- En cas de suspicion forte, votre devoir se résume à trois actions : Arrêter, Documenter, et Escalader de manière confidentielle à votre hiérarchie.
- Toute organisation mature doit disposer d'un plan de réponse à la fraude (Fraud Response Plan) que vous devez connaître et respecter.
Aperçu de la prochaine leçon :
Nous avons couvert le processus à suivre lorsque vos tests révèlent une fraude. Dans la prochaine leçon, nous reviendrons à l'aspect technique de la détection en explorant un outil statistique aussi puissant que fascinant : la Loi de Benford (Benford's Law). Vous apprendrez à l'appliquer pour détecter des anomalies dans de grands jeux de données comptables, une technique qui peut justement être à l'origine des suspicions que nous avons appris à gérer aujourd'hui.