Bonjour, et bienvenue à cette nouvelle leçon. J'espère que vous êtes prêt(e) à approfondir notre connaissance du contrôle interne.
Introduction
Dans notre dernière leçon, nous avons appris à classifier les contrôles internes en trois catégories fonctionnelles : préventifs, détectifs et correctifs. Nous avons vu qu'un dispositif de contrôle robuste combine intelligemment ces trois types d'actions pour maîtriser les risques.
Cependant, savoir qu'un contrôle existe ne suffit pas. En tant que contrôleur ou auditeur interne, votre rôle est de juger de sa qualité. La question fondamentale est : ce contrôle est-il efficace ?
L'efficacité d'un contrôle se juge sur deux plans :
- L'efficacité de sa conception (Design Effectiveness) : Le contrôle est-il, sur le papier, apte à atteindre son objectif ?
- L'efficacité de son fonctionnement (Operating Effectiveness) : Le contrôle est-il appliqué en pratique, de manière constante et correcte ?
Aujourd'hui, nous nous concentrons sur le premier point. Notre objectif est d'évaluer l'efficacité de la conception d'un contrôle interne en utilisant les critères du COSO.
Imaginez une procédure de contrôle comme une recette de cuisine. L'efficacité de la conception, c'est s'assurer que la recette est bonne : les bons ingrédients, les bonnes quantités, les bonnes étapes. Si la recette est mauvaise, même le meilleur cuisinier ne pourra pas réussir le plat. De même, un contrôle mal conçu ne pourra jamais maîtriser un risque, même si les employés l'appliquent à la lettre. C'est pourquoi cette évaluation est la première étape cruciale de tout audit.
1. Qu'est-ce que l'Efficacité de la Conception (Design Effectiveness) ?
Un contrôle est considéré comme efficacement conçu si, en supposant qu'il fonctionne comme prévu, il est capable de prévenir ou de détecter et corriger en temps opportun les anomalies ou les erreurs qu'il est censé couvrir.
Pour l'évaluer, l'auditeur se pose la question : "Si ce contrôle était exécuté parfaitement, le risque serait-il maîtrisé ?".
- Si la réponse est oui, la conception est probablement efficace.
- Si la réponse est non, il y a une lacune de conception (design deficiency).
Cette analyse se fait avant de tester l'application réelle du contrôle sur un grand nombre de transactions. Nous cherchons à valider la logique et la pertinence du contrôle lui-même.
Pour illustrer comment des professionnels abordent cette tâche, je vous invite à consulter un rapport d'audit réel.
Examen de l'efficacité de la conception des contrôles au niveau de l’entité
Ce document est un rapport d'audit interne du gouvernement canadien. Il illustre parfaitement une mission dont l'objectif est d'évaluer l'efficacité de la conception des contrôles. Il vous donnera une vision concrète de la finalité de notre leçon du jour.
Veuillez lire la section 2.2 « Objectif et étendue » et la section 2.3 « Approche et méthode ». Notez comment l'objectif se concentre explicitement sur l'« efficacité de la conception » et comment la méthode utilisée (examen de documents, entrevues, et un test sur une seule opération) est adaptée pour évaluer cette conception.
2. Les Critères d'une Conception Efficace
Alors, comment juger concrètement si une "recette" de contrôle est bonne ? Nous utilisons une série de critères, directement inspirés des principes du COSO. Un autre rapport d'audit nous fournit une excellente liste de points à vérifier.
Audit de la conception et de l'efficacité du fonctionnement des contrôles
Ce rapport d'audit de la Commission canadienne des grains détaille précisément les critères utilisés pour évaluer la conception des contrôles. Cette liste est un outil de travail très précieux pour un auditeur.
Veuillez lire attentivement la section 3.2 « Évaluation de l’efficacité de la conception ». Concentrez-vous sur la liste à puces qui détaille les huit éléments à valider. Nous allons décortiquer ces critères ensemble.
Synthétisons et expliquons ces critères essentiels :
- Correspondance avec le risque : Le contrôle couvre-t-il directement le risque identifié ? Un contrôle qui valide les accès à un système est inutile si le risque est la saisie de données erronées par un utilisateur autorisé.
- Fréquence du contrôle : La fréquence d'exécution est-elle suffisante pour détecter les anomalies en temps voulu ? Un rapprochement bancaire annuel est insuffisant pour gérer les risques de liquidité au quotidien. Un contrôle peut être quotidien, mensuel, trimestriel, ou déclenché par un événement.
- Compétence de l'exécutant : La personne qui effectue le contrôle a-t-elle les connaissances, l'expérience et l'autorité nécessaires pour l'exécuter correctement et identifier les anomalies ? Demander à un stagiaire de valider des transactions financières complexes sans supervision serait une faiblesse de conception.
- Séparation des fonctions (Segregation of Duties) : C'est un point fondamental que nous avons déjà abordé. Le contrôle est-il effectué par une personne indépendante des fonctions qu'il est censé contrôler ? Par exemple, la personne qui rapproche le compte bancaire ne doit pas être celle qui effectue les paiements.
- Rapidité d'intervention : Que se passe-t-il lorsqu'une anomalie est détectée ? La conception du contrôle doit inclure une procédure claire et rapide pour enquêter, corriger l'erreur et, si nécessaire, remonter l'information (escalation). Un contrôle détectif sans plan d'action correctif est incomplet.
- Fiabilité de l'information utilisée : Les données sur lesquelles le contrôle s'appuie sont-elles fiables, complètes et pertinentes ? Un rapprochement basé sur un rapport incomplet ou erroné est lui-même inefficace.
- Période visée : Le contrôle couvre-t-il la bonne période et la totalité de la population de transactions concernées ?
- Surveillance (Monitoring) : Existe-t-il un contrôle de supervision ? Un manager revoit-il le travail de l'exécutant, ou au moins les résultats du contrôle (par exemple, un rapport des anomalies détectées) ?
Garder cette grille d'analyse en tête vous permettra d'évaluer méthodiquement n'importe quel contrôle.
3. Le Test de Cheminement (Walkthrough Test) : Confirmer la Conception
Pour évaluer la conception, l'auditeur ne se contente pas de lire la procédure. Il doit vérifier que le contrôle est bien mis en place tel que décrit. La technique privilégiée pour cela est le test de cheminement (walkthrough test).
Un walkthrough consiste à suivre une seule transaction de son initiation à sa conclusion dans les états financiers, en passant par toutes les étapes du processus.
Exemple : Pour tester le processus d'achat, vous pourriez :
- Sélectionner une facture fournisseur payée.
- Demander le bon de paiement, la facture, le bon de réception (Goods Receipt Note) et le bon de commande (Purchase Order) correspondants.
- Interviewer l'employé des comptes fournisseurs pour qu'il vous montre comment il a effectué le rapprochement (three-way match).
- Interviewer le manager pour comprendre comment il approuve la commande.
- Vérifier dans le système (ex: SAP) les traces électroniques de ces étapes.
L'objectif du walkthrough n'est pas de vérifier si le contrôle a fonctionné pour cette transaction, mais de confirmer votre compréhension du processus et de la conception des contrôles. Il permet de répondre à des questions comme : "La procédure dit que le manager signe le bon de commande. Est-ce vraiment ce qui se passe ? Qui le fait en son absence ? La signature est-elle une simple formalité ou une vraie vérification ?".
4. Mise en Pratique : Évaluation d'un Contrôle du Cycle Achats
Mettons maintenant nos connaissances en action avec un cas pratique qui devrait vous être familier.
Processus : Paiement des factures fournisseurs dans une entreprise de taille moyenne.
Risque : Payer une facture pour des marchandises non commandées ou non reçues, ou payer un montant incorrect.
Contrôle (tel que décrit par l'entreprise) : "Avant chaque paiement, le comptable fournisseurs doit effectuer un rapprochement à trois voies (three-way match). Il compare la facture du fournisseur, le bon de commande généré par le service achats, et le bon de réception enregistré par l'entrepôt. En cas de divergence, la facture est bloquée et une investigation est lancée par le responsable comptable."
Évaluons la conception de ce contrôle en utilisant notre grille d'analyse :
| Critère d'Évaluation | Questions à se poser pour ce contrôle | Analyse de la Conception |
|---|---|---|
| Correspondance avec le risque | Le three-way match répond-il au risque de payer à tort ? | Oui, excellente. Le contrôle vise directement à s'assurer qu'on ne paie que ce qui a été commandé et reçu. |
| Fréquence | Quand ce contrôle est-il effectué ? | Appropriée. Il est réalisé "avant chaque paiement", ce qui est une fréquence préventive parfaite. |
| Compétence de l'exécutant | Le comptable a-t-il la formation pour repérer des anomalies subtiles ? A-t-il l'autorité pour bloquer un paiement, même si un directeur opérationnel insiste ? | À vérifier. C'est un point clé à explorer lors d'un walkthrough. Si le comptable est nouveau ou n'a pas le poids nécessaire, la conception est affaiblie. |
| Séparation des fonctions | Le comptable fournisseurs est-il indépendant des achats et de la réception ? | Critique. Si le même employé peut créer un bon de commande ET approuver la facture, il peut monter une fraude. Une conception efficace exige une séparation stricte de ces fonctions. C'est souvent une source de design deficiency. |
| Rapidité d'intervention | Le processus de "blocage" et d'"investigation" est-il clairement défini ? Qui est responsable ? Quels sont les délais ? | À préciser. La description est vague. Une conception robuste définirait les étapes : "Le comptable envoie un email au service achat avec la facture en copie", "Le service achat a 48h pour répondre", etc. Sans cela, les factures bloquées risquent de s'accumuler sans résolution. |
| Fiabilité de l'information | Le bon de commande et le bon de réception sont-ils issus de systèmes fiables (ex: SAP) ou de simples fichiers Excel modifiables ? | À vérifier. Si les documents de base peuvent être facilement falsifiés, le contrôle de rapprochement perd toute sa valeur. |
| Surveillance | Un responsable revoit-il le travail du comptable ? Y a-t-il un rapport des factures bloquées envoyé au management ? | Manquant dans la description. Une bonne conception inclurait une revue par le responsable comptable d'un échantillon de rapprochements ou, à minima, une revue hebdomadaire du rapport des factures en litige. |
Conclusion de notre évaluation :
La conception de ce contrôle semble correcte sur le principe, mais présente plusieurs faiblesses potentielles qui doivent être investiguées. Des recommandations pourraient porter sur la formalisation du processus d'investigation et l'ajout d'un contrôle de supervision.
5. Formaliser la Conclusion sur la Conception
Après votre analyse, vous devez conclure. Le rapport d'audit de la Commission canadienne des grains nous donne un bon aperçu des conclusions possibles.
En vous basant sur la lecture du rapport (LINK), notamment l'annexe B, vous pouvez voir comment les faiblesses sont classifiées. Pour la conception, les conclusions les plus courantes sont :
- Efficace : Le contrôle, tel que conçu, est capable de maîtriser le risque.
- Lacune de la conception (Design Gap ou Deficiency) : Le contrôle est manquant ou mal conçu et ne peut pas, même s'il fonctionne parfaitement, maîtriser le risque.
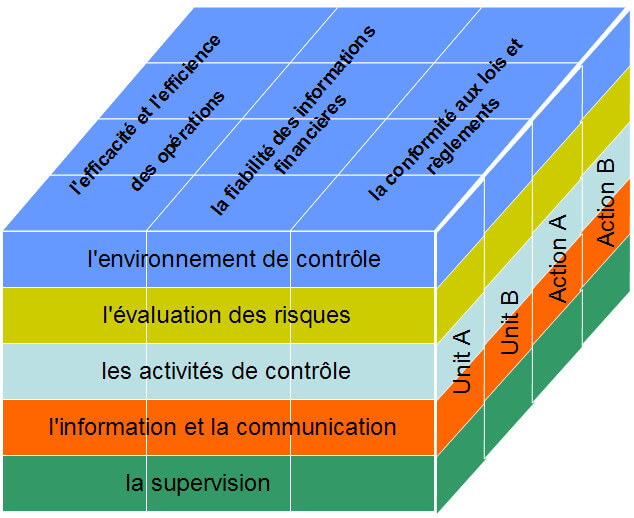
Conclusion
Félicitations ! Vous avez franchi une étape majeure. Vous ne vous contentez plus d'identifier les contrôles, vous êtes maintenant capable de porter un jugement professionnel sur leur conception.
Points clés à retenir :
- L'évaluation de l'efficacité d'un contrôle se fait en deux temps : d'abord la conception (design), puis le fonctionnement (operation).
- Un contrôle est efficacement conçu s'il est capable, sur le papier, de prévenir ou détecter les risques.
- L'évaluation de la conception se fait via une grille d'analyse rigoureuse : adéquation au risque, fréquence, compétence, séparation des tâches, processus de suivi et supervision.
- Le test de cheminement (walkthrough test) est la technique clé pour confirmer la compréhension du processus et la mise en place effective du contrôle tel qu'il a été conçu.
Aperçu de la prochaine leçon :
Maintenant que nous savons évaluer une "recette", il est temps de voir si le "cuisinier" la suit correctement. La prochaine leçon portera sur l'efficacité du fonctionnement des contrôles (operating effectiveness). Nous verrons comment, une fois la conception validée, l'auditeur utilise des tests de contrôle (tests of controls) et des techniques d'échantillonnage (audit sampling) pour s'assurer que le contrôle est appliqué de manière constante et efficace dans la durée.