Bonjour et bienvenue dans cette nouvelle leçon.
Introduction
Dans la leçon précédente, nous avons exploré les quatre stratégies de réponse aux risques : accept, avoid, mitigate et transfer. Nous avons vu que le choix de la stratégie est directement lié au risk appetite de l'organisation. Une fois qu'un risque a été identifié, évalué (en termes d'impact et de probabilité) et qu'une réponse a été choisie, comment s'assurer que toute cette information cruciale est capturée, gérée et suivie de manière cohérente ?
C'est précisément l'objet de notre leçon aujourd'hui. L'objectif est d'apprendre à élaborer un registre des risques (risk register) documentant les risques, leur évaluation et les réponses envisagées.
Le risk register est sans doute l'un des outils les plus fondamentaux pour un Contrôleur Interne. C'est le document de référence qui centralise la connaissance des risques de l'entreprise. Il permet de communiquer clairement avec la direction sur le profil de risque et, comme nous le verrons, il constitue la pierre angulaire de la planification des missions d'audit.
1. Qu'est-ce qu'un Risk Register ?
Pour commencer, il est essentiel de bien situer le risk register dans le processus global de management des risques.
Guide d'introduction à la gestion des risques
Ce guide d'introduction à la gestion des risques présente un processus simple en quatre étapes. Nous allons nous concentrer sur l'étape 2, qui définit le rôle et la structure du registre des risques.
Veuillez lire la section intitulée 'LES ÉTAPES DE LA GESTION DES RISQUES', en vous attardant sur la Figure 2 qui schématise le processus. Ensuite, lisez en détail la description de l' 'Étape 1 — ÉNONCÉS DE RISQUES' et de l' 'Étape 2 — REGISTRE DES RISQUES' (jusqu'avant le Tableau 3).
Comme vous l'avez lu, le risk register est bien plus qu'une simple liste. C'est un outil structuré qui transforme les "énoncés de risques" (Étape 1 : un événement et son incidence) en une base de données exploitable pour l'évaluation et la gestion.
En résumé, un risk register est un document vivant qui sert à :
- Centraliser tous les risques identifiés au sein de l'organisation.
- Documenter l'analyse de chaque risque (
inherent risk). - Formaliser les stratégies de réponse et les plans d'action.
- Suivre l'efficacité des contrôles et l'évolution du risque résiduel (
residual risk). - Attribuer clairement la responsabilité de chaque risque (
risk owner).
2. Les composantes clés d'un Risk Register
Un risk register efficace doit contenir plusieurs champs d'information standardisés. Bien que sa forme puisse varier (un simple fichier Excel ou un module dans un logiciel GRC - Governance, Risk & Compliance), le contenu de base reste le même.
Observons deux exemples visuels pour nous familiariser avec sa structure.

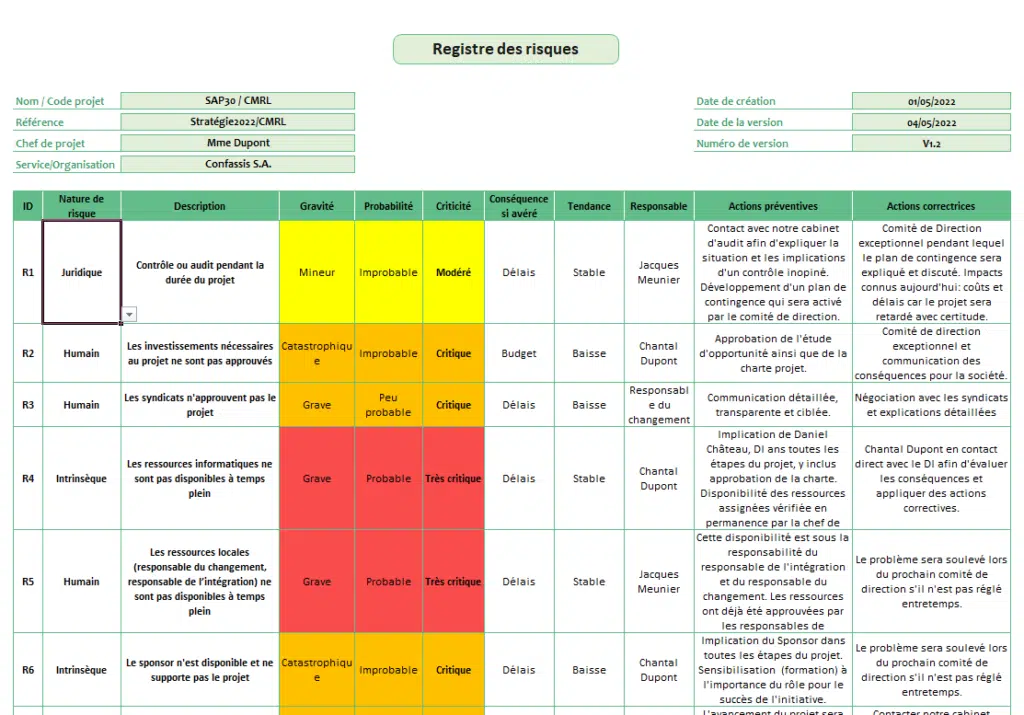
En s'inspirant de ces exemples et des bonnes pratiques, décomposons les colonnes typiques d'un risk register complet.
a) Identification du risque
Cette première section vise à définir et à classer le risque.
- ID du risque : Un identifiant unique (ex: FIN-01, OPE-05) pour faciliter le suivi.
- Catégorie de risque : Classification selon la typologie de l'entreprise (ex:
Stratégique,Opérationnel,Financier,Conformité). - Description du risque : Une description claire et concise, idéalement sous le format "Risque de [Événement] résultant en [Conséquence/Impact]". Par exemple : "Risque de non-conformité avec la réglementation sur la protection des données (RGPD), résultant en des amendes financières et une atteinte à la réputation."
- Processus/Activité concerné(e) : Le domaine de l'entreprise où le risque se situe (ex: Cycle
Purchase-to-Pay, Gestion de la paie).
b) Évaluation du risque
Ici, on quantifie ou qualifie le niveau du risque avant la mise en place de nouveaux contrôles. C'est l'évaluation du inherent risk.
Contrôle interne et la maîtrise des risques
Pour évaluer un risque, nous devons utiliser des échelles cohérentes pour l'impact et la probabilité. Ce guide pratique pour le contrôle interne propose des exemples d'échelles et explique comment calculer la criticité.
Veuillez lire la section 2.4 'Les risques', depuis le début jusqu'à la grille COSO (la matrice de criticité). Portez une attention particulière aux tableaux 'Échelle de mesure de l’impact' et 'Échelle de mesure de la fréquence', ainsi qu'à la formule de la 'CRITICITÉ'.
Sur la base de cette lecture, les champs d'évaluation sont :
- Probabilité / Fréquence (F) : La vraisemblance que le risque se produise, notée sur une échelle (ex: de 1-Rare à 4-Fréquent).
- Impact / Gravité (I) : Les conséquences si le risque se matérialise, notées sur une échelle (ex: de 1-Mineure à 4-Critique).
- Criticité / Niveau de risque inhérent : Le score global du risque, souvent calculé par la formule : Criticité = Impact × Probabilité. Ce score permet de hiérarchiser les risques.
c) Traitement et réponse au risque
Cette section est au cœur de la gestion active.
- Contrôles existants : Liste des mesures déjà en place qui contribuent à maîtriser ce risque.
- Évaluation du
Residual Risk: Une nouvelle évaluation de la probabilité et de l'impact après prise en compte des contrôles existants. Cela permet de juger de leur efficacité. - Stratégie de réponse : Le choix fait par le management (recapitalisation de la leçon précédente) :
Accept,Avoid,Mitigate, ouTransfer. - Plan d'action / Mesures de mitigation : Si la réponse est
MitigateouTransfer, c'est ici que l'on détaille les actions concrètes à mettre en œuvre. Chaque action doit être claire, assignable et avec une échéance.
d) Suivi et responsabilités
Un risque sans propriétaire est un risque non géré.
Risk Owner(Propriétaire du risque) : La personne ou la fonction responsable de la surveillance et de la gestion de ce risque (ex: Directeur Financier, Responsable RH).- Responsable de l'action : La personne chargée de mettre en œuvre le plan d'action.
- Échéance : La date limite pour la mise en place des actions.
- Statut : L'état d'avancement du plan d'action (ex: Non commencé, En cours, Terminé).
3. Étude d'un exemple complet
Le risk register est un outil qui s'applique à tous les processus d'une organisation. Pour voir à quel point il peut être détaillé et complet, nous allons analyser un extrait d'un registre de risques réel.
Contrôle interne et la maîtrise des risques
Le document 'Contrôle interne et la maîtrise des risques' que nous avons consulté précédemment contient un exemple très détaillé de registre de risques couvrant de nombreux processus. Nous allons examiner la partie consacrée aux finances et à la comptabilité, un domaine que vous connaissez bien.
Dans le grand tableau qui commence vers la page 34, trouvez la section 'Processus financier et comptable' (vers la page 42). Lisez attentivement les lignes concernant ce processus. Observez comment chaque ligne identifie un 'Description du risque résiduel', sa 'Nature' (S, O, C, F), et le 'Contrôle à mettre en place'.
L'analyse de cet extrait vous montre comment le risk register est utilisé en pratique. Par exemple, pour le risque "Dépassement du délai d’exécution des marchés", le registre documente non seulement le risque mais propose des contrôles concrets comme "Veiller à ce que les dossiers de dépenses soient préparés convenablement" (Autocontrôle) et "Mettre en place un contrôle hiérarchique" (Supervision). C'est cette granularité qui rend l'outil puissant.
4. Mise en pratique : Construire une entrée dans le Risk Register
Appliquons maintenant cette structure à un cas concret. Imaginons que nous analysons le processus de gestion des fournisseurs.
Scénario : Risque de création d'un fournisseur fictif dans la base de données pour détourner des fonds.
Voici comment nous pourrions documenter ce risque :
| Champ | Contenu |
|---|---|
| ID du risque | P2P-03 |
| Catégorie | Opérationnel, Financier, Conformité (Fraude) |
| Description | Risque de création d'un fournisseur fictif dans la base de données SAP, entraînant des paiements frauduleux et des pertes financières. |
| Processus | Gestion des données de base fournisseurs (Vendor Master Data) |
Inherent Risk - Probabilité |
3 (Possible) |
Inherent Risk - Impact |
4 (Majeur) |
Inherent Risk - Criticité |
12 (Critique) |
| Contrôles existants | Le formulaire de création de fournisseur doit être validé par le responsable du département demandeur. |
Residual Risk - Probabilité |
2 (Peu probable) |
Residual Risk - Impact |
4 (Majeur) |
Residual Risk - Criticité |
8 (Significatif) |
| Stratégie de réponse | Mitigate |
| Plan d'action | 1. Mettre en place une ségrégation des tâches stricte dans SAP : interdire à la même personne de créer un fournisseur et de saisir une facture pour ce même fournisseur. 2. Instaurer un contrôle de validation des coordonnées bancaires du fournisseur par une tierce partie (ex: le service trésorerie) sur la base d'un justificatif officiel. |
Risk Owner |
Directeur des Achats |
| Responsable de l'action | 1. Responsable SI 2. Trésorier |
| Échéance | 31/12/2024 |
| Statut | En cours |
Cet exercice montre comment le risk register structure la pensée et pousse à une analyse complète, depuis la simple identification du risque jusqu'à la définition d'un plan d'action concret avec des responsables et des délais.
Conclusion
Félicitations ! Vous avez maintenant une compréhension solide de la manière de construire et d'utiliser un risk register. C'est un outil indispensable qui relie la stratégie de risque à l'exécution opérationnelle.
Points clés à retenir :
- Le
risk registerest le document central du management des risques ; il documente, évalue, et suit les risques de l'organisation. - Ses composantes essentielles incluent l'identification du risque, l'évaluation (
inherentetresidual), la stratégie de réponse, le plan d'action, et lerisk owner. - L'évaluation des risques (
Probabilité x Impact) permet de calculer une criticité, qui est la base de la hiérarchisation des risques. - C'est un outil dynamique qui doit être revu et mis à jour régulièrement pour refléter l'évolution de l'environnement de l'entreprise.
Aperçu de la prochaine leçon :
Ce risk register, avec ses risques hiérarchisés par niveau de criticité, est l'ingrédient principal pour la suite de notre travail. Dans le prochain module, nous aborderons la Planification de l'Audit Basée sur les Risques. La première leçon portera sur l'identification et l'évaluation des risques d'un processus métier, une compétence que nous venons de pratiquer, mais que nous appliquerons spécifiquement du point de vue de l'auditeur. Le risk register nous dira exactement où regarder.