Bonjour !
Dans la leçon précédente, nous avons exploré les principes du durcissement de système : la minimisation, le moindre privilège et la défense en profondeur. Vous avez compris qu'il s'agit d'une démarche proactive pour construire une forteresse numérique.
Aujourd'hui, nous allons nous concentrer sur l'une des pierres angulaires de cette forteresse : le contrôle d'accès. L'objectif de cette leçon est de vous apprendre à mettre en place une politique de mots de passe robuste et d'expliquer le principe de l'authentification multifacteur (MFA). Maîtriser ces deux concepts est absolument fondamental pour tout administrateur systèmes et réseaux, car ils constituent la première ligne de défense pour protéger les comptes utilisateurs et les accès sensibles.
1. Qu'est-ce qu'une politique de mot de passe robuste ?
Un mot de passe est souvent la seule clé qui protège un compte. Sa robustesse est donc primordiale. Mais qu'est-ce qui rend un mot de passe "fort" ? Est-ce sa complexité ? Sa longueur ? La fréquence à laquelle on le change ? Les réponses ont évolué avec le temps.
La force brute : une question de temps
Les attaquants utilisent souvent des attaques par "force brute", où un ordinateur essaie des milliards de combinaisons jusqu'à trouver la bonne. L'efficacité d'un mot de passe se mesure donc au temps nécessaire pour le "craquer".
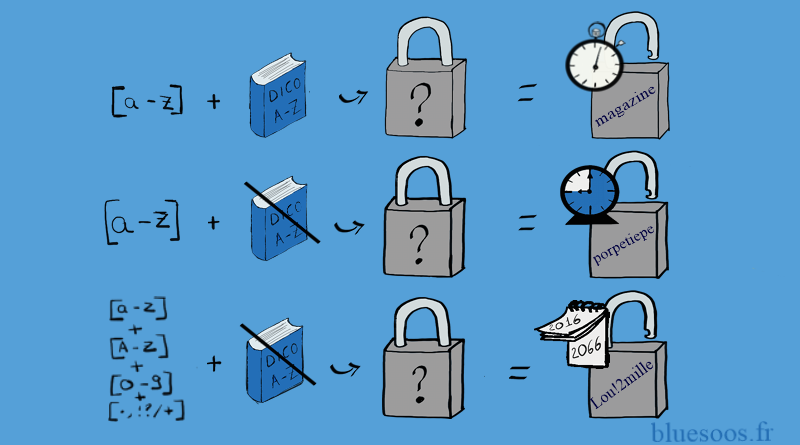
Comme vous le voyez, la longueur est un facteur déterminant.
Pour commencer, voyons ce que les autorités françaises recommandent comme base.
Pourquoi et comment bien gérer ses mots de passe
Le site Cybermalveillance.gouv.fr, une référence en France, fournit des conseils pratiques pour créer des mots de passe solides. Ces recommandations constituent un excellent point de départ.
Lisez attentivement la section intitulée '2. Utilisez un mot de passe suffisamment long et complexe'. Portez une attention particulière aux deux méthodes suggérées pour créer des mots de passe à la fois robustes et mémorisables : la méthode des premières lettres et la méthode phonétique. Ces techniques sont très utiles pour créer ce qu'on appelle des phrases de passe (passphrases).
L'évolution des bonnes pratiques : Longueur > Complexité
Historiquement, la sécurité des mots de passe reposait sur des règles strictes : au moins une majuscule, un chiffre, un caractère spécial, et un changement obligatoire tous les 90 jours. Cependant, les recherches ont montré que ces contraintes poussent les utilisateurs à créer des mots de passe prévisibles (ex: Juin2024!, Juillet2024!, etc.).
Les nouvelles recommandations, notamment celles du NIST (l'équivalent américain de l'ANSSI), privilégient une approche différente.
Password best practices you should follow in 2025
Pour comprendre cette évolution, regardons cette vidéo de David Bombal. Bien qu'elle soit en anglais, elle synthétise parfaitement les directives modernes qui sont aujourd'hui adoptées mondialement. Je résumerai les points clés juste après.
Regardez le début de la vidéo (de 00:00 à 02:14). Les points essentiels à retenir sont : Priorité à la longueur : Un mot de passe long est plus difficile à deviner qu'un mot de passe court et complexe. Abandon des changements de mot de passe périodiques forcés : On ne doit changer un mot de passe que s'il y a un soupçon de compromission. Utilisation de listes noires : Bloquer les mots de passe trop courants comme '123456' ou 'password'. Abandon des questions de sécurité : Les réponses sont souvent faciles à trouver sur les réseaux sociaux.
En résumé, la tendance actuelle est :
- Encourager les phrases de passe : longues (12-16 caractères ou plus), uniques et mémorisables.
- Arrêter de forcer les changements qui n'apportent qu'une fausse sécurité.
- Utiliser des gestionnaires de mots de passe pour stocker de manière sécurisée un mot de passe unique et complexe pour chaque service. C'est le seul moyen réaliste d'appliquer cette politique.
Ces principes sont au cœur des recommandations de l'ANSSI, l'autorité française en la matière.
Sécurité des mots de passe : ce que recommande l'ANSSI en 2025
L'article suivant, basé sur les recommandations de l'ANSSI, confirme cette approche et l'inscrit dans un contexte d'entreprise, ce qui est directement lié à votre objectif professionnel.
Lisez les sections '1. Privilégier des mots de passe longs et robustes' et '4. Protéger les accès avec une politique de gestion de mots de passe adaptée'. Notez comment la robustesse du mot de passe doit être adaptée au contexte d'utilisation (un accès critique demande plus de sécurité).
2. L'Authentification Multifacteur (MFA) : Le Verrou Supplémentaire
Même le meilleur mot de passe du monde peut être volé, par exemple via une attaque de phishing ou une fuite de données. C'est pourquoi une seule couche de défense ne suffit pas. C'est le principe de la défense en profondeur que nous avons vu.
L'authentification multifacteur (MFA) ajoute une ou plusieurs couches de vérification pour s'assurer que vous êtes bien la personne qui tente de se connecter.
Double authentification : 3 minutes pour comprendre la sécurité 2FA
Cette excellente vidéo en français explique très simplement pourquoi et comment fonctionne la MFA (aussi appelée 2FA pour Two-Factor Authentication ou double authentification).
Regardez la vidéo jusqu'à 02:44. Concentrez-vous sur : L'origine de la 2FA : les mots de passe seuls ne suffisaient plus. Le principe : quelque chose que vous savez (votre mot de passe) + quelque chose que vous possédez (votre téléphone). Son efficacité : même si un pirate vole votre mot de passe, il lui manque le deuxième élément pour se connecter.
Les trois facteurs d'authentification
La MFA repose sur la combinaison d'au moins deux des trois types de "facteurs" d'authentification reconnus :
- La connaissance (ce que vous savez) : C'est le facteur le plus courant. Il s'agit d'un mot de passe, d'un code PIN, etc.
- La possession (ce que vous avez) : Un objet physique que vous seul êtes censé posséder. Exemples : votre smartphone (pour recevoir un SMS ou utiliser une application), une clé de sécurité USB (type YubiKey).
- L'inhérence (ce que vous êtes) : Une caractéristique biométrique unique. Exemples : votre empreinte digitale, la reconnaissance faciale ou de l'iris.
Sécurité des mots de passe : ce que recommande l'ANSSI en 2025
L'article sur les recommandations de l'ANSSI que nous avons consulté plus tôt décrit très bien ces trois facteurs.
Relisez rapidement la section '2. Renforcer l'authentification avec la MFA' pour bien fixer la définition de ces trois facteurs.
Le diagramme suivant illustre parfaitement comment ces facteurs se combinent. L'authentification à deux facteurs (2FA) se trouve à l'intersection de deux cercles.

Méthodes MFA courantes et leur niveau de sécurité
En tant que futur administrateur, vous devrez choisir et mettre en place des méthodes MFA. Voici les plus courantes, classées de la moins à la plus sécurisée :
- SMS : Un code à usage unique (OTP) est envoyé sur votre téléphone.
- Avantage : Très simple d'utilisation.
- Inconvénient : Vulnérable aux attaques de "SIM swapping" où un pirate prend le contrôle de votre numéro de téléphone. C'est pourquoi l'ANSSI recommande de l'éviter pour les accès critiques.
- Application d'authentification (TOTP) : Une application comme Google Authenticator, Microsoft Authenticator ou Authy génère un code qui change toutes les 30 secondes.
- Avantage : Bien plus sécurisé que le SMS car le code est généré localement sur votre appareil.
- Inconvénient : Nécessite de bien gérer les codes de secours en cas de changement de téléphone.
- Clé de sécurité physique (U2F/FIDO2) : Une petite clé USB (ex: YubiKey) que vous devez insérer et toucher pour vous authentifier.
- Avantage : C'est la méthode la plus robuste. Elle vous protège même contre les sites de phishing sophistiqués.
- Inconvénient : Nécessite d'avoir la clé sur soi.
Conclusion
Aujourd'hui, vous avez acquis des connaissances fondamentales sur deux des piliers de la sécurité informatique moderne. En tant que futur professionnel, ce ne sont pas juste des "bonnes pratiques" pour vous-même, mais des politiques que vous devrez définir et appliquer pour protéger les systèmes et les utilisateurs de votre entreprise.
Voici les points clés à retenir :
- Une politique de mot de passe robuste privilégie la longueur et l'unicité via des phrases de passe. La complexité et la rotation forcée sont des pratiques obsolètes.
- L'utilisation d'un gestionnaire de mots de passe est indispensable pour gérer de manière sécurisée des dizaines de mots de passe forts.
- L'authentification multifacteur (MFA) est une couche de sécurité non négociable qui combine plusieurs facteurs d'authentification.
- Les trois facteurs sont : la connaissance (ce que vous savez), la possession (ce que vous avez) et l'inhérence (ce que vous êtes).
- Pour la MFA, préférez les applications d'authentification (TOTP) ou les clés de sécurité physiques au SMS, jugé moins sûr.
Nous avons sécurisé l'accès avec une authentification forte. Dans la prochaine leçon, nous continuerons à appliquer le principe de défense en profondeur en apprenant à configurer le pare-feu ufw sur Linux. Nous passerons ainsi de la sécurisation de l'identité à la sécurisation du périmètre réseau de notre serveur.