Merhaba! Önceki dersimizde Google'sın küresel altyapısını oluşturan Region, Zone ve Point of Presence gibi coğrafi yapıları ve bunların kullanılabilirlik ile gecikme üzerindeki etkilerini inceledik. Artık bulutun fiziksel olarak "nerede" çalıştığını bildiğimize göre, bu derste çok daha önemli bir soruyu yanıtlayacağız: Bu altyapı üzerinde güvenliği sağlamak "kimin görevi"?
Bu dersin amacı, bulut danışmanlığının temel taşlarından biri olan Paylaşılan Sorumluluk Modeli'ni (Shared Responsibility Model) anlamanızı sağlamaktır. Bu model, bir bulut ortamında Google ile müşteri arasındaki güvenlik görevlerinin nasıl bölündüğünü net bir şekilde tanımlar. Dersin sonunda, belirli bir hizmet modeli (IaaS, PaaS, SaaS) için hangi güvenlik görevlerinin Google'a, hangilerinin size (veya müşterinize) ait olduğunu sınıflandırabileceksiniz. Bu, hem sunacağınız hizmetin kapsamını belirlemek hem de müşterinize karşı sorumluluklarınızı netleştirmek için kritik bir yetkinliktir.
Güvenlik Neden Paylaşılır?
Bulut bilişimi, bir ev kiralamaya benzetebiliriz. Ev sahibi (bulut sağlayıcısı), binanın temelinden, su tesisatından ve ana elektrik hatlarından sorumludur. Kiracı (müşteri) ise kendi dairesinin kapısını kilitlemekten, değerli eşyalarını korumaktan ve anahtarı kime vereceğini kontrol etmekten sorumludur. Kiracının kapısını açık unutması, ev sahibinin sorumluluğunda değildir.
Benzer şekilde, Google Cloud'da da Google, veri merkezlerinin fiziksel güvenliği, sunucuları çalıştıran donanımlar ve bu donanımları sanallaştıran yazılım katmanı gibi temel altyapının güvenliğinden sorumludur. Buna "bulutun güvenliği" (security of the cloud) denir. Müşteri olarak siz ise bu altyapı üzerinde çalıştırdığınız uygulamaların, verilerinizin ve bu kaynaklara kimlerin erişebileceğinin güvenliğinden sorumlusunuz. Buna da "bulut içindeki güvenlik" (security in the cloud) denir.
Bu ayrımı daha net anlamak için, konuya Türkçe bir kaynakla giriş yapalım.
Google Cloud Security Nedir? Google Cloud Güvenliği Rehberi
Bu makale, Paylaşılan Sorumluluk Modeli'ni basit ve net bir dille özetliyor. Okurken Google'ın ve müşterinin sorumluluk alanlarının nasıl ayrıldığına odaklanın.
Lütfen makaledeki ilgili bölümü okuyun. Bu bölümde, Google'ın ve müşterinin sorumlulukları maddeler halinde listelenmiştir.
Okuduğunuz gibi, temel ayrım oldukça nettir: Google fiziksel dünyadan ve yönettiği yazılım katmanlarından, siz ise sanal kaynaklarınızdan ve verilerinizden sorumlusunuz. Ancak bu sorumlulukların dağılımı, kullandığınız hizmetin türüne göre değişir.
Hizmet Modellerine Göre Sorumluluk Dağılımı: IaaS, PaaS, SaaS
Sistem mühendisliği yaptığınız dönemde, şirket içi (on-premises) bir ortamda sunucunun donanımından işletim sistemine, üzerindeki uygulamadan verinin güvenliğine kadar her katmandan siz sorumluydunuz. Bulut, bu sorumlulukların bir kısmını Google'a devretmenize olanak tanır. Devrettiğiniz sorumluluğun miktarı, seçtiğiniz hizmet modeline bağlıdır.
Aşağıdaki görsel, bu geçişi çok güzel özetliyor. Soldaki "On-prem" sütunu, sizin eski dünyanızdaki tam sorumluluğu temsil eder. Sağa doğru ilerledikçe (IaaS, PaaS, SaaS), mavi ile gösterilen müşteri sorumluluğunun azaldığını ve açık mavi ile gösterilen bulut sağlayıcısı sorumluluğunun arttığını görebilirsiniz.

Şimdi bu modelleri Google Cloud özelinde inceleyelim. Aşağıdaki daha basit şema, IaaS, PaaS ve SaaS için Google ve kullanıcı arasındaki sorumluluk dağılımını gösteriyor.
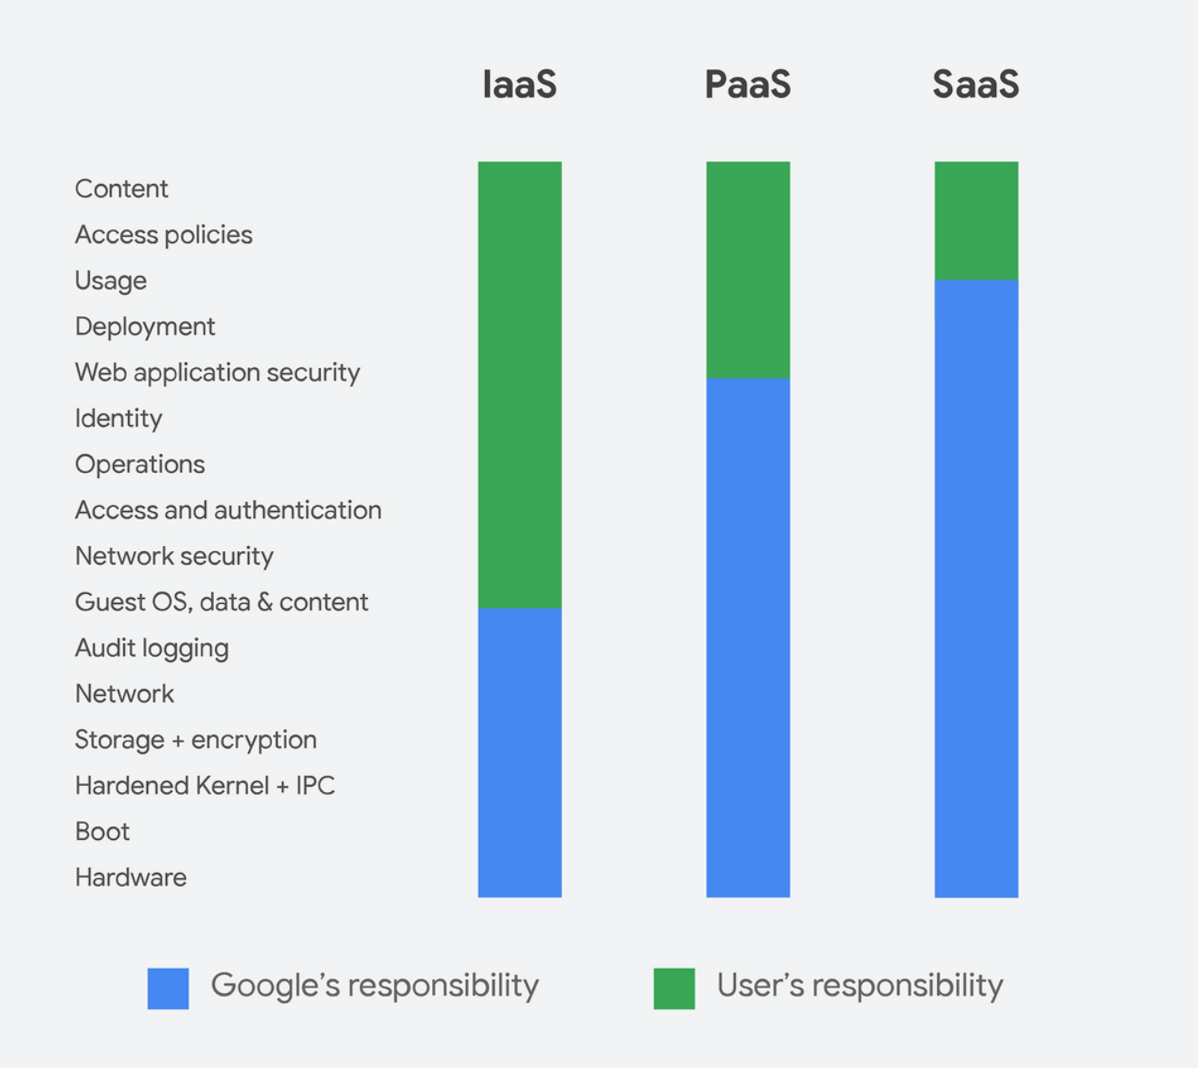
Bu görselleri aklınızda tutarak, şimdi her bir modeli resmi Google Cloud dokümanları üzerinden daha detaylı inceleyelim.
Shared responsibilities and shared fate on Google Cloud
Bu resmi doküman, paylaşılan sorumluluk modelini IaaS, PaaS ve SaaS için ayrı ayrı tanımlar ve her bir modelde kimin neyden sorumlu olduğunu netleştirir.
Lütfen belgenin başından başlayarak IaaS tanımının sonuna kadar olan bölümü okuyun. Ardından, PaaS ve SaaS hizmetlerini tanımlayan iki paragrafı okuyun. Okurken, her model için verilen hizmet örneklerine (Compute Engine, App Engine, Google Workspace) ve sorumlulukların nasıl değiştiğine dikkat edin.
Okuduğunuz metin ve görsellerden yola çıkarak, modelleri şöyle özetleyebiliriz:
-
Infrastructure as a Service (IaaS): En fazla kontrolü ve sorumluluğu size verir. Google size sanal donanım (işlemci, bellek, disk, ağ) sağlar. Siz ise işletim sistemini kurmak, yamalamak, üzerine uygulama yüklemek, ağ kurallarını yapılandırmak ve verilerinizi güvence altına almaktan sorumlusunuz. Compute Engine en tipik IaaS örneğidir. Sistem mühendisliği tecrübenize en yakın model budur.
-
Platform as a Service (PaaS): Kodunuza ve verilerinize odaklanmanızı sağlar. Google, işletim sistemi, çalışma zamanı ortamı (örneğin, Python veya Java runtime) ve altyapının ölçeklenmesi gibi işleri sizin yerinize yönetir. Siz sadece uygulamanızı ve verilerinizi yüklersiniz. Güvenlik açısından, platformun güvenliğini Google sağlarken, siz uygulamanızdaki zafiyetlerden ve erişim izinlerinden sorumlusunuz. App Engine ve Cloud Run popüler PaaS örnekleridir.
-
Software as a Service (SaaS): En az sorumluluğu size verir. Yazılımı tamamen Google yönetir ve size bir hizmet olarak sunar. Sizin sorumluluğunuz, o hizmet içindeki verilerinizi yönetmek ve bu verilere kimlerin erişebileceğini kontrol etmektir. Gmail, Google Drive ve Google Docs en bilinen SaaS örnekleridir.
Ne olursa olsun, unutmamanız gereken en önemli kural şudur:
Verileriniz, kimlikleriniz (kullanıcı hesapları) ve erişim politikalarınız (kimin ne yapabileceği) HER ZAMAN sizin sorumluluğunuzdadır.
Sorumluluğun Ötesinde: Paylaşılan Kader (Shared Fate)
Google, bu modeli bir adım öteye taşıyarak "Shared Fate" (Paylaşılan Kader) adını verdiği bir felsefeyi benimsiyor. Bu yaklaşım, sadece sorumlulukları ayıran bir çizgi çekmek yerine, Google'ın müşterilerinin güvenliğini sağlamak için proaktif bir ortak olarak hareket etmesini ifade eder.
Bir danışman olarak bu kavramı bilmek, Google'ın güvenlik konusundaki duruşunu müşterilerinize daha iyi anlatmanızı sağlar.
Shared responsibilities and shared fate on Google Cloud
Bu bölümde "Shared Fate" felsefesinin ne anlama geldiği ve Google'ın müşterilerine güvenli bir başlangıç yapmaları için hangi araçları ve kaynakları sunduğu anlatılmaktadır.
Lütfen bir önceki okumayı yaptığınız belgede, "Shared fate" başlığı altındaki ilk iki paragrafı ve ardından "Help getting started" alt başlığı altındaki bölümü okuyun. Google'ın sunduğu "enterprise foundations blueprint" ve "secure blueprints" gibi kavramlara dikkat edin.
Okuduğunuz gibi, "Shared Fate" pratikte şu anlama gelir:
- Güvenli Varsayılanlar: Google, hizmetlerini varsayılan olarak mümkün olan en güvenli yapılandırmayla sunmaya çalışır.
- Hazır Güvenlik Şablonları (Blueprints): Google, kanıtlanmış en iyi pratiklere dayalı, "infrastructure as code" (IaC) olarak dağıtabileceğiniz güvenli altyapı şablonları sunar. Bu, yanlış yapılandırmadan kaynaklanan güvenlik ihlallerini büyük ölçüde azaltır.
- Rehberlik ve Araçlar: Google, müşterilerin kendi güvenlik durumlarını anlamaları ve iyileştirmeleri için Security Command Center gibi araçlar ve Well-Architected Framework gibi rehber dokümanlar sağlar.
Bu, "işte altyapı, gerisi sende" demek yerine, "işte altyapı ve işte onu güvenli kullanman için sana yardımcı olacak araçlar ve rehberler" demek anlamına gelir.
Özet ve Sonraki Adımlar
Bu dersimizde bulut güvenliğinin bir takım oyunu olduğunu ve sorumlulukların Google ile müşteri arasında paylaşıldığını öğrendik.
Anahtar Çıkarımlar:
- Bulut güvenliği, Paylaşılan Sorumluluk Modeli üzerine kuruludur. Google "bulutun güvenliğinden", müşteri ise "bulut içindeki güvenliğinden" sorumludur.
- Sorumlulukların dağılımı, kullanılan hizmet modeline göre değişir: IaaS en fazla sorumluluğu müşteriye verirken, SaaS en az sorumluluğu verir.
- Ne olursa olsun, verileriniz, içeriğiniz ve bu kaynaklara erişimi yöneten politikalar her zaman sizin sorumluluğunuzdadır.
- Google, bu modeli Shared Fate (Paylaşılan Kader) felsefesiyle bir adım ileri taşıyarak, müşterilerine güvenli çözümler oluşturmaları için proaktif olarak yardım etmeyi taahhüt eder.
Artık bulut altyapısının nerede çalıştığını ve bu altyapı üzerindeki güvenlik sorumluluklarının nasıl dağıldığını biliyoruz. Bir sonraki dersimizde, bu teorik bilgileri pratiğe dökmeye başlayacağız. Compute Engine (IaaS), Cloud Run (PaaS), GKE (PaaS), Cloud Storage, Cloud SQL ve BigQuery gibi temel Google Cloud hizmetlerini ve bunların hangi amaçlarla kullanıldığını öğreneceğiz. Bu ders, bugün öğrendiğimiz IaaS, PaaS ve SaaS kavramlarının somut örneklerle pekişmesini sağlayacak.