Olá! Bem-vindo de volta ao nosso curso.
Na lição anterior, você dominou o ciclo de vida de uma imagem Docker, aprendendo a enviar (push) e baixar (pull) imagens de um registry como o Docker Hub. Essa habilidade é a ponte entre o desenvolvimento local e a implantação em qualquer ambiente.
Agora que sabemos como obter e distribuir as imagens das nossas aplicações, a próxima pergunta lógica é: como fazemos os contêineres executando essas aplicações se comunicarem entre si e com o mundo exterior?
Nesta lição, mergulharemos nos fundamentos da rede em Docker. O objetivo é que você consiga explicar os diferentes drivers de rede do Docker (bridge, host e none) e seus casos de uso. Dado seu sólido background em engenharia de telecomunicações e redes (CCNA), não ficaremos apenas na superfície. Vamos explorar como o Docker utiliza recursos nativos do Linux, como namespaces de rede e pontes virtuais, para construir esses modelos de comunicação.
Uma Visão Geral dos Drivers de Rede
O Docker oferece vários "drivers" de rede, que são essencialmente modelos ou estratégias para configurar a rede de um contêiner. Para aplicações executadas em um único host Docker, os três drivers fundamentais que você precisa conhecer são bridge, host e none.

Vamos analisar cada um em detalhe.
1. O Driver bridge: Isolamento por Padrão
O driver bridge é o modo de rede padrão e o mais comum no Docker. Quando você executa um contêiner sem especificar uma rede, ele é automaticamente conectado a uma rede de ponte padrão chamada bridge.
Conceitualmente, uma ponte de rede (bridge) funciona de forma análoga a um switch de rede físico. Ela cria um segmento de rede virtual isolado dentro do host Docker e conecta os contêineres a ele.
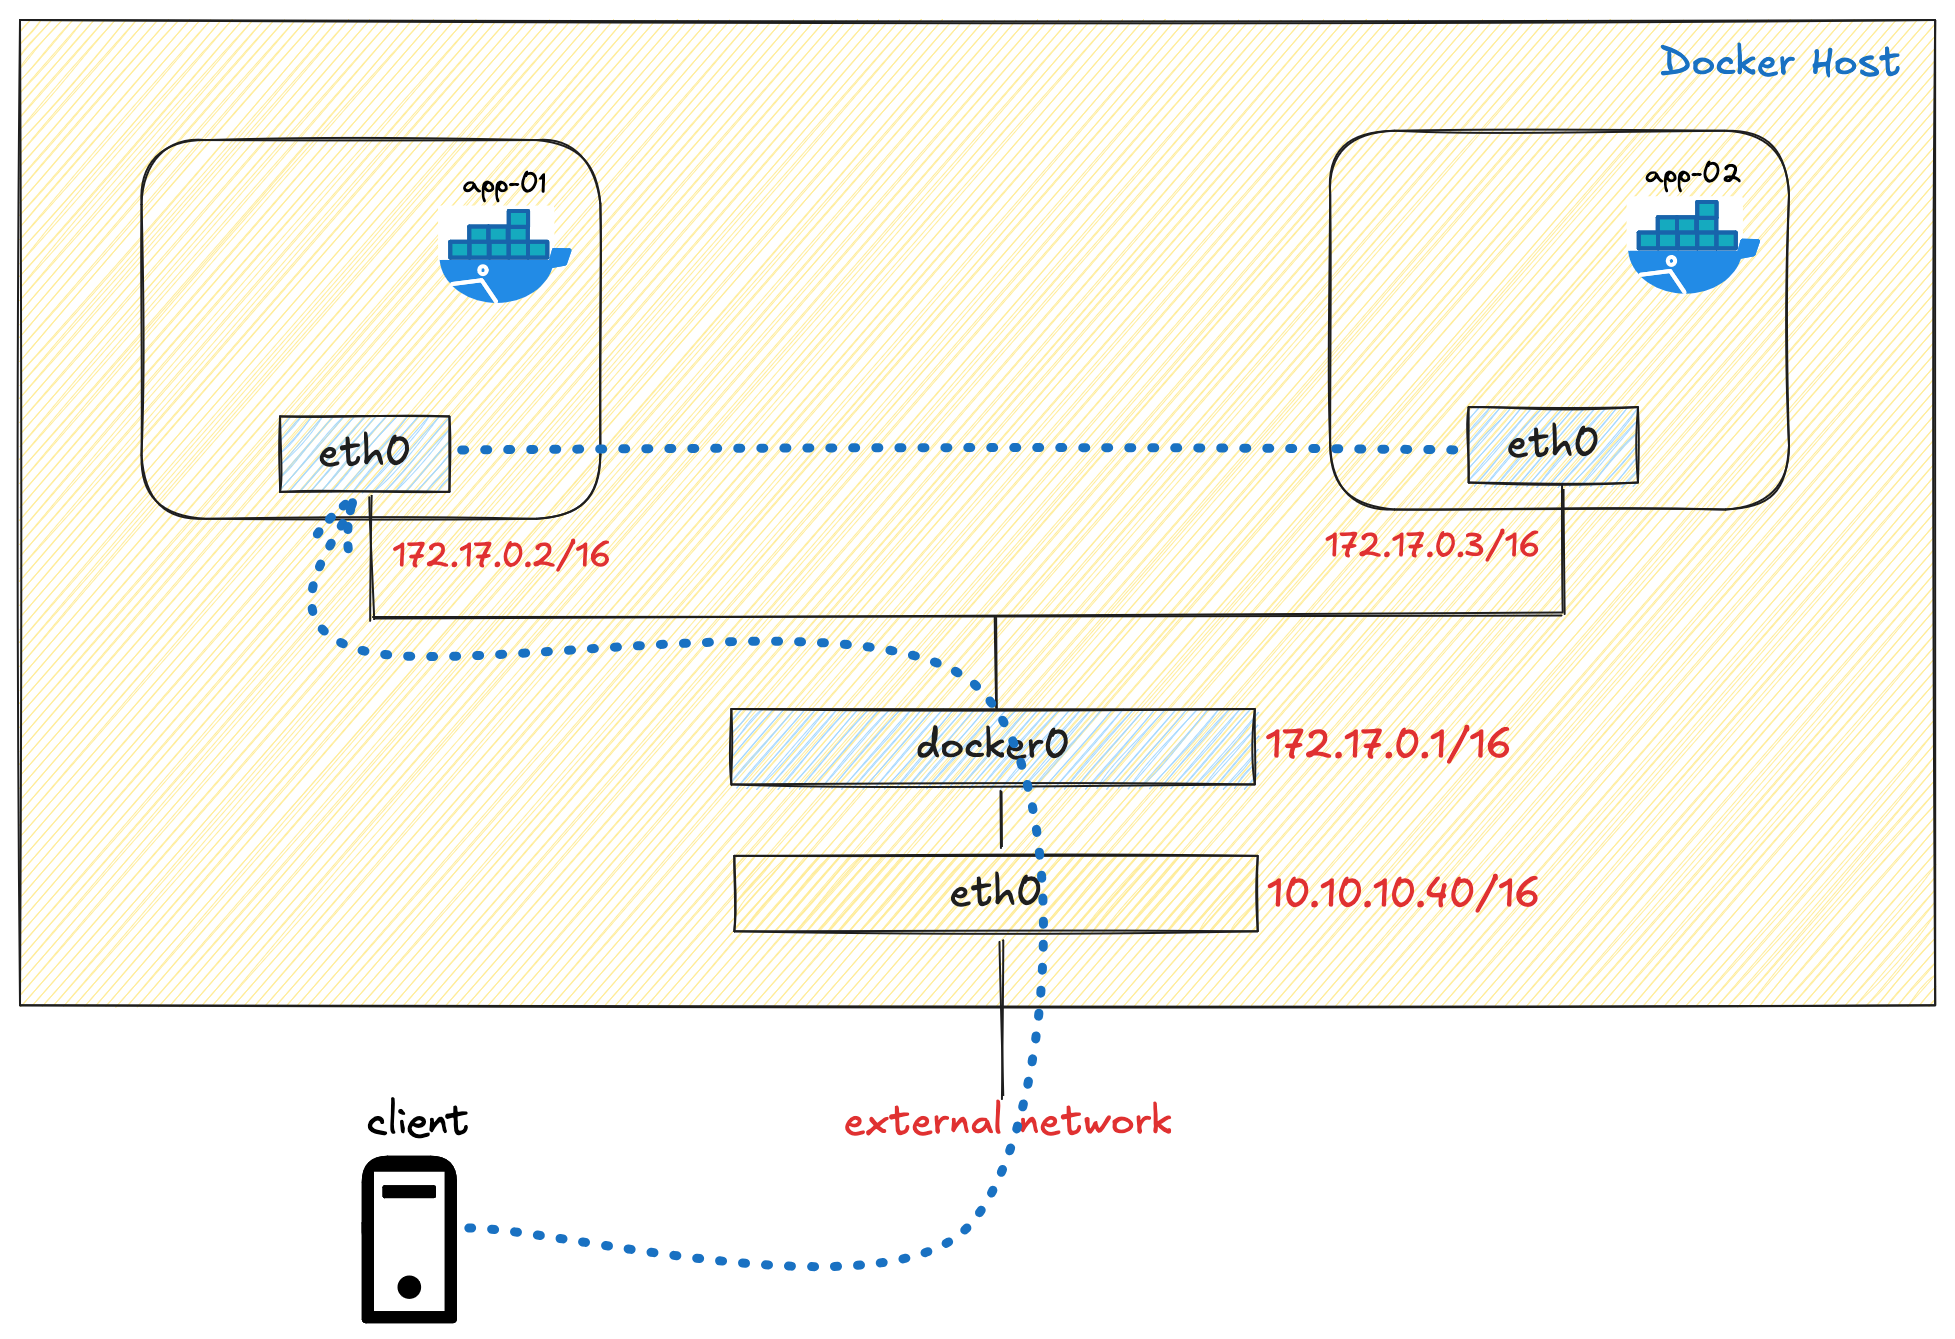
Como Funciona "Por Baixo dos Panos"
O Docker não reinventa a roda; ele utiliza funcionalidades do kernel do Linux que existem há anos. Para alguém com seu background, é fascinante ver como essas peças se encaixam. A rede bridge do Docker é implementada usando uma combinação de:
- Network Namespaces: Cada contêiner obtém seu próprio namespace de rede, o que significa que ele tem sua própria pilha de rede (interfaces, tabelas de roteamento, etc.), isolada do host e de outros contêineres.
- Linux Bridge (
docker0): O Docker cria uma interface de ponte virtual no host, geralmente chamadadocker0, que atua como o switch virtual para os contêineres. - Virtual Ethernet Pairs (
veth): Para conectar um contêiner à ponte, o Docker cria um par de interfaces Ethernet virtuais. Pense nisso como um cabo de rede virtual: uma ponta é colocada dentro do namespace do contêiner (aparecendo comoeth0) e a outra ponta é conectada à pontedocker0no host.
Exploring Default Docker Networking Part 1
Este artigo do blog da Cisco oferece um mergulho técnico excepcional na rede bridge padrão. Ele o guiará na exploração da ponte docker0 e dos pares veth diretamente do seu host Linux, conectando os conceitos do Docker com os comandos de rede do Linux que você talvez já conheça.
Leia as seções 'Exploring the default Docker bridge network', 'Looking at the Docker “bridge” from the Linux host’s view', e especialmente 'Exploring the container network from IN the container' e as seções seguintes. Preste atenção em como os comandos docker network inspect, brctl show, ip link, e ip addr são usados para revelar a ponte docker0 e os pares de veth. A explicação do 'packet walk' no final é excelente para solidificar o entendimento do fluxo de tráfego.
Demonstração Prática e Limitações
Ver a teoria em ação é fundamental. O vídeo a seguir demonstra de forma prática a criação da rede bridge padrão e suas características.
Docker networking is CRAZY!! (you NEED to learn it)
Este vídeo animado do canal NetworkChuck mostra o comportamento da rede bridge na prática.
Assista aos trechos a seguir: De 02:26 a 08:38: Veja como, ao instalar o Docker, a interface docker0 aparece no host. Observe como os contêineres iniciados recebem endereços IP nessa rede e podem se comunicar usando esses IPs. De 08:38 a 10:16: Preste atenção em uma limitação crucial: por padrão, os serviços dentro dos contêineres não são acessíveis de fora do host. O vídeo demonstra como usar o mapeamento de portas (-p ou --publish) para superar isso.
User-Defined Bridge Networks: A Melhor Prática
A rede bridge padrão é útil para começar, mas tem duas limitações principais:
- Sem Resolução de Nomes (DNS): Os contêineres só podem se comunicar uns com os outros usando seus endereços IP, que podem mudar se os contêineres forem recriados.
- Isolamento Limitado: Todos os contêineres que não especificam uma rede acabam na mesma rede padrão, o que não é ideal para segmentar aplicações.
Por essas razões, a prática recomendada é sempre criar suas próprias redes de ponte, conhecidas como user-defined bridge networks. Elas oferecem duas vantagens cruciais:
- Isolamento de Rede: Cada rede definida pelo usuário é isolada das outras. Você pode criar redes separadas para o frontend e o backend da sua aplicação, por exemplo.
- Resolução de Nomes Automática: O Docker fornece um servidor DNS integrado para redes definidas pelo usuário. Isso permite que os contêineres na mesma rede se comuniquem usando seus nomes de contêiner, o que é muito mais robusto e prático.
Docker networking is CRAZY!! (you NEED to learn it)
Vamos ver a diferença fundamental entre a rede padrão e uma rede definida pelo usuário, especialmente no que diz respeito à resolução de nomes.
Assista ao trecho de 10:16 a 13:13. O vídeo demonstra a criação de uma rede customizada (docker network create) e mostra como os contêineres dentro dela podem se comunicar usando seus nomes (ping loki), um recurso que não está disponível na rede bridge padrão.
Test your understanding!
Imagine que você tem dois contêineres, api e database, que precisam se comunicar. Por que é preferível colocá-los em uma rede bridge definida pelo usuário (docker network create my-app-net) em vez de deixá-los na rede bridge padrão?
Show answer
Existem duas razões principais:
- Comunicação por Nome (DNS): Na rede definida pelo usuário, o contêiner
apipode se conectar ao banco de dados usando o nome de hostdatabase. Na rede padrão, ele teria que usar o endereço IP do contêinerdatabase, que é volátil e pode mudar, quebrando a aplicação. - Isolamento: Ao criar a
my-app-net, você garante que apenas os contêineres explicitamente conectados a ela possam se comunicar. Isso impede que outros contêineres, talvez não relacionados e executados no mesmo host, acessem acidentalmente seu banco de dados.
2. O Driver host: Desempenho Máximo, Sem Isolamento
O driver host remove completamente o isolamento de rede entre o contêiner e o host Docker. O contêiner não obtém seu próprio namespace de rede; em vez disso, ele compartilha diretamente o namespace de rede do host.
Características:
- O contêiner usa o endereço IP do host.
- Nenhum mapeamento de portas (
-p) é necessário. Se sua aplicação no contêiner escuta na porta 8080, ela estará disponível diretamente na porta 8080 do host. - Vantagem: Oferece o melhor desempenho de rede, pois não há sobrecarga de NAT ou proxy do Docker.
- Desvantagem: Perda de isolamento. O contêiner pode acessar todos os serviços de rede do host, e você corre o risco de conflitos de porta se tentar executar vários contêineres que usam a mesma porta.
Casos de Uso:
- Aplicações que exigem altíssimo desempenho de rede e onde a latência de rede introduzida pela ponte é um problema.
- Quando um contêiner precisa gerenciar um grande número de portas, tornando o mapeamento individual com
-pimpraticável. - Ferramentas de monitoramento de rede que precisam de acesso direto às interfaces de rede do host.
Docker networking is CRAZY!! (you NEED to learn it)
Veja como o driver host se comporta de maneira diferente, eliminando a necessidade de mapear portas.
Assista ao trecho de 15:38 a 17:29. O vídeo mostra a execução de um contêiner Nginx com --network host. Observe que não há flag -p, mas o site fica imediatamente acessível no endereço IP do host. A analogia de que o contêiner 'banca o preguiçoso' (bums off the host) é uma boa maneira de lembrar seu comportamento.
3. O Driver none: Isolamento Completo
Como o nome sugere, o driver none oferece isolamento de rede completo. Um contêiner que usa essa rede não recebe nenhuma interface de rede externa, apenas uma interface de loopback (lo).
Características:
- O contêiner fica completamente isolado da rede.
- Não pode se comunicar com outros contêineres ou com o mundo exterior.
- É o modo de rede mais seguro.
Casos de Uso:
- Para executar tarefas em lote (batch jobs) que não requerem acesso à rede, como processamento de dados, cálculos ou compilação de código.
- Para testar a segurança de uma aplicação, garantindo que ela não faça nenhuma chamada de rede inesperada.
Docker networking is CRAZY!! (you NEED to learn it)
Finalmente, vamos ver o driver none em ação.
Assista a este breve trecho de 37:32 a 38:08. Ele mostra que, ao inspecionar as interfaces de rede dentro de um contêiner com --network none, apenas a interface de loopback está presente.
Resumo e Comparação
Para consolidar seu entendimento, aqui está uma tabela comparativa dos três drivers de rede:
| Característica | bridge (User-Defined) |
host |
none |
|---|---|---|---|
| Isolamento de Rede | Alto (namespace de rede próprio) | Nenhum (compartilha o namespace do host) | Completo (sem interface de rede externa) |
| Desempenho | Bom, com uma pequena sobrecarga de NAT/proxy | Excelente (desempenho nativo do host) | N/A (sem rede) |
| Acesso Externo | Requer mapeamento de portas (-p) |
Direto (usa as portas do host) | Impossível |
| Comunicação C2C | Por nome (DNS) ou IP | Via loopback do host (localhost) se no mesmo host |
Impossível |
| Caso de Uso Típico | Aplicações multi-serviço de uso geral (ex: API + DB) | Aplicações de alta performance, monitoramento de rede | Tarefas em lote (batch jobs), ambientes seguros |
Conclusão
Parabéns! Você agora compreende os três modelos fundamentais de rede do Docker para um único host e, mais importante, as compensações entre eles.
Principais pontos a reter:
bridge: É o padrão de fato para a maioria das aplicações. Oferece um ótimo equilíbrio entre isolamento e usabilidade. Lembre-se sempre de usar redes bridge definidas pelo usuário para obter isolamento e resolução de nomes por DNS.host: É sua escolha quando o desempenho da rede é a prioridade máxima e você pode aceitar a perda de isolamento de rede e o risco de conflitos de porta.none: Use-o quando precisar garantir que um contêiner esteja completamente isolado da rede, ideal para tarefas seguras ou offline.
Compreender esses drivers é o primeiro passo para projetar arquiteturas de contêineres robustas e seguras.
Na próxima lição, daremos o próximo passo prático. Visto que as redes bridge definidas pelo usuário são a recomendação, vamos nos aprofundar em como criar e gerenciar redes bridge personalizadas para isolar e conectar os serviços da sua aplicação de forma eficaz.