Olá! Bem-vindo de volta ao nosso curso.
Na lição anterior, vimos como gerar um manifesto de implantação a partir de um projeto .NET Aspire. Este manifesto descreve a estrutura da sua aplicação—os serviços, contêineres e suas conexões—usando placeholders como {service.bindings.http} para valores que mudarão entre ambientes. Agora, a pergunta natural é: como fornecemos os valores reais para esses placeholders, especialmente para dados sensíveis como senhas e chaves de API?
Esta lição aborda exatamente isso. Nosso objetivo é diferenciar a gestão de segredos para desenvolvimento local da gestão de segredos em produção, utilizando variáveis de ambiente. Entender essa distinção é absolutamente crítico para construir aplicações seguras e portáteis. Vamos explorar as ferramentas e padrões que o .NET fornece para gerenciar configurações de forma segura e eficaz, tanto na sua máquina quanto na nuvem.
1. O Problema Fundamental: Segredos no Controle de Versão
O ponto de partida para qualquer discussão sobre segredos é uma regra de ouro: nunca armazene dados sensíveis no controle de versão. Arquivos como appsettings.json ou appsettings.Development.json são tipicamente versionados com seu código. Colocar uma chave de API ou uma string de conexão de banco de dados nesses arquivos significa que qualquer pessoa com acesso ao seu repositório (potencialmente, o público inteiro) terá acesso aos seus segredos.
Coding Shorts: Stop Leaking Secrets in ASP.NET Core
Para começar, vamos assistir a um clipe rápido de Shawn Wildermuth que demonstra por que mesmo usar o appsettings.Development.json para segredos é uma má ideia.
Assista do timestamp 01:30 a 02:35. O vídeo ilustra o risco de segurança inerente ao armazenar segredos em arquivos de configuração que são parte do seu projeto e, portanto, do seu repositório Git.
Então, se não podemos usar os arquivos de configuração padrão, qual é a solução? A resposta é diferente para desenvolvimento e produção.
2. Gestão de Segredos em Desenvolvimento: O User Secrets Manager
Para o desenvolvimento local, o ecossistema .NET fornece uma solução elegante: o Secret Manager, mais conhecido como User Secrets. A ideia é simples: armazenar os segredos em um arquivo JSON que fica fora da árvore do seu projeto, em um local seguro dentro do seu perfil de usuário. Isso garante que os segredos nunca sejam acidentalmente adicionados ao controle de versão.
Sua curiosidade sobre "como as coisas funcionam" será satisfeita aqui. O sistema associa os segredos a um projeto específico através de um ID único (UserSecretsId) que é adicionado ao seu arquivo .csproj.
Safe storage of app secrets in development in ASP.NET Core
Para entender a fundo o mecanismo do User Secrets, a documentação oficial da Microsoft é o melhor recurso. Ela explica o que a ferramenta faz, como funciona e onde os segredos são fisicamente armazenados no seu sistema de arquivos.
Leia as seções: Secret Manager: Para uma visão geral da finalidade da ferramenta. How the Secret Manager tool works: Para descobrir onde os arquivos secrets.json são armazenados em diferentes sistemas operacionais. Note o aviso de que os segredos não são criptografados, pois a ferramenta visa apenas impedir que sejam versionados, não proteger contra acesso local à máquina. Enable secret storage: Para ver como um projeto é vinculado aos seus segredos através do UserSecretsId no arquivo de projeto.
Na prática, você pode gerenciar esses segredos via linha de comando (dotnet user-secrets) ou diretamente pelo Visual Studio.
- Para inicializar:
dotnet user-secrets init - Para definir um segredo:
dotnet user-secrets set "ConnectionStrings:Database" "sua_string_de_conexao_local" - Para listar os segredos:
dotnet user-secrets list
3. A Mágica da Configuração: Ordem de Prioridade dos Provedores
Como o .NET sabe de onde carregar a configuração, e como os User Secrets se encaixam nisso? A resposta está no sistema de configuração flexível do .NET, que utiliza uma série de provedores de configuração em uma ordem de prioridade específica. Uma configuração definida por um provedor de maior prioridade sobrescreve o mesmo valor de um provedor de menor prioridade.
A ordem de prioridade padrão é a seguinte:
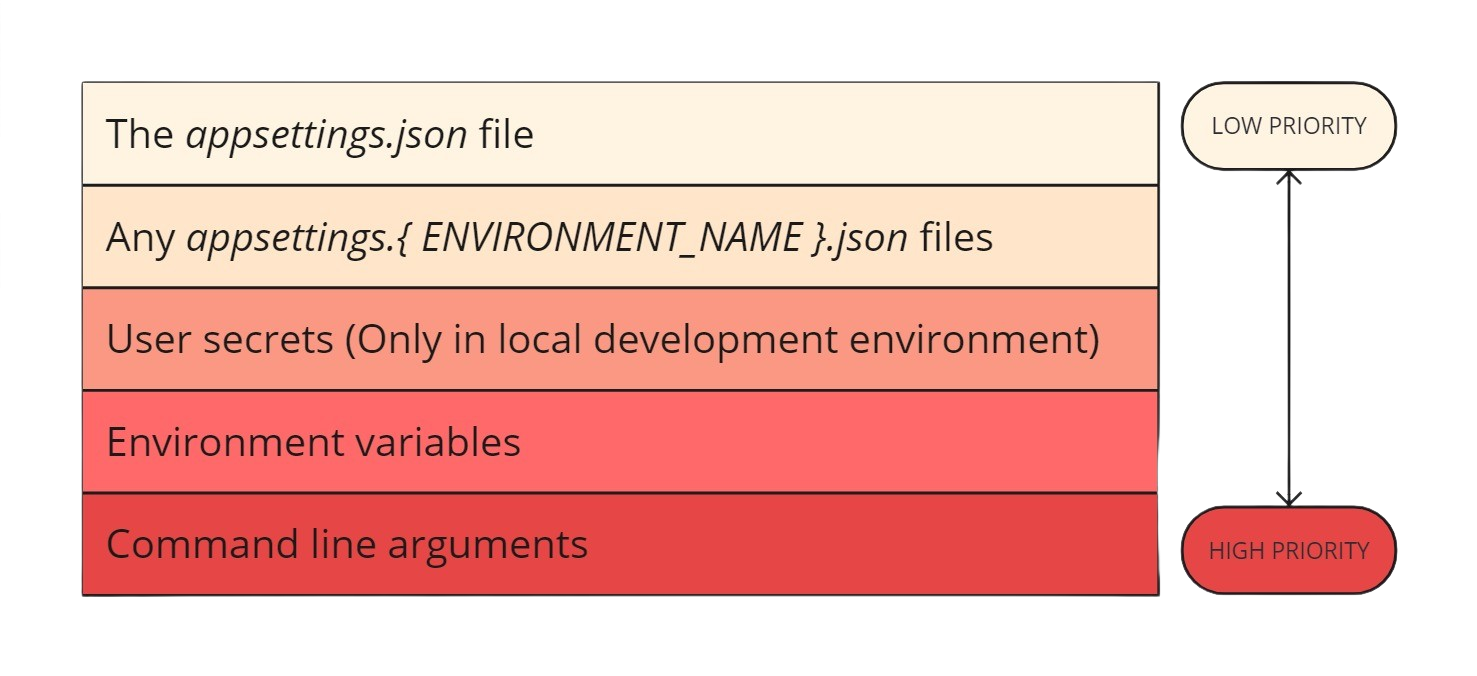
Vamos detalhar:
appsettings.json: A base, com a menor prioridade.appsettings.{Environment}.json: (ex:appsettings.Development.json). Sobrescreve o base.- User Secrets: Carregado apenas no ambiente de desenvolvimento. Sobrescreve os arquivos
appsettings. - Variáveis de Ambiente: Sobrescrevem todas as fontes anteriores.
- Argumentos de Linha de Comando: A maior prioridade de todas.
Essa hierarquia é o que permite que um segredo definido no User Secrets (localmente) ou em uma variável de ambiente (em produção) substitua qualquer valor de placeholder que possa existir no seu appsettings.json.
Everything a .NET dev needs to know about configuration and secret management - Sander ten Brinke
Para uma explicação detalhada dessa hierarquia de provedores padrão, o vídeo a seguir da NDC Conferences é excelente. Ele explica exatamente quais provedores são carregados por padrão e em que ordem.
Assista do timestamp 13:16 a 15:59. Preste atenção na lista de provedores padrão e como a sua ordem de registro determina qual valor "vence" em caso de conflito. Isso é o cerne do mecanismo de configuração do .NET.
4. Gestão de Segredos em Produção: Variáveis de Ambiente
O User Secrets é fantástico para desenvolvimento, mas ele não é implantado com sua aplicação. Para ambientes de produção (e staging, teste, etc.), a abordagem padrão e mais robusta é usar variáveis de ambiente.
Por que variáveis de ambiente?
- Segurança: Os segredos não são incluídos no seu código ou nos artefatos de build (como imagens Docker). Eles são injetados no ambiente de execução pela plataforma de hospedagem (Render, AWS, Kubernetes, etc.).
- Flexibilidade: A mesma imagem de contêiner pode ser implantada em múltiplos ambientes. A única diferença é o conjunto de variáveis de ambiente fornecido em cada um.
- Padrão da Indústria: É a abordagem recomendada pela metodologia Twelve-Factor App e é universalmente suportada por plataformas de nuvem e orquestradores.
O provedor de configuração de variáveis de ambiente do .NET é inteligente. Para mapear para chaves JSON aninhadas, ele usa um padrão de duplo sublinhado (__).
Por exemplo, uma configuração em appsettings.json:
{
  "ConnectionStrings": {
    "Postgres": "..."
  }
}
...pode ser sobrescrita pela seguinte variável de ambiente:ConnectionStrings__Postgres=sua_string_de_conexao_de_producao
Managing Production Configurations in ASP.NET Core
Este artigo do dev.to oferece um resumo claro e conciso de por que e como usar variáveis de ambiente para configuração em produção no ASP.NET Core.
Leia as seções: How ASP.NET Core Handles Configurations: Para reforçar a ideia do sistema em camadas. Let’s Break It Down: How Environment Variables Work: Preste atenção ao exemplo prático que mostra o padrão de duplo sublinhado (__). Priority Order: Who Wins?: Para uma recapitulação da lista de prioridades.
Teste seu entendimento!
Você tem a seguinte configuração no seu appsettings.json:
{
  "Redis": {
    "Host": "localhost"
  }
}
Para sua implantação em produção no Render, a URL do Redis é redis-123.render.com. Qual variável de ambiente você precisaria definir na sua configuração de serviço do Render para que sua aplicação se conecte corretamente?
Show answer
Você precisaria definir a variável de ambiente Redis__Host com o valor redis-123.render.com. O provedor de configuração de variáveis de ambiente do .NET irá interpretar o __ e sobrescrever o valor da chave Host dentro do objeto Redis.
5. Um Fluxo de Trabalho Coerente
Agora podemos juntar tudo em um fluxo de trabalho de desenvolvimento e implantação claro e seguro.
appsettings.json: Use este arquivo para configurações não sensíveis e padrões da aplicação. Você pode até colocar placeholders para segredos aqui, para documentar o que a aplicação espera.appsettings.Development.json: Use para sobrescrever configurações não sensíveis especificamente para o ambiente de desenvolvimento.- User Secrets (
secrets.json): Use para todos os seus segredos locais (strings de conexão de banco de dados local, chaves de API de teste, etc.). - Produção (Render, AWS, etc.): Use variáveis de ambiente para fornecer todos os segredos e configurações específicas do ambiente.
Everything a .NET dev needs to know about configuration and secret management - Sander ten Brinke
O vídeo da NDC Conferences oferece uma abordagem prática e opinativa sobre como estruturar seus arquivos de configuração para guiar os desenvolvedores, evitando confusão.
Assista a estas duas seções: De 30:36 a 33:20: Veja a sugestão de usar os arquivos appsettings para colocar placeholders que informam ao desenvolvedor onde o segredo real deve ser configurado (por exemplo, no User Secrets). De 33:29 a 36:21: Ouça a discussão sobre abordagens de produção, reforçando por que usar variáveis de ambiente é uma prática superior à substituição de tokens em arquivos durante o CI/CD.
6. Uma Breve Olhada no Futuro: Provedores de Segredos na Nuvem
Para completar sua compreensão, é importante saber que, em cenários de alta segurança ou em grandes empresas, a gestão de segredos evolui um passo além das variáveis de ambiente. Serviços de nuvem como AWS Secrets Manager ou Azure Key Vault são cofres de segredos dedicados.
A beleza do sistema de configuração do .NET é que esses serviços podem ser adicionados como mais um provedor de configuração. A aplicação, ao iniciar, se autentica de forma segura com o serviço de cofre (geralmente usando uma identidade gerenciada, sem precisar de uma senha inicial) e puxa os segredos diretamente para a memória.
Isso está além do nosso escopo imediato, mas se alinha ao seu interesse em entender os conceitos a fundo. É o próximo nível de segurança, construído sobre os mesmos princípios de configuração em camadas que aprendemos hoje.
Conclusão
Parabéns! Você agora entende a distinção fundamental entre a gestão de segredos em desenvolvimento e em produção no contexto do .NET.
Principais Pontos:
- Nunca versionar segredos.
appsettings.jsoné para configurações não sensíveis. - Desenvolvimento Local: Use o User Secrets Manager. Os segredos são armazenados fora do projeto e não são versionados.
- Produção: Use Variáveis de Ambiente. Elas são injetadas pela plataforma de hospedagem, mantendo os segredos fora dos seus artefatos de build.
- Ordem de Prioridade: O sistema de configuração do .NET garante que os User Secrets (em dev) e as Variáveis de Ambiente (em prod) sempre sobrescrevam os valores dos arquivos
appsettings.json.
Próxima Lição:
Com o conhecimento de como gerar um manifesto (lição anterior) e como gerenciar configurações e segredos (esta lição), estamos finalmente prontos para nossa primeira implantação. Na próxima lição, vamos usar o que aprendemos para implantar uma aplicação .NET containerizada no Render, configurando as variáveis de ambiente necessárias para fazer tudo funcionar na nuvem.