¡Hola! En la lección anterior vimos que poder acceder técnicamente a una historia clínica no equivale a tener permiso para consultarla. Ahora llevamos esa regla al puesto de trabajo: una pantalla desatendida, una contraseña compartida, un correo engañoso o un documento extraviado pueden comprometer datos de salud aunque nadie tenga intención de divulgarlos.
Este repaso se centra en elegir la primera actuación segura ante cada incidente. No necesitas memorizar herramientas informáticas: en un test, suele bastar con distinguir qué puedes contener de inmediato, qué debes comunicar y qué no debes hacer por tu cuenta. Tiempo orientativo: unos 40 minutos, incluidas las lecturas.
1. La pregunta previa: «¿Necesito estos datos para esta tarea?»
La confidencialidad no consiste solo en no contar a nadie lo que has visto. También exige no consultar datos sin una finalidad profesional que lo justifique. Si estás gestionando una cita, necesitas los datos pertinentes para esa gestión; no por ello necesitas leer los antecedentes clínicos del paciente. Tampoco justifica el acceso la curiosidad por un conocido, un compañero o una persona sobre la que se está hablando.
Una autorización para entrar en la aplicación es una capacidad técnica, no un permiso general. Las consultas pueden quedar registradas y someterse a revisión. Si detectas un acceso indebido —propio o ajeno—, la respuesta segura es detenerlo y comunicarlo por el cauce interno, sin investigar otras historias por tu cuenta ni intentar borrar rastros.
En este breve vídeo en inglés, fíjate en cómo acciones ordinarias —alejarse del puesto o dejar papeles visibles— abren la puerta a incidentes sin necesidad de un ataque sofisticado.
Information Security Awareness Employee Training: Protect Your Company's Data and Reputation
En «Information Security Awareness Employee Training», Vyond repasa hábitos de seguridad aplicables al trabajo administrativo.
Mira los hábitos: céntrate en el bloqueo del puesto, la custodia de documentos, las contraseñas y la comunicación de sucesos sospechosos. El vídeo presenta pautas generales; para datos sanitarios, aplica además las instrucciones de tu centro.
Si te levantas del ordenador, bloquea la sesión —en Windows, Windows + L— y comprueba que la pantalla no quede expuesta a quienes esperan en el mostrador. Si encuentras abierta una historia en un equipo ajeno, no aproveches para examinarla: evita que siga visible y avisa a la persona responsable según el procedimiento del centro.
2. Contraseñas y accesos: cada acción debe ser atribuible
La contraseña identifica a quien realiza una operación. Por eso, compartirla con un compañero «solo un momento» no es una solución de trabajo: impide atribuir correctamente los accesos y deja los datos expuestos. Si falta una autorización necesaria para tramitar algo, se solicita por el cauce establecido; no se utiliza la cuenta de otra persona.
Lee las medidas prácticas de la guía de la Agencia Española de Protección de Datos. No estudies el apartado como una lista de tecnología que debas instalar: separa las medidas que corresponde organizar al centro de las conductas que puedes evitar en tu puesto.
Guía para profesionales del sector sanitario
La Agencia Española de Protección de Datos reúne medidas de seguridad y ejemplos de conductas que pueden exponer datos de salud.
En el apartado «5. OBLIGACIONES EN EL TRATAMIENTO DE DATOS DE SALUD», busca la letra «E) Medidas básicas de seguridad en el uso de dispositivos informáticos», alrededor de la p. 17. Lee las medidas y cautelas, desde la explicación inicial hasta la advertencia final de que la seguridad no sustituye una finalidad legítima. Fíjate especialmente en las claves compartidas, los dispositivos, el cifrado y el envío por correo.
En la práctica, usa tu cuenta individual, una clave robusta conforme a la política del centro y los medios autorizados para guardarla o recuperarla. No la dejes escrita a la vista ni la facilites por correo o teléfono. Si sospechas que alguien la conoce, comunícalo y cámbiala por el procedimiento oficial. No hay que convertir una recomendación sobre cambios periódicos en un supuesto plazo universal del RGPD: lo decisivo ante una posible exposición es actuar inmediatamente y seguir la política vigente.
La misma lógica se aplica a memorias USB y equipos portátiles: que un dispositivo sea cómodo no significa que esté autorizado para almacenar datos de pacientes. Utiliza los sistemas aprobados y las protecciones exigidas; no crees una copia personal «por si acaso».
3. Correo fraudulento: verificar sin caer en la trampa
Un mensaje que dice proceder de soporte técnico puede pedirte que «confirmes urgentemente» la contraseña para evitar el bloqueo de la cuenta. Ese sentido de urgencia es parte del engaño. El phishing busca que abras un enlace o adjunto, introduzcas credenciales o facilites información; puede llegar también por otros medios de mensajería.
La siguiente infografía permite hacer un barrido rápido antes de actuar:
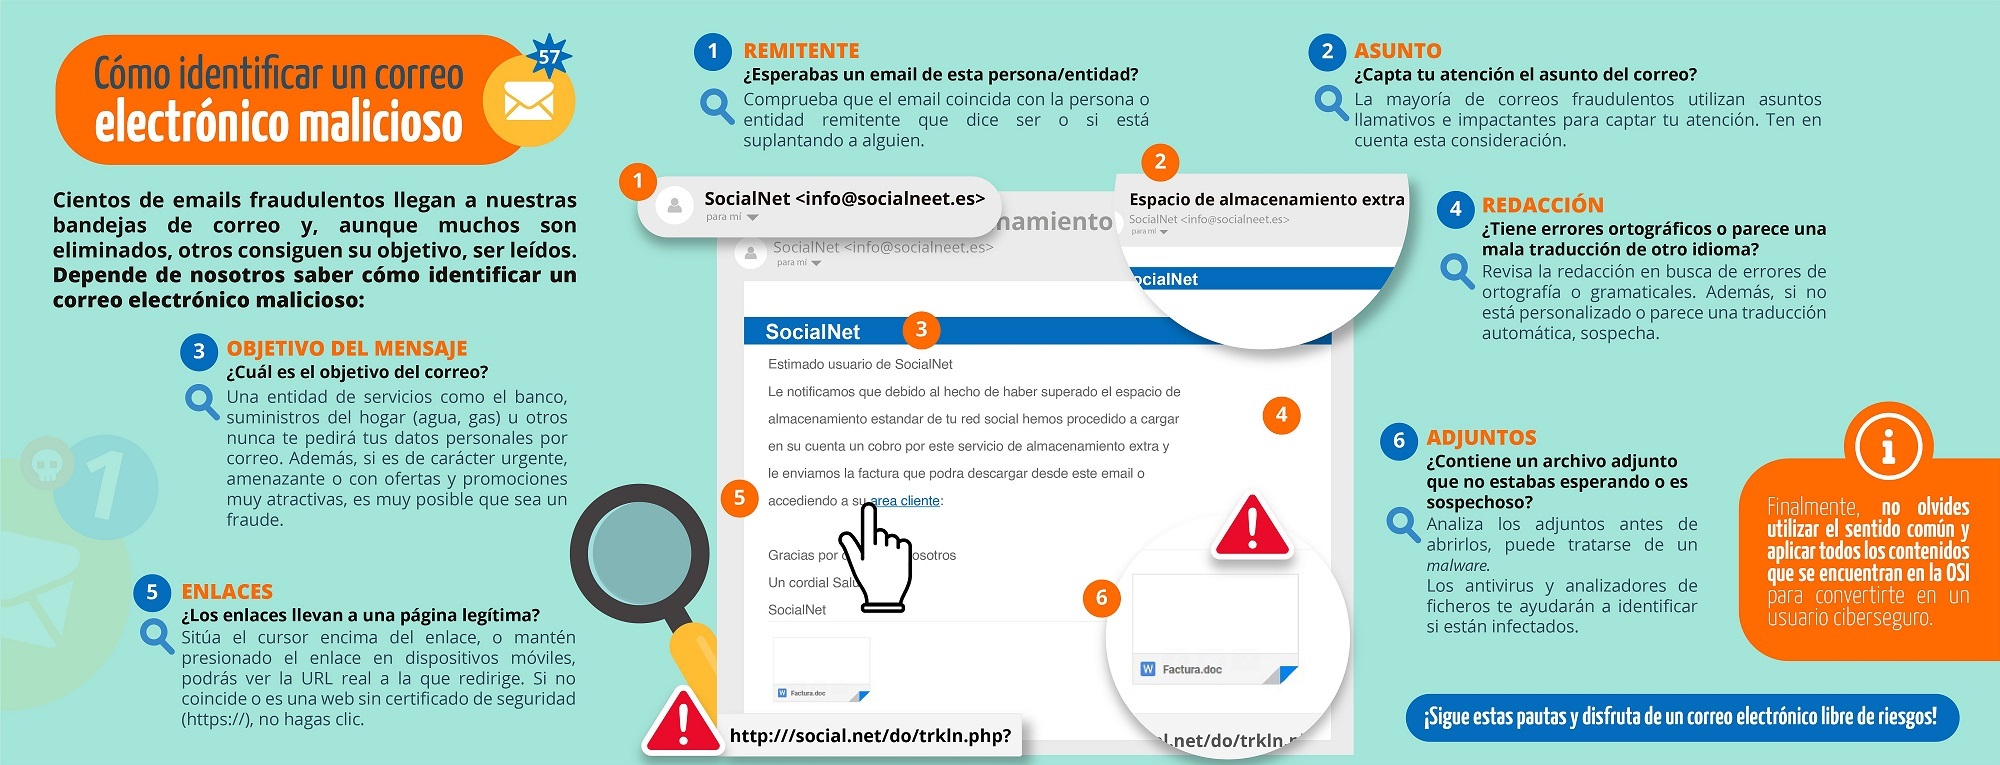
Comprueba el dominio real del remitente y, sin pulsar, adónde apunta un enlace. Desconfía de solicitudes inesperadas de claves, archivos adjuntos no previstos y mensajes que fuerzan una decisión inmediata. Pero cuidado con dos falsas garantías: un correo bien redactado también puede ser fraudulento, y que una página use https indica una conexión cifrada, no que pertenezca a la entidad que dice representar.
La actuación segura es verificar la solicitud por un canal que ya conoces como legítimo, no mediante el teléfono o el enlace incluidos en el mensaje sospechoso, y comunicarlo por el canal interno previsto. No reenvíes el correo indiscriminadamente para pedir opiniones.
Si ya has pulsado un enlace o introducido una clave, no ocultes lo ocurrido ni sigas interactuando con la página. Avisa de inmediato a soporte o seguridad y sigue sus indicaciones; si has introducido una contraseña, cámbiala desde el acceso legítimo conforme al protocolo. La rapidez importa porque aún puede reducirse el daño.
4. Un envío equivocado también es un incidente
El riesgo no siempre llega desde fuera: a veces sale del propio puesto. Imagina un informe adjunto a un correo cuyo destinatario se completa automáticamente con una dirección parecida. Antes de enviar datos de salud, verifica destinatario, documento, datos incluidos y canal autorizado. Envía solo la información necesaria para la tarea, con las medidas de protección requeridas. No sustituyas el canal institucional por tu correo personal o una aplicación de mensajería simplemente porque resulte más rápida.
También hay divulgación accidental en el mostrador o por teléfono. La guía de la AEPD concreta cómo evitar que otras personas vean datos durante la admisión y cómo comprobar la identidad al gestionar una cita telefónica.
Guía para profesionales del sector sanitario
La misma guía de la AEPD traduce la confidencialidad a dos situaciones frecuentes en administración: el mostrador y las llamadas sobre citas.
En «7. GESTIÓN DE SITUACIONES QUE PUEDEN IMPLICAR COMUNICACIÓN DE DATOS A TERCEROS», lee los apartados «B) ¿Cómo gestionar la información en mostradores de admisión para que no sea accesible al resto de pacientes que esperan?» y «C) ¿Qué información debe prestarse para cancelar o posponer una cita por teléfono y cómo comprobar la identidad del interesado?», en las pp. 21-22. Sigue las pautas prácticas desde la separación en el mostrador hasta la indicación de no revelar el motivo clínico de la cita. Si el enlace al texto no se abre, localiza los apartados B y C por sus títulos.
Si el correo ya salió a la persona equivocada, no basta con pedirle que lo borre ni con confiar en que no lo abra. Detén cualquier envío adicional, comunica el hecho sin demora por el cauce interno y facilita los datos necesarios para valorarlo: qué se envió, a quién, cuándo y qué has hecho después. La retirada del mensaje, el contacto con destinatarios y otras medidas se coordinan conforme al protocolo; no prometas por tu cuenta que el incidente está resuelto.
5. Documento perdido: contener, comunicar y no decidir solo
Una hoja con datos de pacientes olvidada en una impresora, un expediente que no aparece o un dispositivo extraviado requieren la misma reacción inicial: evitar más exposición si es posible y avisar de inmediato. Si recuperas el documento, custódialo por el cauce previsto; recuperarlo no borra necesariamente el tiempo durante el que pudo quedar accesible. Tampoco lo destruyas para «solucionar» el problema.
La guía de la AEPD recuerda que un acceso injustificado puede ser indebido aunque no se divulgue después ningún dato y menciona, entre otros incidentes, los envíos a destinatarios incorrectos y la pérdida de soportes. Lee este fragmento para fijar por qué hay que comunicar también lo que parece un «simple despiste».
Guía para profesionales del sector sanitario
En dos pasajes breves, la AEPD distingue el mero acceso injustificado de la divulgación posterior y explica que los incidentes deben valorarse según su riesgo.
En «4. LA RESPONSABILIDAD DEL PROFESIONAL SANITARIO», alrededor de la p. 13, busca el párrafo que empieza «Es importante recordar que la responsabilidad por el acceso indebido». Lee los ejemplos de brechas hasta el final de la relación de incidentes. Después, justo antes del apartado «7. GESTIÓN DE SITUACIONES QUE PUEDEN IMPLICAR COMUNICACIÓN DE DATOS A TERCEROS», alrededor de la p. 21, lee la valoración del riesgo. Si los enlaces no resaltan el PDF, localiza ambos pasajes mediante los títulos y las primeras frases indicadas.
Una brecha de datos personales puede afectar a la confidencialidad —alguien no autorizado conoce datos—, a la integridad —se alteran indebidamente— o a la disponibilidad —no se puede acceder a ellos cuando se necesitan—. No corresponde al auxiliar decidir en solitario si un extravío «cuenta» como brecha ni si debe notificarse a la autoridad o comunicarse al paciente. Su cometido inmediato es comunicar los hechos con precisión y rapidez para que el responsable los evalúe y active, si procede, los plazos y actuaciones legales. Como referencia para no confundir funciones: el RGPD prevé la notificación de ciertas brechas a la autoridad de control, cuando sea posible, dentro de las 72 horas desde que el responsable tenga constancia de ellas; ese no es un plazo para esperar antes de avisar internamente.
Para quedarte con lo preguntable
Ante cualquier supuesto, identifica primero qué dato ha podido quedar expuesto y cómo. Después elige la respuesta que mejor cumple estas tres reglas:
- No amplíes el incidente: deja de acceder, reenviar o compartir; protege lo que aún está bajo tu control.
- Comunica pronto y con hechos: qué ocurrió, cuándo, qué información podría estar afectada y qué medidas inmediatas adoptaste.
- No lo resuelvas en solitario: no borres evidencias, no des por inocuo un envío o una pérdida, y sigue el protocolo del centro.
La trampa común es confundir «no he querido divulgar nada» con «no ha habido riesgo»: consultar sin justificación, dejar una sesión visible o enviar a quien no corresponde ya exige actuar. En la siguiente lección pasaremos de los incidentes a la gestión ordinaria de documentos: su clasificación, registro, archivo y régimen de acceso.